Das Wichtigste
- Täglich vergleicht das Sicherheitsmodul die WordPress-Core-Dateien mit den Originalen von wordpress.org und sendet bei Abweichungen eine E-Mail.
- nexya meldet modifizierte, fehlende oder fremde Dateien, bereinigt jedoch keine Schadsoftware.
- IndexNow benachrichtigt Bing, Yandex und andere teilnehmende Suchmaschinen. Google gehört nicht dazu, und nichts kann seine Indexierung erzwingen.
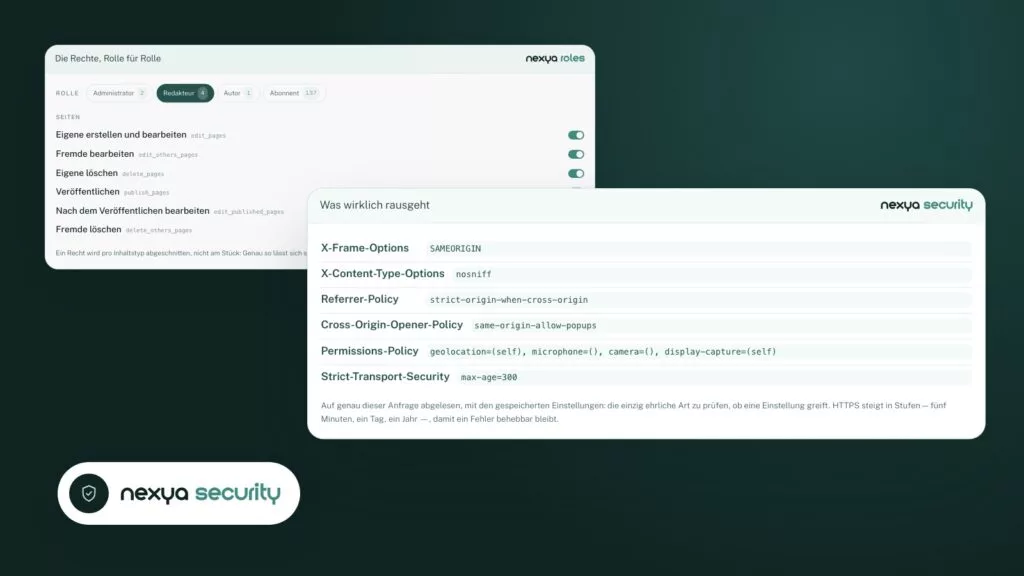
- Das Rollenmodul reserviert eine Seite für eingeloggte Personen, Rollen oder Konten und entfernt sie aus Sitemap, Suche und Beitragslisten.
- Der Pro-Cache liefert die Startseite von Websites, die basierend auf der Browsersprache umleiten, wieder korrekt aus.
Integrität der WordPress-Dateien: Der Core wird täglich mit den Originalen verglichen
Die wichtigste Neuerung in nexya 1.2.34 betrifft die Integrität der WordPress-Dateien. Jeden Tag vergleicht das Sicherheitsmodul die WordPress-Core-Dateien auf Ihrem Server mit den von wordpress.org veröffentlichten Originalen.
Drei Fälle werden erkannt und aufgelistet: eine veränderte Datei, eine fehlende Datei und eine PHP-Datei, die dort nicht hingehört. Wenn einer davon auftritt, werden Sie per E-Mail benachrichtigt. Die Prüfung läuft einmal täglich von selbst, ohne dass Sie sie starten müssen.
In Foren taucht die Frage oft in der Form auf: „Mein Sicherheits-Scan bricht mittendrin ab“. Diese Prüfung ist eingeschränkter als ein Scan, der den gesamten Server durchsucht: Sie bezieht sich auf eine bekannte Menge, die Core-Dateien, und vergleicht sie mit einer öffentlichen Referenz, der von wordpress.org.
In den Release-Notizen steht nicht, ob diese Prüfung Teil der kostenlosen Version oder von nexya Pro ist. Beim Rest ist es klar: Die kostenlose Version vergleicht installierte Plugins mit der Liste bekannter Sicherheitslücken, und nexya Pro fügt eine tägliche Schwachstellenprüfung sowie einen Dateifingerabdruck mit Rollback hinzu.
- Eine Core-Datei wurde im Vergleich zum Original von wordpress.org verändert
- Eine Core-Datei fehlt
- Eine PHP-Datei, die nicht zum WordPress-Core gehört
- Eine E-Mail, sobald einer dieser Fälle auftritt
Gehackte Website: Was die Liste meldet und was sie nicht tut
Eine unerwartete PHP-Datei in den Core-Ordnern ist ein klassisches Zeichen für eine Intrusion. Eine modifizierte Datei kann das ebenfalls sein. Die Liste zeigt Ihnen, wo Sie nachsehen müssen, und die E-Mail bewahrt Sie davor, es erst Wochen später zu erfahren.
nexya bereinigt keine Malware. Es gibt keinen Button, der die verdächtige Datei löscht oder das Original an seinen Platz zurückbringt. Wenn Ihre Website gehackt wurde, müssen Sie selbst oder mit Hilfe eines Dienstleisters saubere Dateien einspielen, Passwörter ändern und herausfinden, wie der Eindringling reingekommen ist.
Das Sicherheitsmodul hilft anschließend dabei, eine solche Situation nicht noch einmal zu erleben: Sicherheits-Header, Content Security Policy, Begrenzung fehlgeschlagener Anmeldeversuche und Überprüfung der installierten Plugins. Seit Version 1.2.28 führen wiederholte Anmeldefehler zu immer längeren Sperren, und der echte Eigentümer entsperrt sein Konto über einen per E-Mail erhaltenen Link. Seit Version 1.2.31 warnt Sie eine E-Mail, wenn eine Adresse beim Login gesperrt wird, maximal einmal pro Stunde.
Die Überprüfung sagt Ihnen, was sich geändert hat. Sie stellt nichts von sich aus wieder her.
IndexNow: Bing und Yandex werden benachrichtigt, sobald sich eine Seite ändert
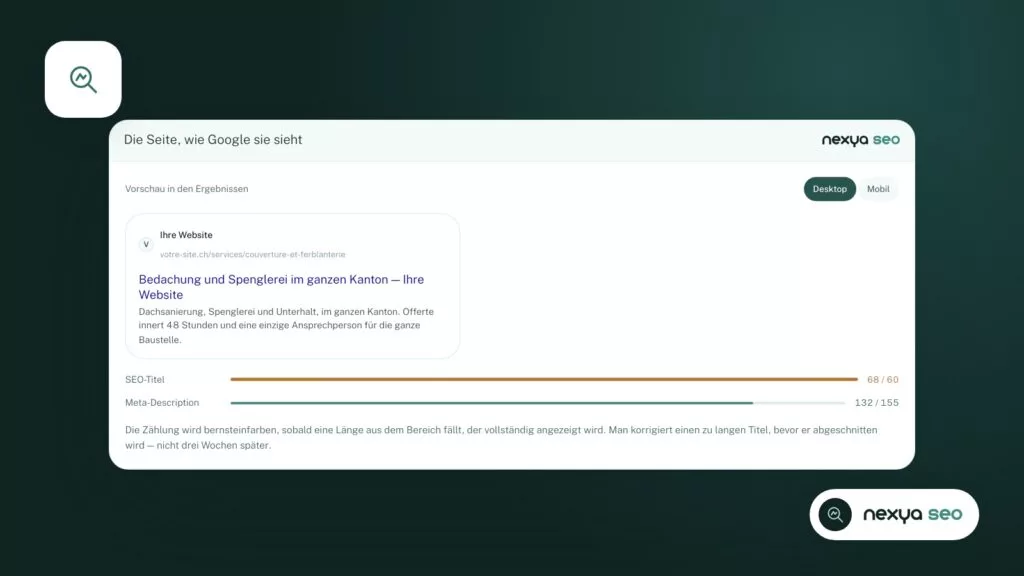
Das SEO-Modul nutzt jetzt IndexNow. Sobald eine Seite veröffentlicht, aktualisiert oder entfernt wird, meldet nexya dies an Bing, Yandex und andere Suchmaschinen, die am Protokoll teilnehmen. Diese müssen nicht mehr auf ihren nächsten Crawl warten, um davon zu erfahren.
Eine Frage taucht regelmäßig auf: „Google indiziert meine Website nicht“. Die Release-Notiz erwähnt Bing und Yandex, nicht Google. Für Google ändert IndexNow also nichts. Das SEO-Modul stellt die Sitemap, Schema-Daten, Titel und Beschreibungen (generiert aus dem Text der Seite) sowie die Datei llms.txt bereit. Es kann Google nicht dazu zwingen, eine Seite zu indizieren.
Standardmäßig sendet das Plugin nichts an Dritte. Funktionen, die über das Netzwerk laufen, und was sie senden, sind in der Liste der externen Dienste des Plugins aufgeführt.
Eine Seite für eingeloggte Personen, bestimmte Rollen oder Konten reservieren
Das Rollen-Modul kann jetzt eine Seite für eingeloggte Personen, bestimmte Rollen oder bestimmte Konten reservieren. Andere Besucher werden zur Anmeldeseite geleitet oder sehen eine Nachricht.
Die reservierte Seite verschwindet auch aus der Sitemap, der Suche und den Artikellisten. Eine private Seite darf nirgendwo sonst auf der Website auftauchen, und genau dort taucht sie am häufigsten auf, wenn man vergisst, sie zu verbergen.
Um das Ergebnis zu überprüfen, ermöglicht das Rollen-Modul bereits, die Website mit den Rechten einer Rolle zu betrachten, ohne das eigene Konto zu verlassen. So sehen Sie, was ein Abonnent oder Kunde wirklich sieht.
Cache und Browsersprache: Die Startseite wird wieder aus dem Cache ausgeliefert
Der Seiten-Cache ist Teil von nexya Pro. Auf einer Website, die die Startseite auf die Browsersprache umleitet, wurde diese Seite am Cache vorbeigeführt. Mit Version 1.2.34 landet sie wieder darin.
Nur der erste Besuch eines Browsers, der eine andere Sprache der Website anfordert, läuft noch über WordPress. Die weiteren Besuche werden aus dem Cache bedient.
Dies ist ein Teil der Antwort auf die Frage „Meine Website ist langsam“. Der Cache liefert Seiten aus, bevor WordPress geladen wird, und leert sich, wenn sich eine Seite ändert, einschließlich nach dem Speichern in Elementor. Er behebt keine langsame Antwortzeit, die vom Hosting-Anbieter verursacht wird.
Das Cookie nexya_lang: Deaktivierbar und nur gesetzt, wenn es benötigt wird
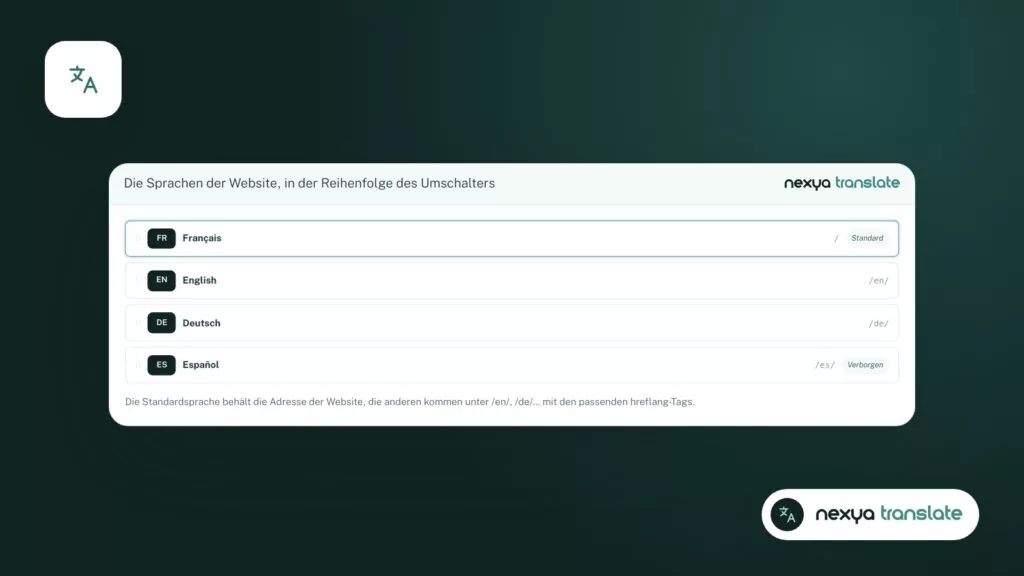
Im Translate-Modul kann das Cookie nexya_lang nun deaktiviert werden. Wenn es aktiv bleibt, wird es nur gesetzt, wenn der Besucher tatsächlich zu einer anderen Sprache weitergeleitet wird. Ein Besucher, der in der angeforderten Sprache bleibt, erhält keins.
Wenn Sie nach der Ursache für eine unerwartete Weiterleitung nach /en/ suchen, können Sie dieses Cookie deaktivieren, um es bei Ihren Tests auszuschließen. Zur Erinnerung: Translate platziert Sprachen in Unterordnern wie /en/ und verknüpft jede Seite mit ihren Übersetzungen. Es bietet keine eigene Domain pro Sprache an.
Zuvor veröffentlicht: Formular-Spam und Cloudflare-Cache
Zwei Fragen aus den Foren wurden bereits in der Version 1.2.31 beantwortet. Gegen Spam bei Formularen beschränkt nexya forms, ein Modul von nexya Pro, die Anzahl der Sendungen pro Besucher und führt eine Liste blockierter Wörter, Adressen und Domains, die von Formular zu Formular eingestellt wird. Das unsichtbare Captcha bleibt auf jedem Formular aktiv.
Für Besucher, die eine ältere Version der Seiten sehen, leert der nexya Pro-Cache auch den von Cloudflare: entweder vollständig oder nur die Adressen der geänderten Seite.
- nexya forms (Pro): Anzahl der Sendungen pro Besucher, blockierte Wörter, Adressen und Domains
- Cache (Pro): Der Cloudflare-Cache wird gleichzeitig mit dem von nexya geleert
- Sicherheit: Eine E-Mail, wenn eine Adresse bei der Anmeldung blockiert wird
Risikofrei auf Version 1.2.34 aktualisieren
Das Update erfolgt wie gewohnt über den Erweiterungsbildschirm. Seit Version 1.2.28 speichert das Wartungsmodul vor jedem Update die vorherige Version jeder Erweiterung und jedes Themes und stellt sie bei Bedarf mit einem Klick wieder her. Bei nexya Pro wird ein Update, das die Website beschädigt, automatisch rückgängig gemacht und der Administrator erhält eine E-Mail.
Überprüfen Sie nach dem Update beim ersten Check die Liste der Core-Dateien. Auf einer fehlerfreien Website sollte diese leer sein. Ist sie das nicht, untersuchen Sie jede Datei, bevor Sie Schlüsse ziehen: Eine von einem früheren Dienstleister manuell vorgenommene Core-Änderung wird dort ebenfalls angezeigt.
Häufige Fragen
Löscht die Core-Dateiprüfung eine verdächtige Datei?
Nein. Sie listet modifizierte, fehlende oder fremde Dateien auf und warnt Sie per E-Mail. nexya bereinigt keine Schadsoftware: Die Wiederherstellung erfolgt manuell oder durch einen Dienstleister.
Ist diese Prüfung kostenlos oder nexya Pro vorbehalten?
Die Versionshinweise zu 1.2.34 spezifizieren dies nicht. Der Vergleich installierter Erweiterungen mit bekannten Sicherheitslücken ist kostenlos. Die tägliche Überprüfung von Schwachstellen und der Dateifingerabdruck mit Rollback sind Teil von nexya Pro.
Sorgt IndexNow dafür, dass meine Website schneller von Google indexiert wird?
Die Versionshinweise nennen Bing, Yandex und andere Suchmaschinen, die am Protokoll teilnehmen, aber nicht Google. Für Google bietet das SEO-Modul die Sitemap, Schema, Titel und Beschreibungen, aber kein Tool kann die Indexierung erzwingen.
Erscheint eine reservierte Seite weiterhin in der Sitemap?
Nein. Eine Seite, die für eingeloggte Personen, Rollen oder Konten reserviert ist, verlässt die Sitemap, die Suche und die Beitragslisten.
Sollte man das nexya_lang-Cookie behalten?
Das liegt ganz bei Ihnen. Seit Version 1.2.34 kann es deaktiviert werden. Wenn es aktiv bleibt, wird es nur gesetzt, wenn ein Besucher tatsächlich zu einer anderen Sprache weitergeleitet wird.
Die Module in diesem Beitrag
nexya Pro 7 Tage kostenlos testen
Alle Module, Formulare, Newsletter und der Seiten-Cache, auf Ihrer Website. Unverbindlich.