← Zurück zu den Modulen

nexya mail WordPress-SMTP: E-Mails, die wirklich ankommen

E-Mails von WordPress-Websites werden tatsächlich versendet – und wir wissen, welche nicht versendet wurden, inklusive des genauen Grunds, den der SMTP-Server angibt

  • Schluss mit Nachrichten im Spam-Ordner Ein erzwungener Absender, der mit der Domain übereinstimmt, und ein korrekter Return-Path. Das ist es, was den meisten Websites fehlt, deren Kontaktformular „nicht funktioniert“
  • Fünfzehn Methoden, davon elf per API SendGrid, Brevo, Mailgun, Postmark, Resend und andere nutzen ihre API über HTTPS. Das funktioniert selbst dann, wenn der Hoster den ausgehenden SMTP-Port schließt, was mittlerweile die Regel ist. Gmail und Microsoft 365 verbinden sich über OAuth, ohne dass Passwörter auf der Website gespeichert werden.
  • Das Protokoll speichert nur Fehler Keine Kopie von allem, was versendet wird, sondern nur von dem, was fehlgeschlagen ist: die vom Server angegebene Ursache, der Empfänger und der Betreff – und bei der Pro-Version auch die Header und der Inhalt. Der Reiter „Protokoll“ zeigt deren Anzahl an.
  • Ein Testversand, der aussagekräftig ist Die Testnachricht erinnert an die verwendete Adresse und Methode. Wenn sie fehlschlägt, sieht man die Antwort des Servers und nicht nur ein „Ein Fehler ist aufgetreten“
nexya mail im Video: WordPress-SMTP: E-Mails, die wirklich ankommen 0:25

Was es kann

Ein WordPress-SMTP-Plugin, damit die E-Mails der Website wirklich ankommen

Eine E-Mail, die nicht rausgeht, ist ein verlorenes Kontaktformular, ohne dass es jemand merkt. Hier läuft der Versand über einen echten Dienst, und jeder Fehler wird mit dem Grund des Servers protokolliert.

Versandmethode

Fünfzehn Versandwege, elf davon per API

SendGrid, Brevo, Mailgun, Postmark, Resend und die anderen laufen über ihre HTTPS-API: Der Versand funktioniert auch, wenn der Hoster den SMTP-Port sperrt. Gmail und Microsoft 365 verbinden sich per OAuth, ohne gespeichertes Passwort.

  • Erzwungener Absender, passend zur Domain
  • Eine Test-E-Mail, die die Methode nennt
  • Mit Pro ein zweiter Server, falls der erste ausfällt
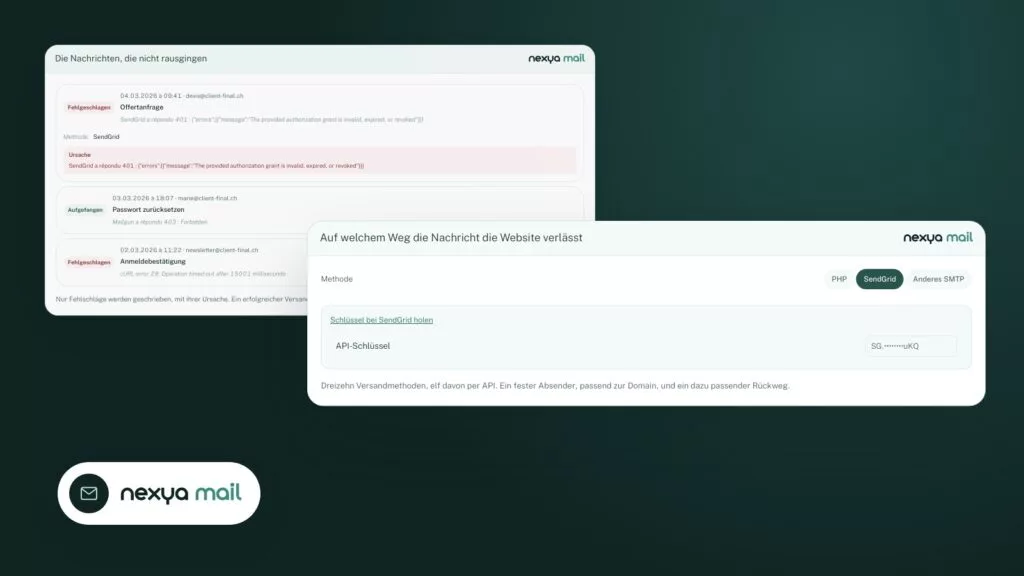
Auf welchem Weg die Nachricht die Website verlässt nexya mail
Methode
API-Schlüssel SG.••••••••uKQ

Dreizehn Versandmethoden, elf davon per API. Ein fester Absender, passend zur Domain, und ein dazu passender Rückweg.
Das Protokoll

Fehler, mit dem genauen Grund

Das Protokoll speichert keine Kopie von allem, nur das Fehlgeschlagene: Empfänger, Betreff und Antwort des Servers. Der Tab zeigt ihre Zahl, und mit Pro warnt eine Meldung, sobald eine Nachricht hängen bleibt.

  • Mit Pro Header und Inhalt fehlgeschlagener Nachrichten
  • Lange Aufbewahrung mit Pro
  • Keine Kopie erfolgreicher E-Mails
Die Nachrichten, die nicht rausgingen nexya mail
  • Methode
    SendGrid

    Ursache SendGrid a répondu 401 : {"errors":[{"message":"The provided authorization grant is invalid, expired, or revoked"}]}

  • Methode
    Mailgun

    Ursache Mailgun a répondu 403 : Forbidden

  • Methode
    Postmark

    Ursache cURL error 28: Operation timed out after 15001 milliseconds

Nur Fehlschläge werden geschrieben, mit ihrer Ursache. Ein erfolgreicher Versand hinterlässt keine Spur, und der Protokoll-Tab trägt die Zahl.

Die Vorlage

E-Mails in Ihren Farben

Mit Pro gehen die Nachrichten der Website auf Briefpapier raus: Logo, Hub-Farben und Fusszeile. E-Mails von WordPress, Formularen und WooCommerce behalten so dasselbe Aussehen.

  • Vorschau vor dem Speichern
  • Farben aus dem Hub
  • Textversion für einfache Mailprogramme
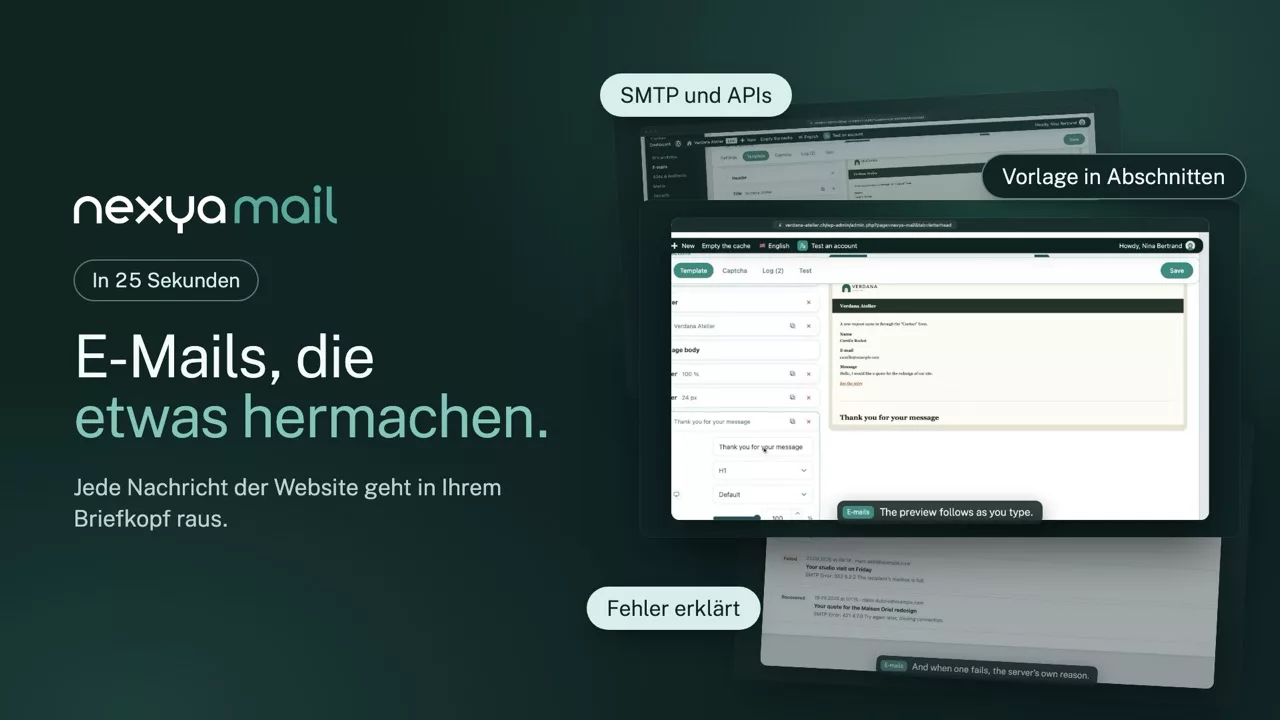
Eine E-Mail der Website, Abschnitt für Abschnitt gestaltet nexya mail
  • Kopfzeile Logo und Datum
  • Titel Neue Nachricht
  • Nachrichtentext Der Text, den die Website sendet
  • Fußzeile Rue du Lac 12 · 1003 Lausanne

Neue Nachricht

Eine Anfrage kam über das Formular „Kontakt“.

Name
Camille Rochat
E-Mail
camille@example.com
Nachricht
Guten Tag, ich hätte gern ein Angebot für die Überarbeitung unserer Website.
Rue du Lac 12 · 1003 Lausanne

Derselbe Baukasten wie für die Newsletter von Mailya, auf dem Computer wie auf dem Telefon.

Und alles andere ist schon dabei

  • Gmail und Microsoft 365 OAuth-Verbindung, ohne App-Passwort.
  • Nicht im Spam Return-Path passend zum Absender.
  • Formulare inklusive Contact Form 7, Gravity Forms, WPForms und andere profitieren.
  • Geschützte Zugangsdaten API-Schlüssel und Passwörter verschlüsselt gespeichert.

Warum E-Mails einer Website verloren gehen

Standardmäßig schreibt WordPress seine Nachrichten mit der PHP-Mail-Funktion von einer Adresse wie wordpress@ihre-domain, die niemand autorisiert hat, im Namen der Domain zu schreiben. Moderne Filter prüfen diese Autorisierung und verschieben die Nachricht in den Spam-Ordner oder lehnen sie ab. Die Website selbst glaubt, sie hätte sie versendet. Das Modul beseitigt beide Ursachen: eine echte Absenderadresse und einen echten Versandserver.

Warum APIs statt SMTP

Immer mehr Hoster schließen den ausgehenden SMTP-Port, um Missbrauch einzuschränken. Eine perfekt konfigurierte SMTP-Einstellung schlägt dann ohne lesbare Erklärung fehl. API-Versand erfolgt über HTTPS, auf demselben Port wie eine Webseite: Er funktioniert überall dort, wo auch die Website funktioniert.

Was das Protokoll enthält und was es entfernt

Nur Fehler werden gespeichert, zusammen mit der Ursache, dem Empfänger und dem Betreff – und bei der Pro-Version auch die Header und der Nachrichtentext, damit man das Problem verstehen kann, ohne es reproduzieren zu müssen. Schlüssel und Tokens werden vor der Speicherung aus den Adressen entfernt, damit ein einsehbares Protokoll nicht zu einem Ort wird, an dem Zugangsdaten herumliegen.

Kostenlos

Erzwungener Absender, fünfzehn Versandmethoden inklusive Gmail und Microsoft 365, Fehlerprotokoll

Pro

Benachrichtigung bei nicht versendeten Nachrichten, lange Aufbewahrungsdauer, zweiter Versandserver, E-Mails in Ihren Farben gestaltet

Im Blog

Unsere Ratgeber: WordPress SMTP

Anleitungen · 4 Min. Lesezeit

Den Stil eines WordPress-Formulars anpassen: Kontrollkästchen, Breite, Button und RTL

Der Stil eines WordPress-Formulars gerät fast immer aus demselben Grund aus dem Takt: Das Theme und das Formular streiten sich um dieselben Elemente. Dieser Artikel zeigt, wie Sie die verantwortliche Regel finden und korrigieren (Kontrollkästchen, Breite, Absende-Button, Sprachen von rechts nach links) und was nexya forms bereits für Sie regelt.

  • Ein Formular erbt das CSS des Themes: Der Inspektor des Browsers zeigt, welche Regel gewinnt und woher sie stammt.
  • Ein zu breites Einwilligungs-Kontrollkästchen wird mit width: auto korrigiert, beschränkt auf den Formularcontainer.
  • Ein wirkungsloses Button-CSS ist entweder weniger präzise als eine andere Regel, wird nicht geladen oder durch einen Cache maskiert.

Beitrag lesen

Hinter den Kulissen · 4 Min. Lesezeit

WooCommerce-Checkout in Schritten, Warenkorb zum Aufklappen und gezielte Angebote: Was nexya 1.4.0 bringt

nexya 1.4.0 gibt dem WooCommerce-Checkout eine eigene Seite, unterteilt in Schritte, mit der Bestellübersicht direkt daneben. Kundinnen und Kunden füllen weniger Felder aus und machen weniger Fehler. Sie Ihrerseits können ihnen im Moment des Bezahlens ein verwandtes Produkt oder ein Angebot anbieten.

  • Der WooCommerce-Checkout wird auf einer eigenen Seite in Schritten angezeigt, mit der Übersicht daneben und einer Dankeschön-Seite im gleichen Stil.
  • Seitenwarenkorb, Schwebeschaltfläche, Warenkorb im Menü mit [nexya_cart] und Elementor-Widget: Die Anzahl der Produkte wird in Echtzeit aktualisiert.
  • Ort wird in acht Ländern automatisch aus der Postleitzahl ausgefüllt, Tippfehler in E-Mails werden erkannt, Telefonnummern im internationalen Format, UID-Nummer (IDE) überprüft.

Beitrag lesen

Anleitungen · 5 Min. Lesezeit

WordPress-Fallback-SMTP-Server: Trotz 401-, 500-Fehler oder überschrittenem Kontingent weiter versenden

Ein Backup-SMTP-Server auf WordPress verhindert, dass die E-Mails der Website stoppen, sobald der Hauptanbieter mit einem Fehler 401, einem Fehler 500 oder einem überschrittenen Kontingent antwortet. Dieser Artikel erklärt, wie Sie die genaue Ursache des Fehlers ablesen und wie Sie einen zweiten Server einrichten, der übernimmt und Sie benachrichtigt.

  • Das Mail-Modul-Protokoll zeigt die genaue Ursache jedes Fehlers an: 401, Kontingent überschritten, Fehler 500.
  • Ein 401-Fehler wird an der Quelle behoben, ein überschrittenes Kontingent oder ein Fehler 500 wird mit einem zweiten Server umgangen.
  • Der zweite Versandserver und die Benachrichtigungen bei Fehlern sind Teil von nexya Pro, nicht der kostenlosen Version.

Beitrag lesen

Loslegen

nexya mail in drei Schritten

  1. nexya mail einschalten Im nexya-Hub.
  2. Die Versandmethode wählen SMTP oder die API von Brevo, SendGrid, Mailgun, Postmark, Resend… dann den Absender der Website.
  3. Einen Test senden Die Testnachricht sagt, auf welchem Weg sie ging. Schlägt sie fehl, zeigt das Protokoll die genaue Antwort des Servers.

nexya mail ist im kostenlosen Plugin enthalten, auf beliebig vielen Websites.

Häufige Fragen

Alles über nexya mail

Meist sendet der Hoster mit einer Adresse, die nicht zur Domain passt, und die Nachrichten landen im Spam oder werden abgelehnt. nexya mail setzt einen stimmigen Absender und nutzt einen echten Versanddienst.

Wählen Sie in nexya mail SMTP oder einen der per API unterstützten Dienste (Brevo, SendGrid, Mailgun, Postmark, Resend, SparkPost, SMTP2GO…). Die API läuft über HTTPS, auch wenn der Hoster den SMTP-Port sperrt.

Die gleiche Versandarbeit, mit einem Protokoll, das nur Fehler und deren Ursachen speichert, sowie einem unsichtbaren Captcha für Formulare, alles im selben Modul. Mit der Pro-Version erhalten die E-Mails der Website zudem ein Briefpapier-Design.

Der Tab Captcha fügt ein unsichtbares Captcha hinzu: kein Google, kein Cookie, nichts anzuklicken. Eine verdächtige Einsendung bekommt eine kleine Aufgabe, statt abgelehnt zu werden. Es deckt Anmeldung, Kommentare und die großen Formular-Plugins wie Contact Form 7, WPForms oder Fluent Forms ab.

Der Reiter „Protokoll“ zählt die Fehler. Mit der Pro-Version werden Sie per Alarm benachrichtigt und ein zweiter Versandserver übernimmt, falls der erste nicht antwortet.

Nicht unbedingt: Das SMTP Ihres Hosters oder Postfachs genügt. Ein Dienst wie Brevo oder SendGrid ist sicherer, wenn der SMTP-Port gesperrt ist.

Per OAuth: Eine Schaltfläche öffnet die Anmeldung bei Google oder Microsoft, und kein Passwort wird gespeichert.

Ja, sie werden verschlüsselt in der Datenbank gespeichert, wie SMTP-Passwörter.

Die Suite

Die anderen Module