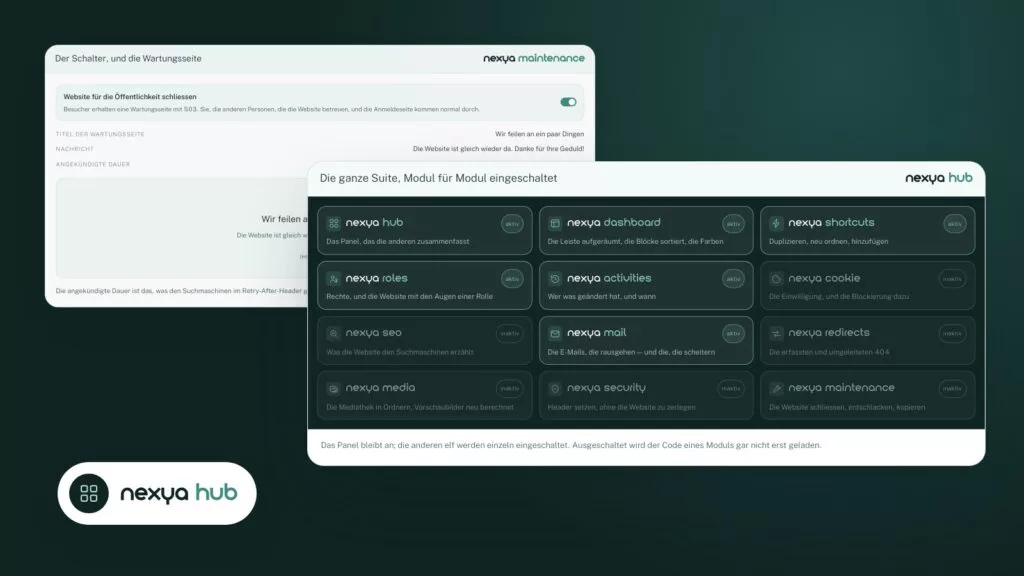
← Zurück zu den Modulen

nexya security WordPress-Sicherheit: HTTP-Header und Überwachung

HTTP-Sicherheitsheader, die gesetzt werden, ohne die Website zu beschädigen, Überwachung der Schwachstellen aktiver WordPress-Erweiterungen und Erkennung von Änderungen in Dateien

  • Eine CSP, die man wirklich aktivieren kann Mit der Pro-Version hört der Erkennungsmodus mit, was der Browser blockiert, und verwandelt jede Blockierung in eine Quelle, die mit einem Klick zugelassen werden kann. Das Festlegen einer strengen Richtlinie ist damit kein stundenlanges Rätselraten mehr.
  • Benachrichtigt, wenn eine Erweiterung gefährlich wird Die aktiven Erweiterungen werden mit einer öffentlichen Schwachstellendatenbank verglichen und die Administration weist auf die betroffene hin. Mit der Pro-Version läuft die Überprüfung jede Nacht: Wenn eine kritische Sicherheitslücke auftritt, erfahren Sie davon, ohne nachgesehen zu haben.
  • Die Dateien, mit dem Original verglichen Jeden Tag werden die Core-Dateien und die der Plugins von wordpress.org mit den Originalen ihrer Version abgeglichen, und eine im Medienordner versteckte PHP-Datei wird gemeldet. Mit Pro kommt das Original zurück oder die verdächtige Datei wird mit einem Klick beiseitegelegt, jedes Mal mit einer Kopie.
  • Header bis hinein in die .htaccess Unter Apache werden die Header auch in die .htaccess der Website geschrieben: Selbst eine aus dem Cache ausgelieferte Seite enthält sie. Unter nginx zeigt der Bildschirm diejenigen, die in der Serverkonfiguration zu hinterlegen sind.
  • Eine Anmeldung, die standhält Fehlgeschlagene Versuche sperren immer länger, und der echte Eigentümer entsperrt sein Konto über einen per E-Mail erhaltenen Link. In Pro gibt es einen Zwei-Schritte-Code für ausgewählte Rollen.
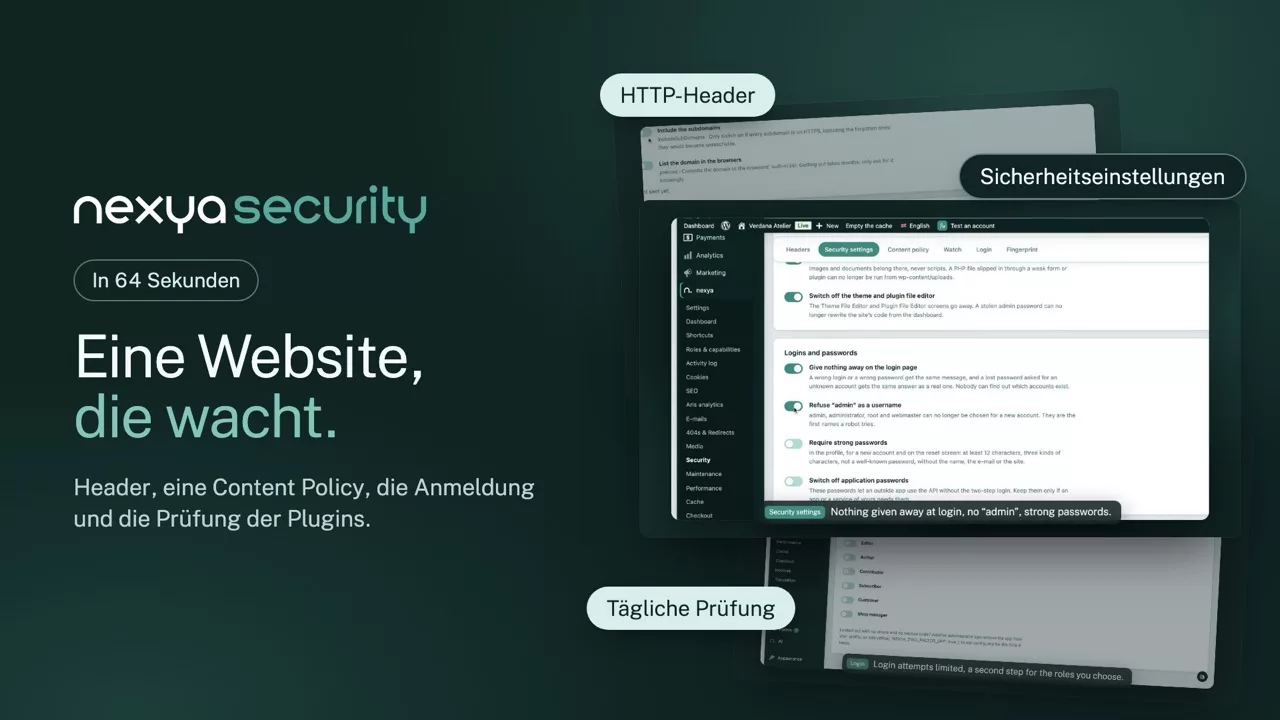
nexya security im Video: WordPress-Sicherheit: HTTP-Header und Überwachung 1:04

Was es kann

WordPress-Sicherheit: HTTP-Header, Plugin-Schwachstellen und überwachte Dateien

Keine weitere Firewall, die jede Seite bremst, sondern was am häufigsten fehlt: die Header, die Browser erwarten, eine Warnung, wenn ein Plugin gefährlich wird, und Dateien im Vergleich mit ihrem Original.

HTTP-Header

Sicherheits-Header gesetzt, ohne die Website zu brechen

HSTS, X-Frame-Options, Referrer-Policy, Permissions-Policy: Jeder wird einzeln aktiviert, mit klarer Erklärung. Auf Apache werden sie auch in die .htaccess geschrieben, damit auch eine gecachte Seite sie trägt; auf nginx zeigt der Bildschirm die nötigen Zeilen.

  • Überwachung von Schwachstellen aktiver Plugins
  • Core-Dateien täglich mit den Originalen verglichen
  • Geschützter Login, Entsperrung per E-Mail
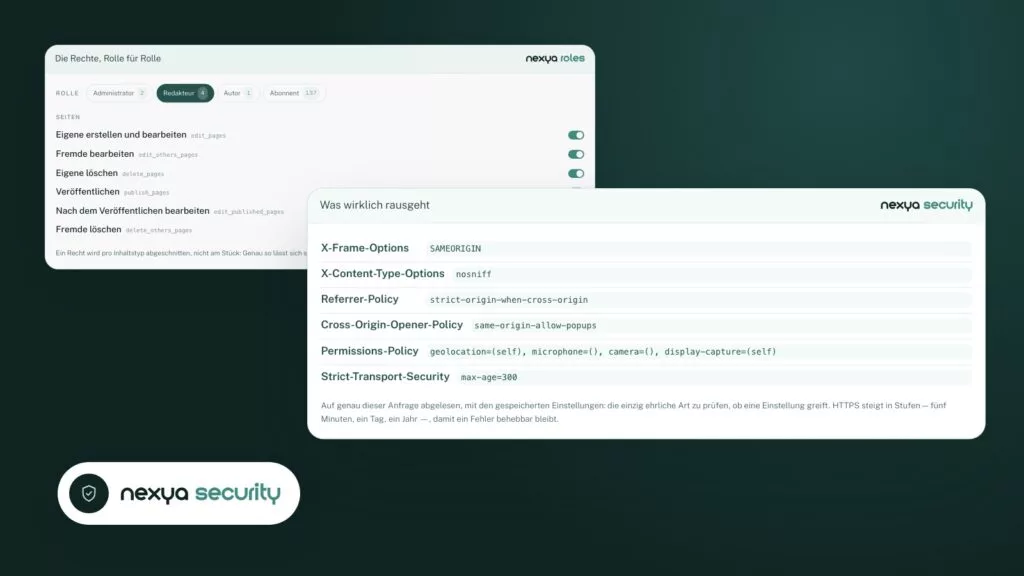
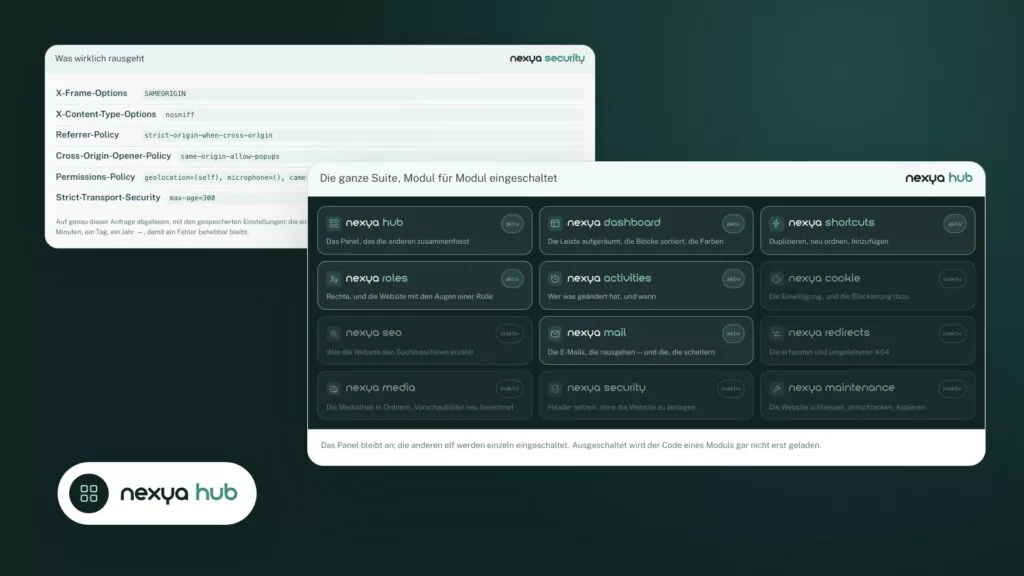
Was wirklich rausgeht nexya security
  • X-Frame-Options SAMEORIGIN
  • X-Content-Type-Options nosniff
  • Referrer-Policy strict-origin-when-cross-origin
  • Cross-Origin-Opener-Policy same-origin-allow-popups
  • Permissions-Policy geolocation=(self), microphone=(), camera=(), display-capture=(self)
  • Strict-Transport-Security max-age=300

Auf genau dieser Anfrage abgelesen, mit den gespeicherten Einstellungen: die einzig ehrliche Art zu prüfen, ob eine Einstellung greift. HTTPS steigt in Stufen — fünf Minuten, ein Tag, ein Jahr —, damit ein Fehler behebbar bleibt.
Content Security Policy

Eine strikte CSP, aufgebaut aus dem, was die Website lädt

Mit Pro hört der Erkennungsmodus, was der Browser blockieren würde, ohne schon etwas zu blockieren, und macht aus jeder Blockierung eine Quelle zum Freigeben per Klick. Eine strikte Richtlinie ist kein Nachmittag voller Versuche mehr.

  • Automatischer nächtlicher Scan mit Pro
  • Original wiederhergestellt oder verdächtige Datei isoliert
  • Zwei-Faktor-Login für gewählte Rollen
Die erlaubten Quellen nexya security
Google Fonts (styles) https://fonts.googleapis.com
Google Fonts (fichiers) https://fonts.gstatic.com
Google Maps https://maps.googleapis.com
YouTube https://www.youtube.com

Was hier nicht steht, wird nicht geladen. Eine Quelle pro Zeile, mit den Stellen, an denen sie auftauchen darf.

Dateiintegrität

Eine geänderte oder versteckte Datei am nächsten Tag erkannt

Täglich werden Core-Dateien und Plugins von wordpress.org mit den Originalen ihrer Version verglichen, und eine im Upload-Ordner versteckte PHP-Datei wird gemeldet. Mit Pro wird das Original per Klick wiederhergestellt oder die verdächtige Datei isoliert, jeweils mit Kopie.

  • Core und wordpress.org-Plugins
  • Verstecktes PHP in Uploads gemeldet
  • Mit Pro automatischer nächtlicher Scan
Dateien, mit dem Original verglichen nexya security
Datei Status
wp-includes/version.php Original
wp-admin/index.php Original
plugins/contact/send.php Geändert
uploads/2026/04/image.php PHP in Uploads

Täglich werden Core und wordpress.org-Plugins mit den Originalen ihrer Version verglichen.

Sicherheitseinstellungen

Die meistprobierten Türen, mit einem Schalter geschlossen

PHP im Upload-Ordner sperren, Datei-Editor und XML-RPC ausschalten, die WordPress-Version verbergen, bei jeder fehlgeschlagenen Anmeldung dieselbe Meldung geben, „admin“ ablehnen und starke Passwörter verlangen: Jede Einstellung geht einzeln an, mit klarer Erklärung, was sie ändert.

  • .htaccess-Regel auf Apache für Sie geschrieben
  • Passwort vergessen verrät nichts bei unbekanntem Konto
  • Alles bleibt aus, bis Sie es einschalten
Die Sicherheitseinstellungen nexya security

Dateien

Anmeldungen und Passwörter

Alte Eingangstüren

Die kleinen Einstellungen, die die meistprobierten Türen schließen, je ein Schalter, ohne Firewall, die die Seiten bremst.

Und alles andere ist schon dabei

  • Verstecktes PHP in Uploads Eine ausführbare Datei im Bilderordner wird gemeldet.
  • Fehlversuche gebremst Jeder Fehlversuch sperrt etwas länger.
  • Kopie aufbewahrt Vor jeder Reparatur wird die Originaldatei gesichert.
  • Im Backend gemeldet Ein aktives Plugin mit bekannter Lücke wird genannt.
  • Updates erkannt Ein über WordPress aktualisiertes Plugin wird nicht mehr als geändert gemeldet.
  • Alle erlauben Eine Liste bekannter Dateien mit einem Klick angenommen.

Keine externe Plattform erforderlich

Alles läuft zwischen der Website und drei öffentlichen Quellen ab: der Prüfsummen-API von WordPress.org für die Core-Dateien, deren offiziellem Repository, um sie mit Pro wiederherzustellen, und einer öffentlichen Schwachstellendatenbank für die Überwachung. Nichts läuft über einen Dienst, der uns gehört, es muss kein Konto erstellt werden und die Ergebnisse verbleiben auf der Website.

Der Erkennungsmodus in der Praxis

Mit der Pro-Version aktiviert man die Richtlinie im Überwachungsmodus, surft ein paar Tage lang normal und jede blockierte Ressource taucht in einer Liste auf. Eine Google-Karte, eine entfernte Schriftart, ein Videoplayer: Man muss lediglich das zulassen, was legitim ist. Nach ein paar Tagen schrumpft die Liste und die Richtlinie kann ohne Brüche angewendet werden.

Was es nicht ist

Es ist keine Firewall. Es blockiert keine IP-Adressen, filtert keine eingehenden Anfragen und ersetzt nicht Wordfence oder ein Äquivalent bei Ihrem Hosting-Anbieter. Es deckt das ab, was die meisten Websites überhaupt nicht haben: korrekte Header, eine Überwachung, die warnt, und die Gewissheit, dass die Dateien diejenigen sind, die sie sein sollten.

Kostenlos

Header von Hand gesetzt, Überwachung und Warnung bei Sicherheitslücken, Core- und Plugin-Dateien täglich mit den Originalen verglichen, im Medienordner verstecktes PHP erkannt, geschützte Anmeldung mit Entsperrung per E-Mail, Sicherheitseinstellungen: PHP im Upload-Ordner gesperrt, Datei-Editor und XML-RPC aus, Version verborgen, starke Passwörter

Pro

Automatischer Scan, CSP-Erkennungsmodus, Datei-Fingerabdruck und Rücksprung, Original zurückgesetzt oder verdächtige Datei beiseitegelegt mit einem Klick, Anmeldung in zwei Schritten

Im Blog

Unsere Ratgeber: WordPress-Sicherheit

Anleitungen · 5 Min. Lesezeit

Gehackte WordPress-Website: Schritte zur Bereinigung und zur Vermeidung einer Reinfektion

Ihre WordPress-Website wurde gehackt: Dieser Leitfaden nennt Ihnen die Reihenfolge der Schritte, um sie zu bereinigen, ohne eine Hintertür zu hinterlassen, und um eine erneute Infektion zu verhindern. Er erläutert auch, was nexya tut, um die Website danach abzusichern, und was nicht, da keine Malware bereinigt wird.

  • nexya bereinigt keine Malware: Die Bereinigung erfolgt manuell, über den Hosting-Anbieter, ein spezialisiertes Tool oder einen Fachmann.
  • Schließen Sie die Website und exportieren Sie die Datenbank, bevor Sie Dateien anfassen; das Wartungsmodul erledigt beides.
  • Ersetzen Sie Core, Plugins und Themes durch offizielle Kopien, anstatt infizierte Dateien einzeln zu suchen.

Beitrag lesen

Anleitungen · 5 Min. Lesezeit

WordPress-Plugin als anfällig gemeldet, obwohl es aktuell ist: Wie man das entscheidet

Ein WordPress-Plugin, das als anfällig gemeldet wird, obwohl es aktuell ist, ist nicht unbedingt ein Falsch-Positiv und auch nicht unbedingt eine echte Schwachstelle. Diese Anleitung zeigt, wie Sie innerhalb weniger Minuten eine Entscheidung treffen und was Sie in den einzelnen Fällen mit dem Sicherheitsmodul von nexya tun können.

  • Eine Schwachstellenprüfung vergleicht den Namen und die installierte Version mit einer Liste bekannter Schwachstellen; ein Fehler in der Liste reicht aus, um einen Fehlalarm zu erzeugen.
  • Eine aktuelle Version kann auch dann tatsächlich anfällig sein, wenn noch kein Patch existiert.
  • Der Schwachstellenbericht bringt Klarheit: betroffene Versionen, behobene Version, Veröffentlichungsdatum.

Beitrag lesen

Anleitungen · 4 Min. Lesezeit

WordPress-Plugins aktualisieren: Weniger Erweiterungen, weniger Risiken

Das Aktualisieren von WordPress-Plugins kostet Zeit, da jede Erweiterung ihren eigenen Autor, ihren eigenen Rhythmus und ihre eigenen Risiken hat. Dieser Artikel zeigt, wie Sie die Anzahl der zu überwachenden Plugins reduzieren und wie Sie jedes Update mit nexya vorbereiten, steuern und überwachen.

  • Der Preis eines Plugins zahlt sich bei jedem Update aus: zu überwachende Versionen, mögliche Konflikte, Sicherheitslücken.
  • nexya fasst gängige Aufgaben in einem einzigen Plugin zusammen, und ein deaktiviertes Modul führt keinerlei Hooks aus.
  • Vor einem Update: Datenbank bereinigen, exportieren, Wartungsseite anzeigen.

Beitrag lesen

Loslegen

nexya security in drei Schritten

  1. nexya security einschalten Im nexya-Hub.
  2. Die Header setzen Die Sicherheits-Header werden gesetzt, ohne die Website zu beschädigen, und man sieht, was wirklich ausgeliefert wird.
  3. Die Überwachung aktivieren Aktive Erweiterungen werden mit einer öffentlichen Schwachstellendatenbank abgeglichen und Sie werden benachrichtigt.

nexya security ist im kostenlosen Plugin enthalten, auf beliebig vielen Websites.

Häufige Fragen

Alles über nexya security

In nexya security lässt sich jeder Header über den Bildschirm einstellen, wobei seine Funktion verständlich erklärt wird. Unter Apache werden sie auch in die .htaccess der Website geschrieben, damit eine aus einem Cache ausgelieferte Seite sie enthält; unter nginx zeigt der Bildschirm diejenigen, die in der Serverkonfiguration zu hinterlegen sind.

Mit Pro hört der Erkennungsmodus mit, was der Browser blockieren würde, und macht aus jeder Blockierung eine Quelle, die sich mit einem Klick erlauben lässt, bevor die Richtlinie endgültig greift.

Das Modul vergleicht aktive Erweiterungen mit einer öffentlichen Schwachstellendatenbank und alarmiert Sie. Mit Pro läuft die Überprüfung jeden Tag von selbst.

Nein: nexya security filtert keinen Datenverkehr. Es setzt die Header, überwacht bekannte Schwachstellen und vergleicht täglich die Core- und Plugin-Dateien mit dem Original. Es ergänzt eine Firewall, anstatt sie zu ersetzen.

Jeden Tag werden die Core- und Plugin-Dateien von wordpress.org mit den Originalen ihrer Version verglichen und eine E-Mail warnt, wenn etwas Neues auftaucht. Eine Datei, die Sie kennen, wird als sicher eingestuft: Sie wird nicht mehr gemeldet, es sei denn, sie ändert sich erneut. Mit Pro wird das Original mit einem Klick wiederhergestellt oder eine verdächtige Datei isoliert.

HSTS, X-Frame-Options, Referrer-Policy und Permissions-Policy, jeweils einzeln mit Erklärung, und mit Pro die Content Security Policy.

Fehlversuche sperren immer länger, und der echte Inhaber entsperrt sein Konto per E-Mail-Link. Mit Pro kommt ein Zwei-Faktor-Code hinzu.

Die Datei wurde mit dem Original ihrer Version verglichen: Haben Sie sie nicht geändert, ist das ernst zu nehmen. Mit Pro wird das Original per Klick zurückgeholt oder die verdächtige Datei isoliert, jeweils mit Kopie.

Der Tab Sicherheitseinstellungen von nexya Security schließt die am häufigsten probierten Türen, je ein Schalter: PHP im Upload-Ordner gesperrt, Datei-Editor und XML-RPC aus, WordPress-Version verborgen, dieselbe Meldung bei jeder fehlgeschlagenen Anmeldung, „admin“ als Benutzername abgelehnt und starke Passwörter verlangt. Nichts geht ohne Sie an, und jede Einstellung sagt, was sie ändert.

Die Suite

Die anderen Module