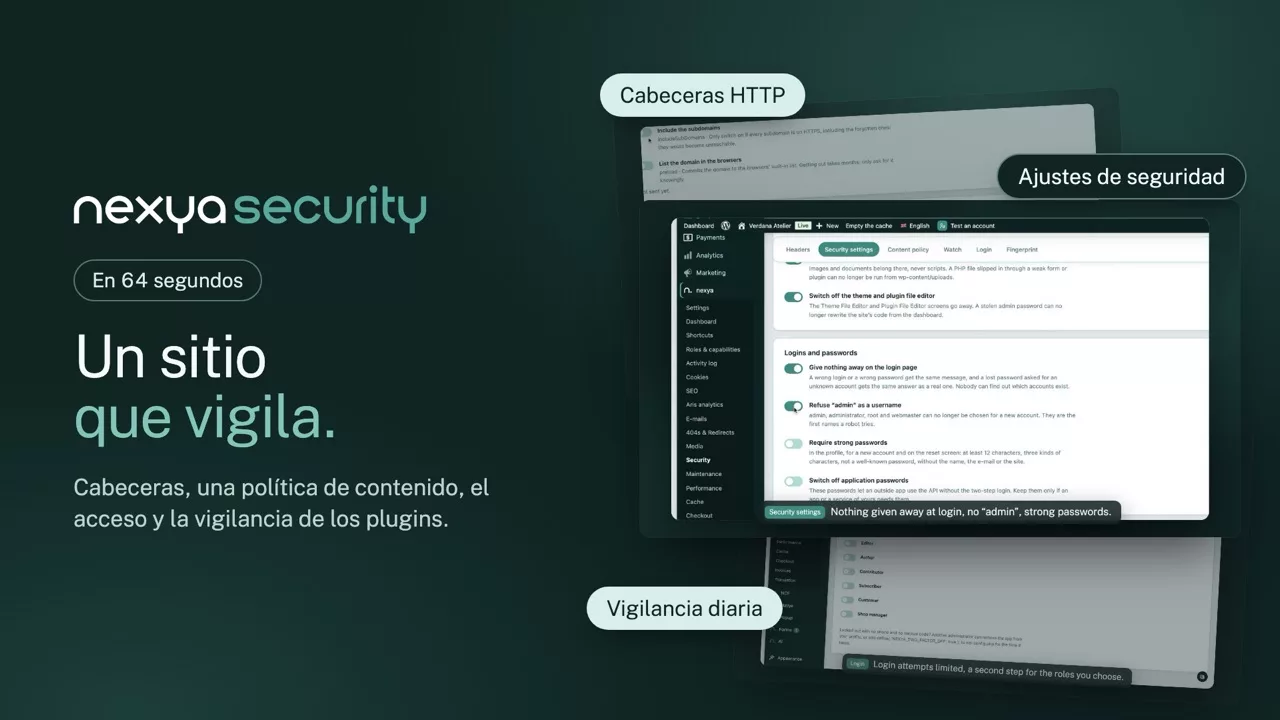
Cabeceras HTTP
Las cabeceras de seguridad puestas sin romper el sitio
HSTS, X-Frame-Options, Referrer-Policy, Permissions-Policy: cada una se activa por separado, con una explicación clara. En Apache también se escriben en el .htaccess, para que una página servida desde caché las lleve; en nginx, la pantalla da las líneas que hay que poner.
- Vigilancia de fallos en los plugins activos
- Archivos del núcleo comparados cada día con los originales
- Acceso protegido, desbloqueo por correo
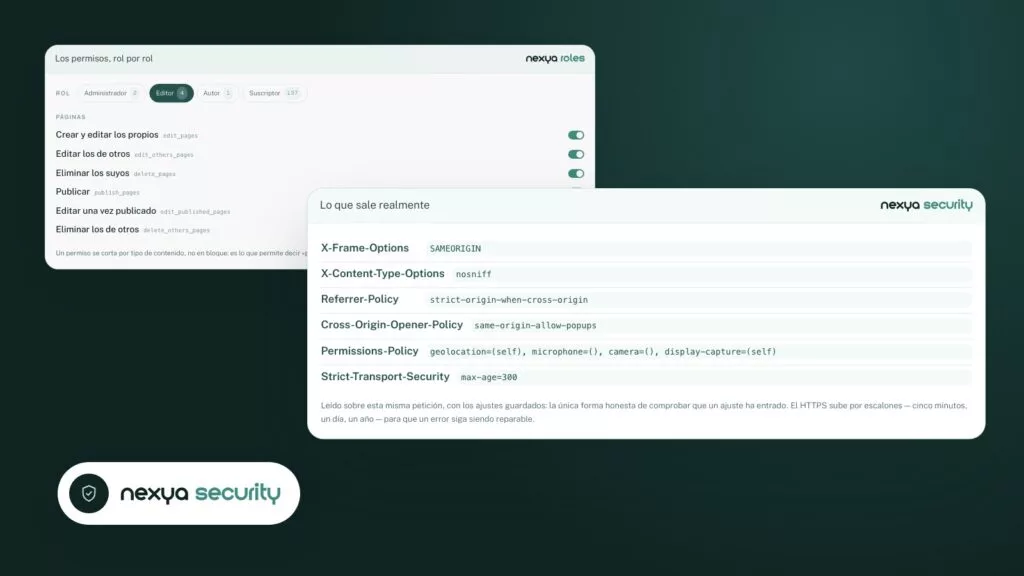
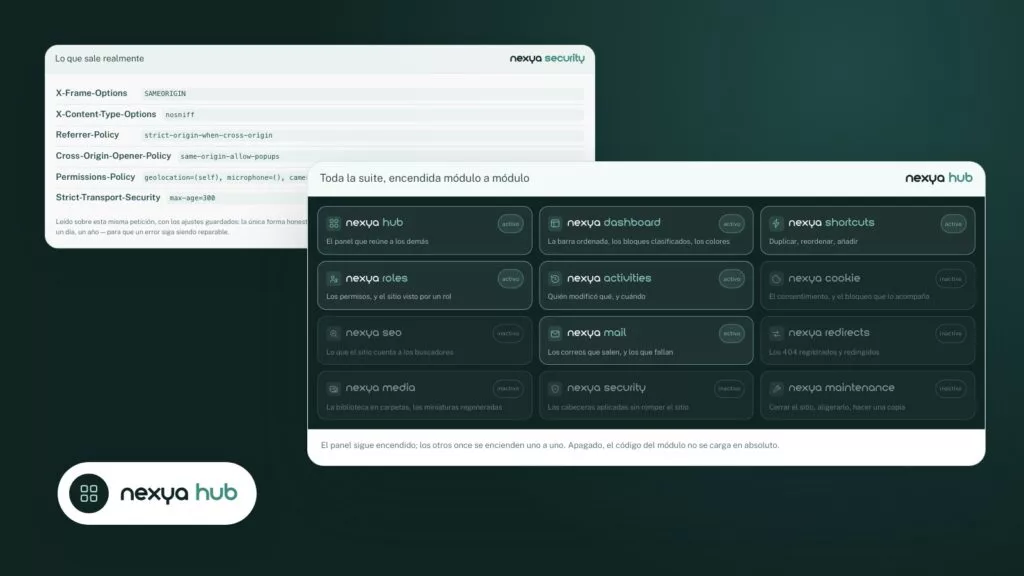
Lo que sale realmente
nexya security
-
X-Frame-Options
SAMEORIGIN -
X-Content-Type-Options
nosniff -
Referrer-Policy
strict-origin-when-cross-origin -
Cross-Origin-Opener-Policy
same-origin-allow-popups -
Permissions-Policy
geolocation=(self), microphone=(), camera=(), display-capture=(self) -
Strict-Transport-Security
max-age=300
Leído sobre esta misma petición, con los ajustes guardados: la única forma honesta de comprobar que un ajuste ha entrado. El HTTPS sube por escalones — cinco minutos, un día, un año — para que un error siga siendo reparable.