← Retour aux modules

nexya security Sécurité WordPress : en-têtes HTTP et veille

Les en-têtes HTTP de sécurité posés sans casser le site, la veille sur les vulnérabilités des extensions WordPress actives, et le repérage de ce qui bouge dans les fichiers

  • Une CSP qu’on peut vraiment activer Avec le Pro, le mode détection écoute ce que le navigateur bloque et transforme chaque blocage en source à autoriser d’un clic. Poser une politique stricte cesse d’être un après-midi de tâtonnement
  • Prévenu quand une extension devient dangereuse Les extensions actives sont comparées à une base publique de vulnérabilités, et l’administration vous signale celle qui est touchée. Avec le Pro, la vérification tourne chaque nuit : quand une faille critique sort, vous l’apprenez sans être allé regarder
  • Les fichiers, comparés à l’original Chaque jour, les fichiers du cœur et des extensions venues de wordpress.org sont confrontés aux originaux de leur version, et un fichier PHP caché dans les médias est signalé. En Pro, l’original revient ou le fichier suspect est mis à l’écart en un clic, une copie gardée à chaque fois.
  • Les en-têtes jusque dans le .htaccess Sur Apache, les en-têtes s’écrivent aussi dans le .htaccess du site : même une page servie par un cache les porte. Sur nginx, l’écran donne ceux à poser dans la configuration du serveur
  • Une connexion qui tient Les essais ratés bloquent de plus en plus longtemps, et le vrai propriétaire débloque son compte par un lien reçu par e-mail. En Pro, un code en deux étapes pour les rôles choisis.
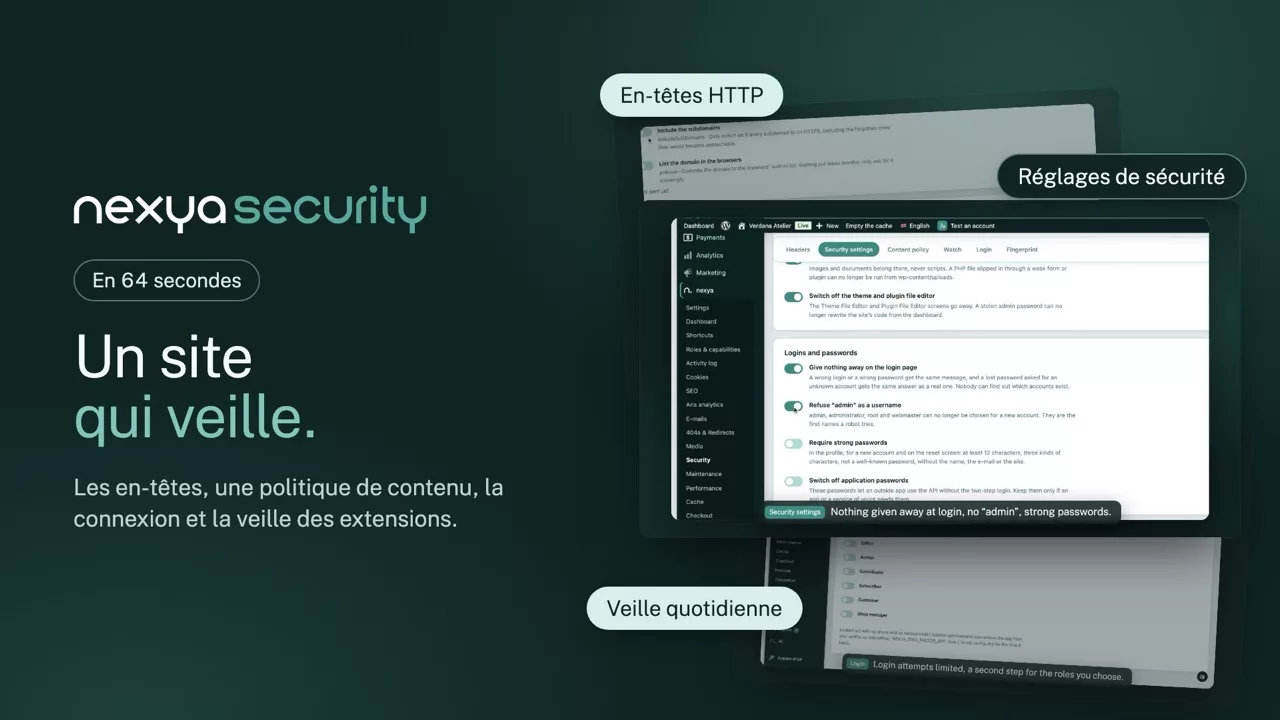
nexya security en vidéo : Sécurité WordPress : en-têtes HTTP et veille 1:04

Ce qu’il sait faire

La sécurité WordPress : en-têtes HTTP, failles des extensions et fichiers surveillés

Pas un pare-feu de plus qui ralentit chaque page, mais ce qui manque le plus souvent : les en-têtes que les navigateurs attendent, l’alerte quand une extension devient dangereuse, et les fichiers comparés à leur original.

En-têtes HTTP

Les en-têtes de sécurité posés sans casser le site

HSTS, X-Frame-Options, Referrer-Policy, Permissions-Policy : chacun s’allume à part, avec une explication en clair. Sur Apache, ils s’écrivent aussi dans le .htaccess, pour qu’une page servie par un cache les porte ; sur nginx, l’écran donne les lignes à poser.

  • Veille sur les vulnérabilités des extensions actives
  • Fichiers du cœur comparés chaque jour aux originaux
  • Connexion protégée, déblocage par e-mail
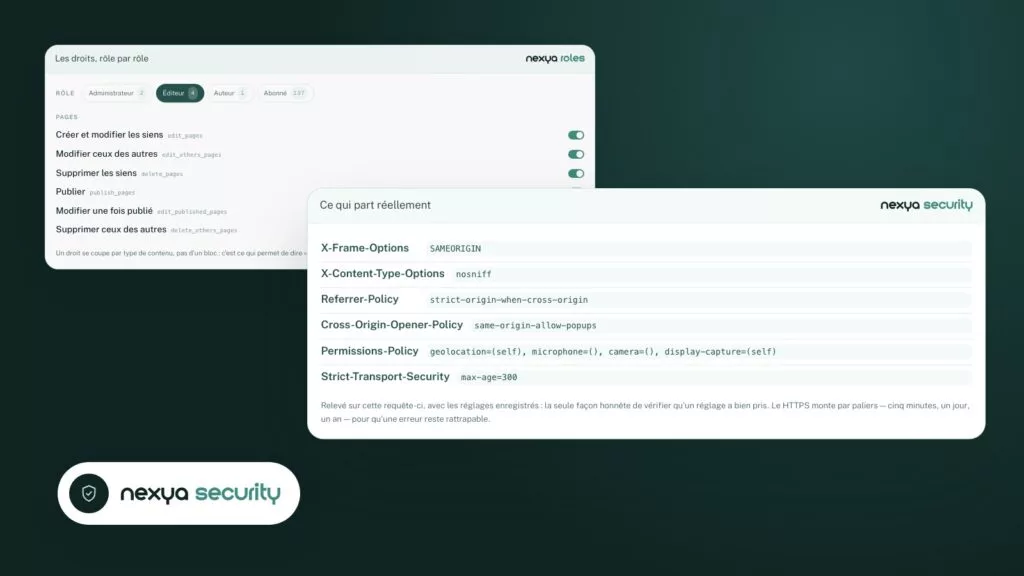
Ce qui part réellement nexya security
  • X-Frame-Options SAMEORIGIN
  • X-Content-Type-Options nosniff
  • Referrer-Policy strict-origin-when-cross-origin
  • Cross-Origin-Opener-Policy same-origin-allow-popups
  • Permissions-Policy geolocation=(self), microphone=(), camera=(), display-capture=(self)
  • Strict-Transport-Security max-age=300

Relevé sur cette requête-ci, avec les réglages enregistrés : la seule façon honnête de vérifier qu’un réglage a bien pris. Le HTTPS monte par paliers — cinq minutes, un jour, un an — pour qu’une erreur reste rattrapable.
Content Security Policy

Une CSP stricte, construite à partir de ce que le site charge

Avec le Pro, le mode détection écoute ce que le navigateur bloquerait, sans rien bloquer encore, et transforme chaque blocage en origine à autoriser d’un clic. Poser une politique stricte cesse d’être un après-midi de tâtonnement.

  • Scan automatique chaque nuit avec le Pro
  • Original remis ou fichier suspect mis à l’écart
  • Connexion en deux étapes pour les rôles choisis
Les origines autorisées nexya security
Google Fonts (styles) https://fonts.googleapis.com
Google Fonts (fichiers) https://fonts.gstatic.com
Google Maps https://maps.googleapis.com
YouTube https://www.youtube.com

Ce qui n’est pas écrit ici n’est pas chargé. Une origine par ligne, avec les endroits où elle a le droit d’apparaître.

Intégrité des fichiers

Un fichier modifié ou caché repéré dès le lendemain

Chaque jour, les fichiers du cœur et des extensions venues de wordpress.org sont comparés aux originaux de leur version, et un fichier PHP caché dans le dossier des médias est signalé. Avec le Pro, l’original revient ou le fichier suspect est mis à l’écart d’un clic, une copie gardée à chaque fois.

  • Cœur et extensions de wordpress.org
  • PHP caché dans les médias signalé
  • Avec le Pro, scan automatique chaque nuit
Les fichiers, comparés à l’original nexya security
Fichier État
wp-includes/version.php Original
wp-admin/index.php Original
plugins/contact/send.php Modifié
uploads/2026/04/image.php PHP dans les médias

Chaque jour, le cœur et les extensions de wordpress.org sont confrontés aux originaux de leur version.

Réglages de sécurité

Les portes les plus essayées, fermées d’un interrupteur

Bloquer PHP dans le dossier des téléchargements, désactiver l’éditeur de fichiers et XML-RPC, masquer la version de WordPress, donner le même message à chaque connexion ratée, refuser « admin » et imposer des mots de passe solides : chaque réglage s’allume à part, avec ce qu’il change expliqué en clair.

  • Règle .htaccess écrite pour vous sur Apache
  • Mot de passe oublié muet pour un compte inconnu
  • Tout est éteint tant que vous ne l’allumez pas
Les réglages de sécurité nexya security

Fichiers

Connexions et mots de passe

Anciennes portes d’entrée

Les petits réglages qui ferment les portes les plus essayées, un interrupteur chacun, sans pare-feu qui ralentit les pages.

Et tout le reste, déjà inclus

  • PHP caché dans les médias Un fichier exécutable dans le dossier des images est signalé.
  • Essais ratés freinés Chaque échec bloque un peu plus longtemps.
  • Copie gardée Avant chaque réparation, le fichier d’origine est sauvegardé.
  • Signalé dans l’administration Une extension active touchée par une faille connue est nommée.
  • Mises à jour reconnues Une extension mise à jour par WordPress n’est plus signalée comme modifiée.
  • Tout autoriser Une liste de fichiers connus acceptée d’un clic.

Aucune plateforme externe à faire tourner

Tout se passe entre le site et trois sources publiques : l’API de sommes de contrôle de WordPress.org pour les fichiers du cœur, son dépôt officiel pour les remettre en état avec le Pro, et une base publique de vulnérabilités pour la veille. Rien ne transite par un service qui nous appartiendrait, il n’y a pas de compte à créer, et les résultats sont gardés sur le site.

Le mode détection, en pratique

Avec le Pro, on active la politique en écoute, on navigue normalement quelques jours, et chaque ressource bloquée remonte dans une liste. Une carte Google, une police distante, un lecteur vidéo : il suffit d’autoriser ce qui est légitime. Au bout de quelques jours la liste se tarit, et la politique peut passer en application sans rien casser.

Ce qu’il n’est pas

Ce n’est pas un pare-feu. Il ne bloque pas les adresses IP, ne filtre pas les requêtes entrantes et ne remplace pas Wordfence ou l’équivalent chez votre hébergeur. Il couvre ce que la plupart des sites n’ont pas du tout : des en-têtes corrects, une veille qui prévient, et la certitude que les fichiers sont ceux qu’ils devraient être.

Gratuit

En-têtes posés à la main, veille et alerte sur les vulnérabilités, fichiers du cœur et des extensions comparés chaque jour aux originaux, PHP caché dans les médias repéré, connexion protégée avec déblocage par e-mail, réglages de sécurité : PHP bloqué dans les téléchargements, éditeur de fichiers et XML-RPC désactivés, version masquée, mots de passe solides

Pro

Scan automatique, mode détection CSP, empreinte des fichiers et retour arrière, original remis ou fichier suspect mis à l’écart en un clic, connexion en deux étapes

Sur le blog

Nos guides : sécurité WordPress

Guides · 6 min de lecture

Site WordPress piraté : les étapes pour le nettoyer et éviter la réinfection

Votre site WordPress a été piraté : ce guide vous donne l'ordre des opérations pour le nettoyer sans laisser de porte dérobée, puis pour éviter qu'il soit réinfecté. Il précise aussi ce que nexya fait pour sécuriser le site ensuite, et ce qu'il ne fait pas, puisqu'il ne nettoie pas les logiciels malveillants.

  • nexya ne nettoie pas les logiciels malveillants : le nettoyage se fait à la main, avec l'hébergeur, un outil spécialisé ou un professionnel.
  • Fermez le site et exportez la base avant de toucher aux fichiers ; le module Maintenance fait les deux.
  • Remplacez le cœur, les extensions et les thèmes par des copies officielles plutôt que de chercher les fichiers infectés un par un.

Lire l’article

Guides · 6 min de lecture

Extension WordPress signalée vulnérable alors qu’elle est à jour : comment trancher

Une extension WordPress signalée vulnérable alors qu’elle est à jour n’est pas forcément un faux positif, ni forcément une vraie faille. Ce guide montre comment trancher en quelques minutes, puis quoi faire dans chaque cas avec le module Sécurité de nexya.

  • Un contrôle de vulnérabilités compare le nom et la version installée à une liste de failles connues ; une erreur dans la liste suffit à produire un faux positif.
  • Une version à jour peut aussi être réellement vulnérable quand aucun correctif n’existe encore.
  • La fiche de la faille tranche : versions concernées, version corrigée, date de publication.

Lire l’article

Guides · 5 min de lecture

Mettre à jour les plugins WordPress : moins d’extensions, moins de risques

Mettre à jour les plugins WordPress prend du temps parce que chaque extension a son propre auteur, son propre rythme et ses propres risques. Cet article montre comment réduire le nombre d’extensions à suivre, puis comment préparer, contrôler et surveiller chaque mise à jour avec nexya.

  • Le coût d’une extension se paie à chaque mise à jour : versions à suivre, conflits possibles, failles.
  • nexya regroupe les tâches courantes dans un seul plugin, et un module éteint n’exécute aucun hook.
  • Avant une mise à jour : nettoyer la base, l’exporter, afficher la page d’attente.

Lire l’article

Démarrer

nexya security en trois étapes

  1. Allumez nexya security Dans le hub nexya.
  2. Posez les en-têtes Les en-têtes de sécurité se règlent sans casser le site, et on voit ce qui part réellement.
  3. Activez la veille Les extensions actives sont comparées à une base publique de vulnérabilités, et vous êtes prévenu.

nexya security est dans l’extension gratuite, sur autant de sites que vous voulez.

Questions fréquentes

Tout savoir sur nexya security

Dans nexya security, chaque en-tête se règle depuis l’écran, avec ce qu’il fait expliqué en clair. Sur Apache, ils s’écrivent aussi dans le .htaccess du site, pour qu’une page servie par un cache les porte ; sur nginx, l’écran donne ceux à poser dans la configuration du serveur.

Avec le Pro, le mode détection écoute ce que le navigateur bloquerait et transforme chaque blocage en source à autoriser d’un clic, avant d’appliquer la politique pour de bon.

Le module compare les extensions actives à une base publique de vulnérabilités et vous alerte. Avec le Pro, la vérification tourne chaque jour toute seule.

Non : nexya security ne filtre pas le trafic. Il pose les en-têtes, surveille les vulnérabilités connues et compare chaque jour les fichiers du cœur et des extensions à l’original. Il complète un pare-feu plutôt que de le remplacer.

Chaque jour, les fichiers du cœur et des extensions venues de wordpress.org sont comparés aux originaux de leur version, et un e-mail prévient quand quelque chose de nouveau apparaît. Un fichier que vous connaissez s’autorise : il n’est plus signalé, sauf s’il change encore. Avec le Pro, l’original se remet ou un fichier suspect se met à l’écart en un clic.

HSTS, X-Frame-Options, Referrer-Policy et Permissions-Policy, chacun à part avec son explication, et la Content Security Policy en Pro.

Les essais ratés bloquent de plus en plus longtemps, et le vrai propriétaire débloque son compte par un lien reçu par e-mail. En Pro, un code en deux étapes s’ajoute.

Le fichier a été comparé à l’original de sa version : s’il n’a pas été modifié par vous, c’est un signal à prendre au sérieux. En Pro, l’original revient ou le fichier suspect est mis à l’écart en un clic, une copie gardée à chaque fois.

L’onglet Réglages de sécurité de nexya Security ferme les portes les plus essayées, un interrupteur chacune : PHP bloqué dans le dossier des téléchargements, éditeur de fichiers et XML-RPC désactivés, version de WordPress masquée, même message pour toute connexion ratée, « admin » refusé comme identifiant et mots de passe solides imposés. Rien ne s’allume sans vous, et chaque réglage dit ce qu’il change.

La suite

Les autres modules