← Torna ai moduli

nexya sicurezza Sicurezza WordPress: intestazioni HTTP e controllo

Le intestazioni HTTP di sicurezza impostate senza rompere il sito, il monitoraggio delle vulnerabilità dei plugin WordPress attivi e il rilevamento dei movimenti nei file

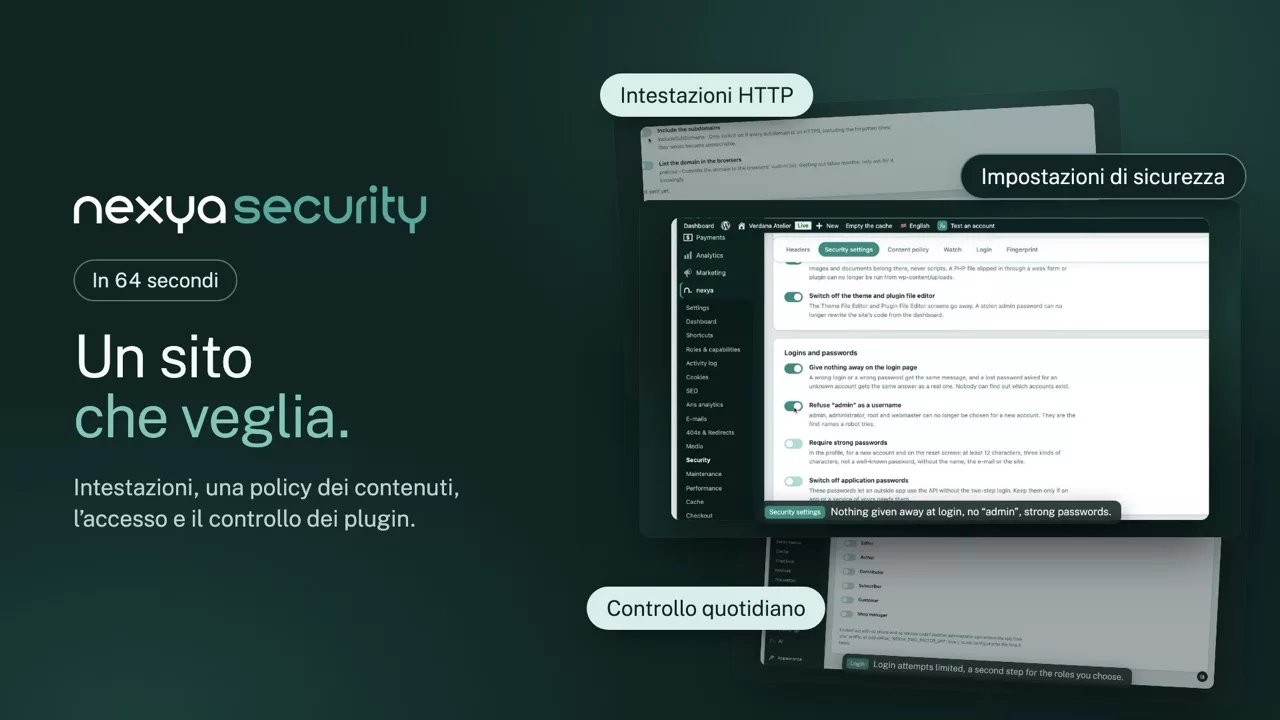
  • Una CSP che si può davvero attivare Con la versione Pro, la modalità di rilevamento ascolta ciò che il browser blocca e trasforma ogni blocco in una risorsa da autorizzare con un clic. Impostare una politica rigorosa smette di essere un pomeriggio di prove ed errori
  • Avviso quando un plugin diventa pericoloso I plugin attivi vengono confrontati con un database pubblico di vulnerabilità e l'amministrazione segnala quello interessato. Con la versione Pro, la verifica viene eseguita ogni notte: quando esce una vulnerabilità critica, lo scopri senza dover andare a controllare
  • I file, confrontati con l’originale Ogni giorno, i file del core e quelli delle estensioni di wordpress.org vengono confrontati con gli originali della loro versione, e un file PHP nascosto nei media viene segnalato. Con il Pro, l’originale torna o il file sospetto viene messo da parte in un clic, conservando ogni volta una copia.
  • Le intestazioni fino al file .htaccess Su Apache, le intestazioni vengono scritte anche nel file .htaccess del sito: anche una pagina servita da una cache le conterrà. Su nginx, la schermata indica quelle da impostare nella configurazione del server
  • Un accesso sicuro I tentativi falliti bloccano l'accesso per periodi sempre più lunghi e il legittimo proprietario sblocca il proprio account tramite un link ricevuto via email. Nella versione Pro, è disponibile un codice a due fattori per i ruoli selezionati.
nexya sicurezza in video: Sicurezza WordPress: intestazioni HTTP e controllo 1:04

Cosa sa fare

Sicurezza WordPress: intestazioni HTTP, falle dei plugin e file sorvegliati

Non un altro firewall che rallenta ogni pagina, ma ciò che manca più spesso: le intestazioni che i browser si aspettano, l’avviso quando un plugin diventa pericoloso e i file confrontati con l’originale.

Intestazioni HTTP

Le intestazioni di sicurezza impostate senza rompere il sito

HSTS, X-Frame-Options, Referrer-Policy, Permissions-Policy: ognuna si attiva a parte, con una spiegazione chiara. Su Apache si scrivono anche nel .htaccess, perché una pagina servita dalla cache le porti; su nginx, la schermata fornisce le righe da aggiungere.

  • Sorveglianza delle vulnerabilità dei plugin attivi
  • File del core confrontati ogni giorno con gli originali
  • Accesso protetto, sblocco via e-mail
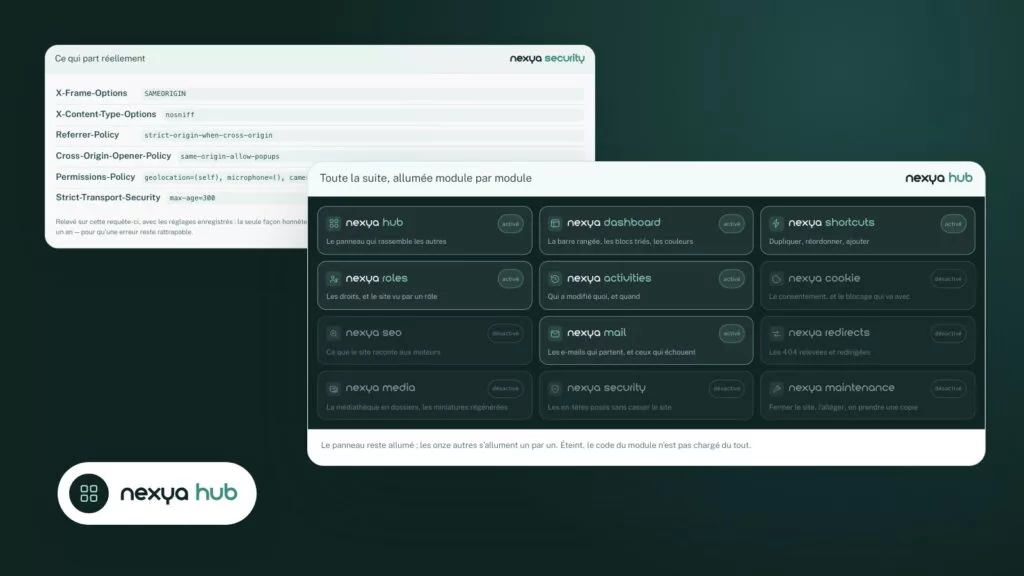
Ciò che parte realmente nexya sicurezza
  • X-Frame-Options SAMEORIGIN
  • X-Content-Type-Options nosniff
  • Referrer-Policy strict-origin-when-cross-origin
  • Cross-Origin-Opener-Policy same-origin-allow-popups
  • Permissions-Policy geolocation=(self), microphone=(), camera=(), display-capture=(self)
  • Strict-Transport-Security max-age=300

Rilevato su questa specifica richiesta, con le impostazioni salvate : l'unico modo onesto per verificare che un'impostazione sia stata applicata correttamente. L'HTTPS sale per gradi — cinque minuti, un giorno, un un anno — in modo che un errore rimanga correggibile.
Content Security Policy

Una CSP rigorosa, costruita a partire da ciò che il sito carica

Con il Pro, la modalità di rilevamento ascolta ciò che il browser bloccherebbe, senza bloccare ancora nulla, e trasforma ogni blocco in un’origine da autorizzare con un clic. Impostare una politica rigorosa smette di essere un pomeriggio di tentativi.

  • Scansione automatica ogni notte con il Pro
  • Originale ripristinato o file sospetto messo da parte
  • Accesso in due passaggi per i ruoli scelti
Le origini autorizzate nexya sicurezza
Google Fonts (styles) https://fonts.googleapis.com
Google Fonts (fichiers) https://fonts.gstatic.com
Google Maps https://maps.googleapis.com
YouTube https://www.youtube.com

Ciò che non è scritto qui non viene caricato. Un'origine per riga, con i luoghi in cui le è permesso apparire.

Integrità dei file

Un file modificato o nascosto individuato il giorno dopo

Ogni giorno, i file del core e dei plugin di wordpress.org sono confrontati con gli originali della loro versione, e un file PHP nascosto nella cartella dei media viene segnalato. Con il Pro, l’originale torna o il file sospetto viene messo da parte con un clic, conservandone sempre una copia.

  • Core e plugin di wordpress.org
  • PHP nascosto nei media segnalato
  • Con il Pro, scansione automatica ogni notte
I file, confrontati con l’originale nexya sicurezza
File Stato
wp-includes/version.php Originale
wp-admin/index.php Originale
plugins/contact/send.php Modificato
uploads/2026/04/image.php PHP nei media

Ogni giorno, il core e i plugin di wordpress.org sono confrontati con gli originali della loro versione.

Impostazioni di sicurezza

Le porte più provate, chiuse con un interruttore

Bloccare PHP nella cartella dei caricamenti, disattivare l’editor dei file e XML-RPC, nascondere la versione di WordPress, dare lo stesso messaggio a ogni accesso fallito, rifiutare «admin» ed esigere password robuste: ogni impostazione si accende da sola, con ciò che cambia spiegato chiaramente.

  • Regola .htaccess scritta per te su Apache
  • Password dimenticata muta per un account sconosciuto
  • Tutto resta spento finché non lo accendi
Le impostazioni di sicurezza nexya sicurezza

File

Accessi e password

Vecchie porte d’ingresso

Le piccole impostazioni che chiudono le porte più provate, un interruttore ciascuna, senza firewall che rallenta le pagine.

E tutto il resto, già incluso

  • PHP nascosto nei media Un file eseguibile nella cartella delle immagini viene segnalato.
  • Tentativi falliti rallentati Ogni errore blocca un po’ più a lungo.
  • Copia conservata Prima di ogni riparazione il file originale viene salvato.
  • Segnalato nell’amministrazione Viene indicato il plugin attivo colpito da una falla nota.
  • Aggiornamenti riconosciuti Un plugin aggiornato da WordPress non viene più segnalato come modificato.
  • Consenti tutti Un elenco di file noti accettato con un clic.

Nessuna piattaforma esterna da far girare

Tutto avviene tra il sito e tre fonti pubbliche: l’API dei checksum di WordPress.org per i file del core, il suo repository ufficiale per ripristinarli con la versione Pro, e un database pubblico di vulnerabilità per il monitoraggio. Nulla transita attraverso un servizio di nostra proprietà, non c’è alcun account da creare e i risultati vengono conservati sul sito.

La modalità di rilevamento, in pratica

Con la versione Pro, si attiva la politica in ascolto, si naviga normalmente per qualche giorno e ogni risorsa bloccata viene inserita in un elenco. Una mappa di Google, un font remoto, un video player: basta autorizzare ciò che è legittimo. Dopo qualche giorno l’elenco si esaurisce e la politica può essere messa in pratica senza rompere nulla.

Cos’è che non è

Non è un firewall. Non blocca gli indirizzi IP, non filtra le richieste in arrivo e non sostituisce Wordfence o l’equivalente del tuo hosting. Copre ciò che la maggior parte dei siti non ha affatto: intestazioni corrette, un sistema di monitoraggio che avvisa e la certezza che i file siano quelli che dovrebbero essere.

Gratuito

Intestazioni impostate a mano, monitoraggio e avviso sulle vulnerabilità, file del core e delle estensioni confrontati ogni giorno con gli originali, PHP nascosto nei media individuato, accesso protetto con sblocco via e-mail, impostazioni di sicurezza: PHP bloccato nella cartella dei caricamenti, editor dei file e XML-RPC disattivati, versione nascosta, password robuste

Pro

Scansione automatica, modalità rilevamento CSP, impronta dei file e ritorno indietro, originale ripristinato o file sospetto messo da parte in un clic, accesso in due passaggi

Sul blog

Le nostre guide: sicurezza WordPress

Guide · 2 min di lettura

Banner dei cookie e LPD: mettere in ordine un sito WordPress, passo dopo passo

Un banner cookie WordPress conforme alla LPD e al GDPR non basta per essere mostrato: deve trattenere realmente gli script di terze parti fino al consenso.

  • Iniziare con una scansione: scoprire quali servizi di terze parti carica il sito.
  • Trattenere statistiche, video, mappe e font esterni fino al clic.
  • Integrare con le intestazioni di sicurezza per bloccare ciò che l'inventario ha dimenticato.

Leggi l'articolo

Guide · 5 min di lettura

Plugin WordPress segnalato come vulnerabile nonostante sia aggiornato: come fare chiarezza

Un plugin WordPress segnalato come vulnerabile nonostante sia aggiornato non è necessariamente un falso positivo, né necessariamente una vera vulnerabilità. Questa guida mostra come decidere in pochi minuti e cosa fare in ogni caso con il modulo Sicurezza di nexya.

  • Un controllo delle vulnerabilità confronta il nome e la versione installata con un elenco di vulnerabilità note; un errore nell'elenco è sufficiente per generare un falso positivo.
  • Una versione aggiornata può anche essere realmente vulnerabile quando non esiste ancora alcuna patch.
  • La scheda della vulnerabilità fornisce la risposta definitiva: versioni interessate, versione corretta, data di pubblicazione.

Leggi l'articolo

Guide · 4 min di lettura

Aggiornare i plugin di WordPress: meno estensioni, meno rischi

Aggiornare i plugin di WordPress richiede tempo perché ogni estensione ha il proprio autore, il proprio ritmo e i propri rischi. Questo articolo mostra come ridurre il numero di estensioni da seguire e come preparare, controllare e monitorare ogni aggiornamento con nexya.

  • Il costo di un'estensione si paga a ogni aggiornamento: versioni da seguire, possibili conflitti, vulnerabilità.
  • nexya raggruppa le attività comuni in un unico plugin e un modulo disattivato non esegue alcun hook.
  • Prima di un aggiornamento: pulire il database, esportarlo, mostrare la pagina di manutenzione.

Leggi l'articolo

Inizia

nexya sicurezza in tre passaggi

  1. Attiva nexya security Nel hub nexya.
  2. Imposta le intestazioni Le intestazioni di sicurezza si configurano senza rompere il sito ed è possibile vedere cosa viene effettivamente inviato.
  3. Attiva il monitoraggio I plugin attivi vengono confrontati con un database pubblico di vulnerabilità e ricevi un avviso.

nexya sicurezza è incluso nel plugin gratuito, su tutti i siti che desideri.

Domande frequenti

Tutto su nexya sicurezza

In nexya security, ogni intestazione si regola dalla schermata, con una spiegazione chiara di ciò che fa. Su Apache, vengono scritte anche nel file .htaccess del sito, in modo che una pagina servita da una cache le contenga; su nginx, la schermata indica quelle da inserire nella configurazione del server.

Con la versione Pro, la modalità di rilevamento ascolta ciò che il browser bloccherebbe e trasforma ogni blocco in una risorsa da autorizzare con un clic, prima di applicare definitivamente la policy.

Il modulo confronta i plugin attivi con un database pubblico di vulnerabilità e ti avvisa. Con la versione Pro, la verifica viene eseguita automaticamente ogni giorno.

No: nexya security non filtra il traffico. Imposta le intestazioni, monitora le vulnerabilità note e confronta ogni giorno i file del core e dei plugin con quelli originali. Integra un firewall anziché sostituirlo.

Ogni giorno, i file del core e dei plugin provenienti da wordpress.org vengono confrontati con gli originali della loro versione e un'e-mail avvisa quando compare qualcosa di nuovo. Un file che conosci può essere autorizzato: non verrà più segnalato, a meno che non cambi di nuovo. Con la versione Pro, l'originale viene ripristinato o un file sospetto viene isolato con un clic.

HSTS, X-Frame-Options, Referrer-Policy e Permissions-Policy, ognuna a parte con la sua spiegazione, e la Content Security Policy con il Pro.

I tentativi falliti bloccano sempre più a lungo, e il vero proprietario sblocca l’account con un link via e-mail. Con il Pro si aggiunge un codice in due passaggi.

Il file è stato confrontato con l’originale della sua versione: se non l’avete modificato voi, è un segnale serio. Con il Pro, l’originale torna o il file sospetto viene messo da parte con un clic, conservandone sempre una copia.

La scheda Impostazioni di sicurezza di nexya Security chiude le porte più provate, un interruttore ciascuna: PHP bloccato nella cartella dei caricamenti, editor dei file e XML-RPC disattivati, versione di WordPress nascosta, lo stesso messaggio a ogni accesso fallito, «admin» rifiutato come nome utente e password robuste richieste. Niente si accende senza di te, e ogni impostazione dice cosa cambia.

La suite

Gli altri moduli