← Torna ai moduli

nexya email SMTP WordPress: e-mail che partono davvero

Le email del sito WordPress partono davvero — e sappiamo quali non sono partite, con il motivo esatto fornito dal server SMTP

  • Basta messaggi nello spam Un mittente forzato, coerente con il dominio, e un percorso di ritorno allineato. È ciò che manca alla maggior parte dei siti il cui modulo di contatto « non funziona »
  • Quindici metodi, di cui undici tramite API SendGrid, Brevo, Mailgun, Postmark, Resend e gli altri utilizzano la loro API in HTTPS. Funziona anche quando l'hosting chiude la porta SMTP in uscita, il che è diventato la norma. Gmail e Microsoft 365 si connettono tramite OAuth, senza password conservate sul sito.
  • Il registro conserva solo i fallimenti Nessuna copia di tutto ciò che viene inviato, solo di ciò che non è riuscito: la causa fornita dal server, il destinatario e l'oggetto — e, con la versione Pro, le intestazioni e il contenuto. La scheda Registro ne mostra il numero
  • Un invio di test che dice qualcosa Il messaggio di test ricorda l'indirizzo e il metodo utilizzati. Quando fallisce, si legge la risposta del server, non un generico « si è verificato un errore »
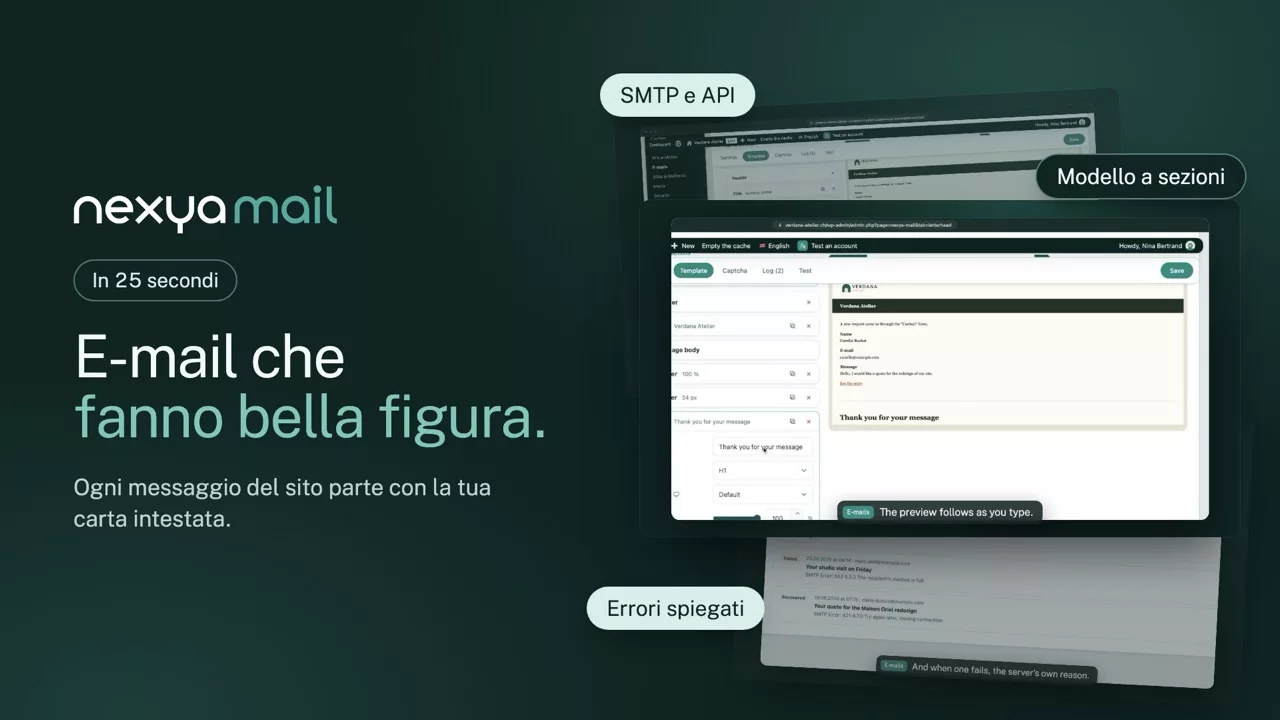
nexya email in video: SMTP WordPress: e-mail che partono davvero 0:25

Cosa sa fare

Un SMTP per WordPress perché le e-mail del sito partano davvero

Un’e-mail che non parte è un modulo di contatto perso senza che nessuno lo sappia. Qui l’invio passa da un vero servizio, e ogni errore viene annotato con il motivo dato dal server.

Metodo di invio

Quindici modi di inviare, undici dei quali via API

SendGrid, Brevo, Mailgun, Postmark, Resend e gli altri passano dalla loro API in HTTPS: l’invio funziona anche quando l’hosting chiude la porta SMTP. Gmail e Microsoft 365 si collegano via OAuth, senza password salvata sul sito.

  • Mittente imposto, allineato al dominio
  • Un’e-mail di prova che indica il metodo
  • Con il Pro, un secondo server se il primo fallisce
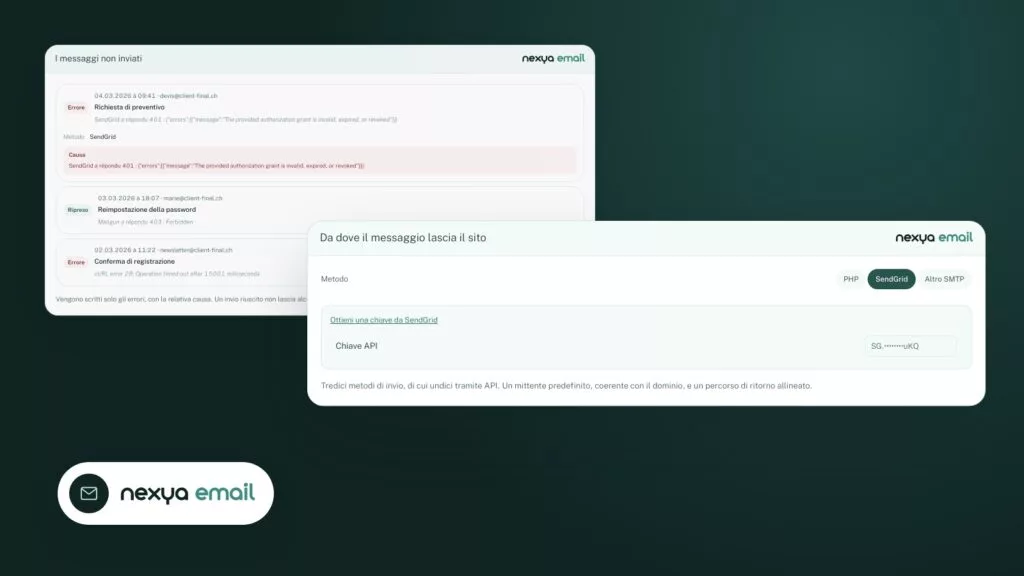
Da dove il messaggio lascia il sito nexya email
Metodo
Chiave API SG.••••••••uKQ

Tredici metodi di invio, di cui undici tramite API. Un mittente predefinito, coerente con il dominio, e un percorso di ritorno allineato.
Il registro

Gli errori, con il motivo esatto

Il registro non conserva una copia di tutto ciò che parte, solo ciò che è fallito: destinatario, oggetto e risposta del server. La scheda ne mostra il numero, e con il Pro un avviso segnala appena un messaggio resta bloccato.

  • Con il Pro, intestazioni e contenuto dei messaggi falliti
  • Conservazione lunga con il Pro
  • Nessuna copia delle e-mail riuscite
I messaggi non inviati nexya email
  • Metodo
    SendGrid

    Causa SendGrid a répondu 401 : {"errors":[{"message":"The provided authorization grant is invalid, expired, or revoked"}]}

  • Metodo
    Mailgun

    Causa Mailgun a répondu 403 : Forbidden

  • Metodo
    Postmark

    Causa cURL error 28: Operation timed out after 15001 milliseconds

Vengono scritti solo gli errori, con la relativa causa. Un invio riuscito non lascia alcuna traccia, e la scheda del registro ne tiene il conto.

Il modello

E-mail con i vostri colori

Con il Pro, i messaggi del sito partono su carta intestata: logo, colori dell’hub e piè di pagina. Le e-mail di WordPress, dei moduli e di WooCommerce mantengono lo stesso aspetto.

  • Anteprima prima di salvare
  • Colori presi dall’hub
  • Versione testo per i lettori semplici
Un'e-mail del sito, composta sezione per sezione nexya email
  • Intestazione Logo e data
  • Titolo Nuovo messaggio
  • Corpo del messaggio Il testo inviato dal sito
  • Piè di pagina Rue du Lac 12 · 1003 Lausanne

Nuovo messaggio

È arrivata una richiesta tramite il modulo "Contatto".

Nome
Camille Rochat
E-mail
camille@example.com
Messaggio
Buongiorno, vorrei un preventivo per il restyling del nostro sito.
Rue du Lac 12 · 1003 Lausanne

Lo stesso costruttore delle newsletter di Mailya, sia su computer che su telefono.

E tutto il resto, già incluso

  • Gmail e Microsoft 365 Connessione OAuth, senza password per app.
  • Fuori dallo spam Return path allineato al mittente.
  • Moduli inclusi Contact Form 7, Gravity Forms, WPForms e altri ne beneficiano.
  • Segreti protetti Chiavi API e password cifrate nel database.

Perché le e-mail di un sito vanno perse

Per impostazione predefinita, WordPress scrive i suoi messaggi con la funzione mail di PHP, da un indirizzo del tipo wordpress@vostro-dominio che nessuno ha autorizzato a scrivere per conto del dominio. I filtri moderni verificano questa autorizzazione e spostano il messaggio nella posta indesiderata, o lo rifiutano. Il sito, dal canto suo, crede di averlo inviato. Il modulo elimina entrambe le cause: un vero indirizzo mittente e un vero server di invio.

Perché le API invece dell’SMTP

Sempre più provider di hosting chiudono la porta SMTP in uscita per limitare gli abusi. Un’impostazione SMTP perfettamente corretta fallisce quindi senza una spiegazione leggibile. Gli invii tramite API passano in HTTPS, sulla stessa porta di una pagina web: funzionano ovunque funzioni il sito.

Cosa contiene il registro e cosa rimuove

Vengono conservati solo gli errori, con la causa, il destinatario e l’oggetto — e, con la versione Pro, le intestazioni e il corpo del messaggio, elementi sufficienti per capire senza dover riprodurre il problema. Le chiavi e i token vengono rimossi dagli indirizzi prima della registrazione, affinché un registro consultabile non diventi un luogo in cui rimangono esposte le credenziali.

Gratuito

Mittente forzato, quindici metodi di invio tra cui Gmail e Microsoft 365, registro dei fallimenti

Pro

Avviso quando un messaggio non è partito, conservazione prolungata, secondo server di invio, email con i tuoi colori

Sul blog

Le nostre guide: SMTP WordPress

Guide · 4 min di lettura

Modificare lo stile di un modulo WordPress: casella di spunta, larghezza, pulsante e RTL

Lo stile di un modulo WordPress si scombussola quasi sempre per lo stesso motivo: il tema e il modulo si contendono gli stessi elementi. Questo articolo mostra come trovare la regola responsabile e correggerla (casella di spunta, larghezza, pulsante di invio, lingue da destra a sinistra) e ciò che nexya forms risolve già per voi.

  • Un modulo eredita il CSS del tema: l'ispettore del browser mostra quale regola vince e da dove proviene.
  • Una casella di consenso troppo larga si corregge con width: auto, limitata al contenitore del modulo.
  • Un CSS di un pulsante senza effetto è meno specifico di un'altra regola, oppure non viene caricato, oppure è nascosto da una cache.

Leggi l'articolo

Dietro le quinte · 4 min di lettura

Checkout WooCommerce a passaggi, carrello laterale e offerte mirate: le novità di nexya 1.4.0

nexya 1.4.0 dà al checkout WooCommerce una pagina dedicata, suddivisa in passaggi, con il riepilogo dell'ordine proprio accanto. Il cliente compila meno campi e commette meno errori. Tu, dal canto tuo, puoi offrirgli un prodotto correlato o un'offerta nel momento in cui si appresta a pagare.

  • Il checkout di WooCommerce viene visualizzato sulla propria pagina, a passaggi, con il riepilogo a fianco e una pagina di ringraziamento nello stesso stile.
  • Carrello laterale, pulsante mobile, carrello nel menu con [nexya_cart] e widget Elementor: il numero di prodotti si aggiorna in tempo reale.
  • Località compilata automaticamente dal codice postale in otto paesi, errori di digitazione nell'e-mail rilevati, numero di telefono in formato internazionale, numero IDE (UID) verificato.

Leggi l'articolo

Guide · 5 min di lettura

Server SMTP di riserva per WordPress: continuare a inviare nonostante un errore 401, 500 o un limite di quota superato

Un server SMTP di riserva su WordPress evita che le e-mail del sito si blocchino non appena il provider principale risponde con un errore 401, un errore 500 o una quota superata. Questo articolo spiega come leggere la causa esatta del fallimento e come configurare un secondo server che subentra e vi avvisa.

  • Il registro del modulo Mail mostra la causa esatta di ogni fallimento: 401, quota superata, errore 500.
  • Un errore 401 si corregge alla fonte, una quota superata o un errore 500 si aggirano con un secondo server.
  • Il secondo server di invio e gli avvisi in caso di errore fanno parte di nexya Pro, non della versione gratuita.

Leggi l'articolo

Inizia

nexya email in tre passaggi

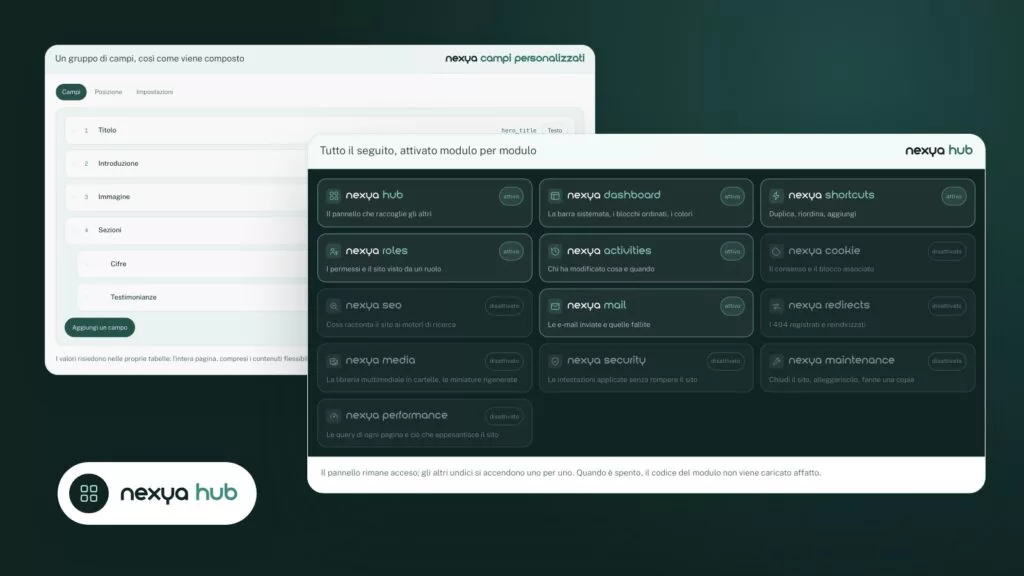
  1. Attiva nexya mail Nel hub nexya.
  2. Scegli il metodo di invio SMTP, o l'API di Brevo, SendGrid, Mailgun, Postmark, Resend... poi il mittente del sito.
  3. Invia un test Il messaggio di test indica da dove è partito. Se fallisce, il registro fornisce la risposta esatta del server.

nexya email è incluso nel plugin gratuito, su tutti i siti che desideri.

Domande frequenti

Tutto su nexya email

Il più delle volte, l'hosting invia con un indirizzo che non corrisponde al dominio, e i messaggi finiscono nello spam o vengono rifiutati. nexya mail impone un mittente coerente e passa attraverso un vero servizio di invio.

In nexya mail, scegli SMTP o uno dei servizi supportati tramite API (Brevo, SendGrid, Mailgun, Postmark, Resend, SparkPost, SMTP2GO...). L'API passa in HTTPS, anche quando l'hosting chiude la porta SMTP.

Lo stesso lavoro di invio, con un registro che conserva solo gli errori e la loro causa e un captcha invisibile per i moduli, nello stesso modulo. Con la versione Pro, una carta intestata personalizza anche le e-mail del sito.

La scheda Captcha aggiunge un captcha invisibile: niente Google, niente cookie, niente da spuntare. Un invio che sembra sospetto supera una piccola sfida invece di essere rifiutato. Copre l'accesso, i commenti e i principali plugin di moduli come Contact Form 7, WPForms o Fluent Forms.

La scheda Registro conta gli errori. Con la versione Pro, un avviso ti avverte e un secondo server di invio prende il sopravvento se il primo non risponde.

Non per forza: basta l’SMTP dell’hosting o della casella di posta. Un servizio come Brevo o SendGrid è più sicuro se la porta SMTP è chiusa.

Tramite OAuth: un pulsante apre l’accesso di Google o Microsoft, e nessuna password viene salvata sul sito.

Sì, sono cifrate nel database, come le password SMTP.

La suite

Gli altri moduli