← Volver a los módulos

nexya mail SMTP para WordPress: correos que salen de verdad

Los correos electrónicos del sitio WordPress se envían realmente, y sabemos cuáles no se han enviado, con la razón exacta proporcionada por el servidor SMTP

  • Se acabó el que los mensajes terminen en correo no deseado Un remitente forzado, coherente con el dominio, y una ruta de retorno alineada. Eso es lo que le falta a la mayoría de los sitios cuyo formulario de contacto «no funciona»
  • Quince métodos, incluidos once por API SendGrid, Brevo, Mailgun, Postmark, Resend y los demás utilizan su API a través de HTTPS. Esto funciona incluso cuando el proveedor de alojamiento cierra el puerto SMTP de salida, lo cual se ha convertido en la norma. Gmail y Microsoft 365 se conectan mediante OAuth, sin necesidad de guardar contraseñas en el sitio.
  • El registro solo guarda los fallos No se copia todo lo que se envía, solo lo que ha fallado: la causa indicada por el servidor, el destinatario y el asunto; y, con la versión Pro, los encabezados y el contenido. La pestaña Registro muestra su número
  • Un envío de prueba que dice algo El mensaje de prueba recuerda la dirección y el método utilizados. Cuando falla, se lee la respuesta del servidor, no un «ha ocurrido un error»
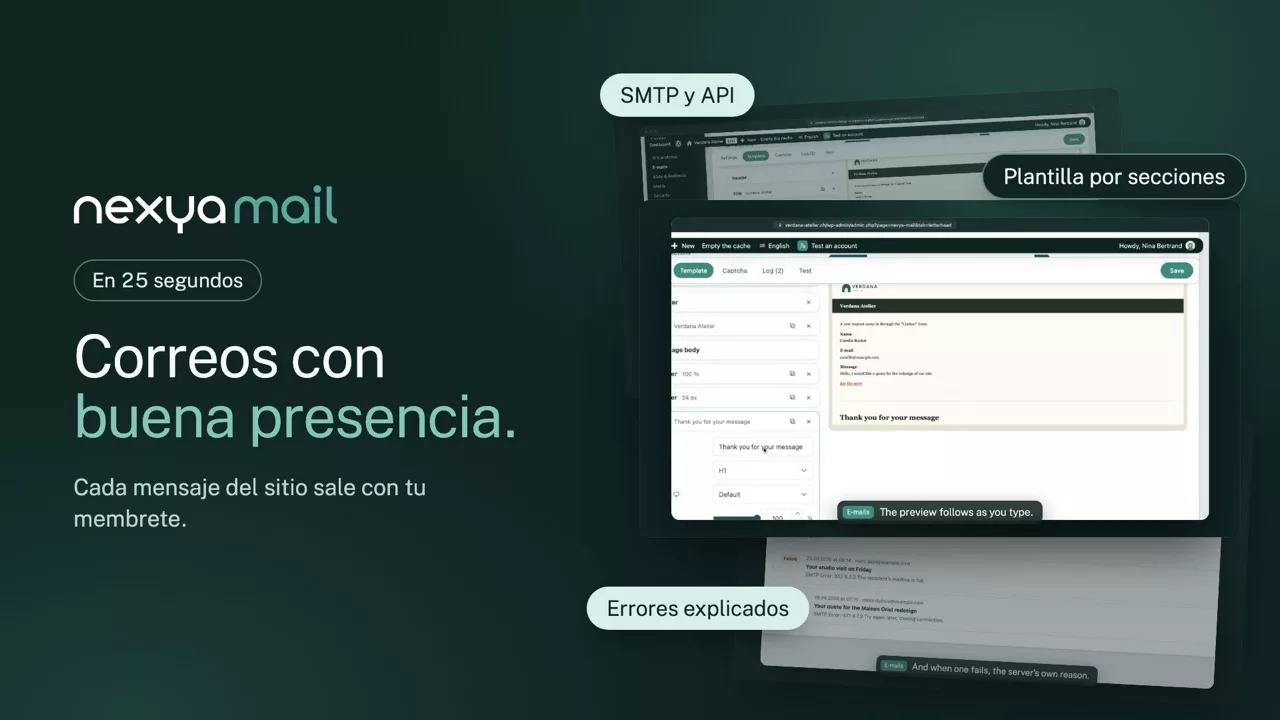
nexya mail en vídeo: SMTP para WordPress: correos que salen de verdad 0:25

Lo que sabe hacer

Un SMTP para WordPress para que los correos del sitio salgan de verdad

Un correo que no sale es un formulario de contacto perdido sin que nadie lo sepa. Aquí, el envío pasa por un servicio real, y cada fallo se anota con el motivo que dio el servidor.

Método de envío

Quince formas de enviar, once de ellas por API

SendGrid, Brevo, Mailgun, Postmark, Resend y los demás pasan por su API en HTTPS: el envío funciona aunque el alojamiento cierre el puerto SMTP. Gmail y Microsoft 365 se conectan por OAuth, sin contraseña guardada en el sitio.

  • Remitente impuesto, alineado con el dominio
  • Un correo de prueba que indica el método
  • Con Pro, un segundo servidor si el primero falla
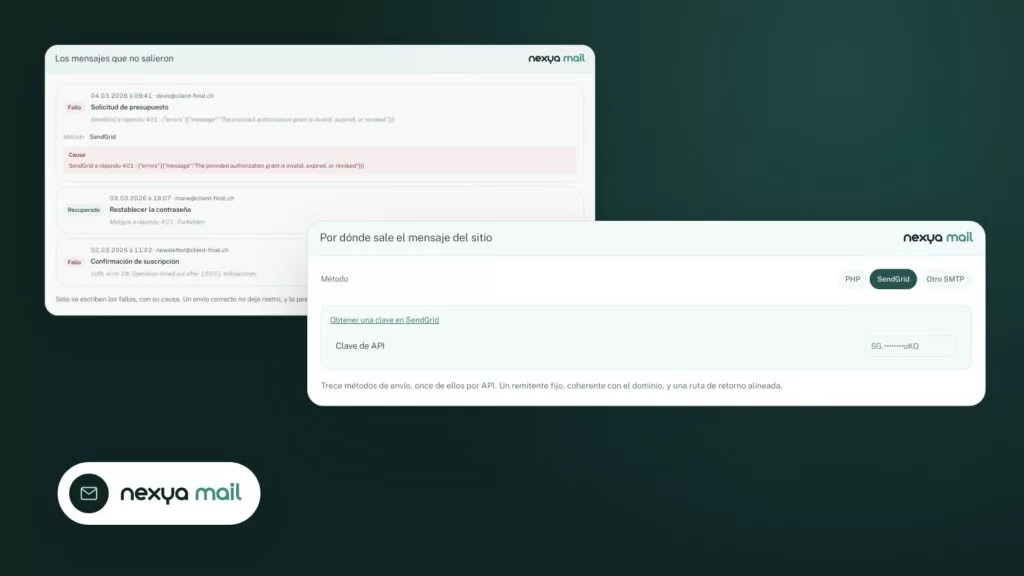
Por dónde sale el mensaje del sitio nexya mail
Método
Clave de API SG.••••••••uKQ

Trece métodos de envío, once de ellos por API. Un remitente fijo, coherente con el dominio, y una ruta de retorno alineada.
El registro

Los fallos, con el motivo exacto

El registro no guarda una copia de todo lo enviado, solo lo que falló: el destinatario, el asunto y la respuesta del servidor. La pestaña muestra cuántos, y con Pro una alerta avisa en cuanto un mensaje se queda bloqueado.

  • Con Pro, cabeceras y contenido de los mensajes fallidos
  • Retención larga con Pro
  • Ninguna copia de los correos enviados
Los mensajes que no salieron nexya mail
  • Método
    SendGrid

    Causa SendGrid a répondu 401 : {"errors":[{"message":"The provided authorization grant is invalid, expired, or revoked"}]}

  • Método
    Mailgun

    Causa Mailgun a répondu 403 : Forbidden

  • Método
    Postmark

    Causa cURL error 28: Operation timed out after 15001 milliseconds

Solo se escriben los fallos, con su causa. Un envío correcto no deja rastro, y la pestaña del registro lleva la cuenta.

La plantilla

Correos con sus colores

Con Pro, los mensajes del sitio salen en papel con membrete: logotipo, colores del hub y pie. Los correos de WordPress, de los formularios y de WooCommerce mantienen el mismo aspecto.

  • Vista previa antes de guardar
  • Colores tomados del hub
  • Versión de texto para lectores sencillos
Un correo del sitio, compuesto sección a sección nexya mail
  • Cabecera Logo y fecha
  • Título Nuevo mensaje
  • Cuerpo del mensaje El texto que envía el sitio
  • Pie de página Rue du Lac 12 · 1003 Lausanne

Nuevo mensaje

Ha llegado una solicitud por el formulario «Contacto».

Nombre
Camille Rochat
Correo
camille@example.com
Mensaje
Hola, quisiera un presupuesto para rediseñar nuestro sitio.
Rue du Lac 12 · 1003 Lausanne

El mismo constructor que los boletines de Mailya, en ordenador y en teléfono.

Y todo lo demás, ya incluido

  • Gmail y Microsoft 365 Conexión por OAuth, sin contraseña de aplicación.
  • Fuera del spam Ruta de retorno alineada con el remitente.
  • Formularios incluidos Contact Form 7, Gravity Forms, WPForms y otros se benefician.
  • Secretos protegidos Claves de API y contraseñas cifradas en la base.

Por qué se pierden los correos electrónicos de un sitio

Por defecto, WordPress escribe sus mensajes con la función mail de PHP, desde una dirección del tipo wordpress@tu-dominio que nadie ha autorizado a escribir en nombre del dominio. Los filtros modernos verifican esta autorización y envían el mensaje a la carpeta de correo no deseado, o lo rechazan. El sitio, por su parte, cree haberlo enviado. El módulo elimina ambas causas: una dirección de remitente real y un servidor de envío real.

Por qué usar API en lugar de SMTP

Cada vez más proveedores de alojamiento cierran el puerto SMTP de salida para limitar los abusos. Una configuración SMTP perfectamente correcta falla entonces sin una explicación legible. Los envíos por API se realizan mediante HTTPS, en el mismo puerto que una página web: funcionan en cualquier lugar donde funcione el sitio.

Qué contiene el registro y qué elimina

Solo se conservan los fallos, junto con la causa, el destinatario y el asunto; y, con la versión Pro, los encabezados y el cuerpo del mensaje, lo necesario para entender el problema sin tener que reproducirlo. Las claves y los tokens se eliminan de las direcciones antes de guardarlos, para que un registro consultable no se convierta en un lugar donde queden expuestas las credenciales.

Gratis

Remitente forzado, quince métodos de envío incluyendo Gmail y Microsoft 365, registro de fallos

Pro

Alerta cuando un mensaje no se ha enviado, retención prolongada, segundo servidor de envío, correos con sus colores

En el blog

Nuestras guías: SMTP WordPress

Guías · 5 min de lectura

Cambiar el estilo de un formulario de WordPress: casilla de verificación, anchura, botón y RTL

El estilo de un formulario de WordPress casi siempre se desconfigura por la misma razón: el tema y el formulario compiten por los mismos elementos. Este artículo muestra cómo encontrar la regla causante y corregirla (casilla de verificación, anchura, botón de envío, idiomas de derecha a izquierda), y lo que nexya forms ya soluciona por ti.

  • Un formulario hereda el CSS del tema: el inspector del navegador muestra qué regla gana y de dónde viene.
  • Una casilla de consentimiento demasiado ancha se corrige con width: auto, limitada al contenedor del formulario.
  • Un CSS de botón sin efecto es menos preciso que otra regla, no se ha cargado o está oculto por la caché.

Leer el artículo

Entre bastidores · 5 min de lectura

Checkout de WooCommerce en pasos, carrito lateral y ofertas dirigidas: lo que aporta nexya 1.4.0

nexya 1.4.0 le da al proceso de pago de WooCommerce su propia página, por pasos, con el resumen del pedido justo al lado. El cliente rellena menos campos y comete menos errores. Por tu parte, puedes ofrecerle un producto relacionado o una oferta justo cuando se dispone a pagar.

  • El proceso de pago de WooCommerce se muestra en su propia página, por pasos, con el resumen al lado y una página de agradecimiento del mismo estilo.
  • Carrito lateral, botón flotante, carrito en el menú con [nexya_cart] y widget de Elementor: el número de productos se actualiza en directo.
  • Localidad rellenada a partir del código postal en ocho países, errores tipográficos en el correo electrónico detectados, teléfono en formato internacional, número IDE (UID) verificado.

Leer el artículo

Guías · 6 min de lectura

Servidor SMTP de respaldo para WordPress: sigue enviando a pesar de un error 401, 500 o de superar la cuota

Un servidor SMTP de respaldo en WordPress evita que los correos electrónicos del sitio se detengan en cuanto el proveedor principal responde con un error 401, un error 500 o una cuota superada. Este artículo explica cómo leer la causa exacta del fallo y cómo configurar un segundo servidor que tome el relevo y le avise.

  • El registro del módulo Mail muestra la causa exacta de cada fallo: 401, cuota superada, error 500.
  • Un error 401 se corrige en el origen; la superación de una cuota o un error 500 se eluden con un segundo servidor.
  • El segundo servidor de envío y las alertas en caso de fallo forman parte de nexya Pro, no de la versión gratuita.

Leer el artículo

Empezar

nexya mail en tres pasos

  1. Enciende nexya mail En el hub de nexya.
  2. Elige el método de envío SMTP, o la API de Brevo, SendGrid, Mailgun, Postmark, Resend… y después el remitente del sitio.
  3. Envía una prueba El mensaje de prueba dice por dónde salió. Si falla, el registro da la respuesta exacta del servidor.

nexya mail está en el plugin gratuito, en tantos sitios como quieras.

Preguntas frecuentes

Todo sobre nexya mail

Casi siempre el alojamiento envía con una dirección que no corresponde al dominio, y los mensajes acaban en spam o son rechazados. nexya mail impone un remitente coherente y pasa por un servicio de envío real.

En nexya mail, elige SMTP o uno de los servicios compatibles por API (Brevo, SendGrid, Mailgun, Postmark, Resend, SparkPost, SMTP2GO…). La API va por HTTPS, incluso cuando el alojamiento cierra el puerto SMTP.

El mismo trabajo de envío, con un registro que solo guarda los fallos y su causa, además de un captcha invisible para los formularios, todo en el mismo módulo. Con la versión Pro, también se puede añadir papel con membrete a los correos electrónicos del sitio.

La pestaña Captcha añade un captcha invisible: sin Google, sin cookie, nada que marcar. Un envío que parece sospechoso recibe un pequeño reto en lugar de ser rechazado. Cubre el acceso, los comentarios y los grandes plugins de formularios como Contact Form 7, WPForms o Fluent Forms.

La pestaña Registro cuenta los fallos. Con la versión Pro, una alerta le avisa y un segundo servidor de envío toma el relevo si el primero no responde.

No necesariamente: basta el SMTP de su alojamiento o de su correo. Un servicio como Brevo o SendGrid es más seguro si el puerto SMTP está cerrado.

Por OAuth: un botón abre el acceso de Google o Microsoft, y no se guarda ninguna contraseña en el sitio.

Sí, se cifran en la base de datos, igual que las contraseñas SMTP.

La suite

Los demás módulos