Lo esencial
- El coste de una extensión se paga en cada actualización: versiones a seguir, posibles conflictos, fallos.
- nexya agrupa las tareas habituales en un solo plugin, y un módulo desactivado no ejecuta ningún gancho.
- Antes de una actualización: limpiar la base de datos, exportarla, mostrar la página de mantenimiento.
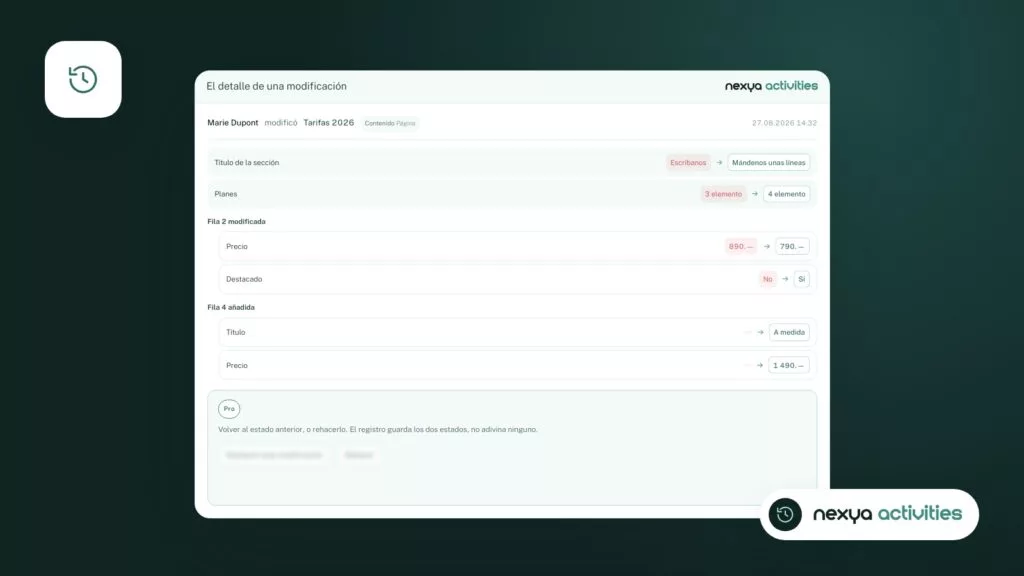
- Después: el registro de actividad muestra lo que ha cambiado, con el antes y el después.
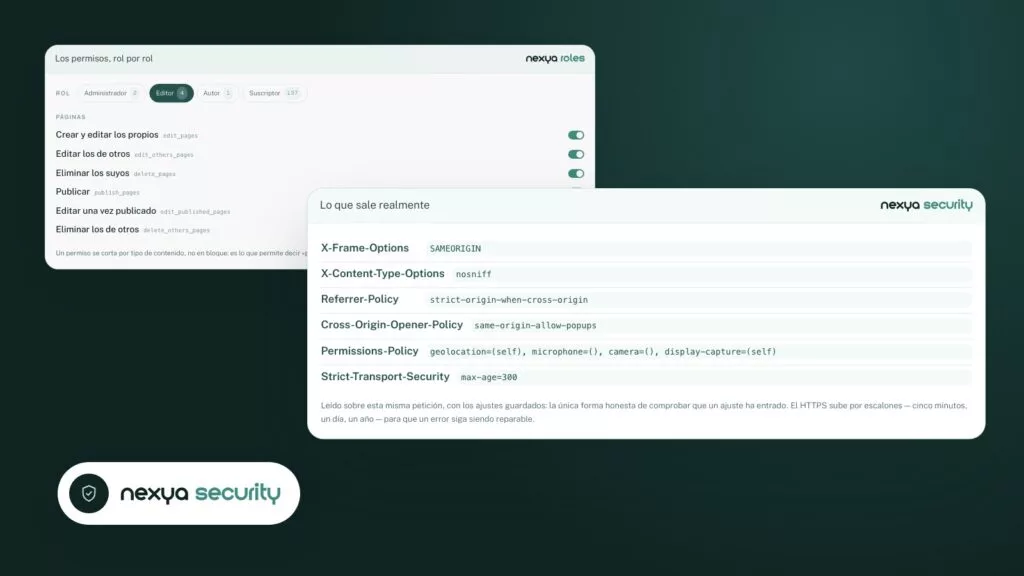
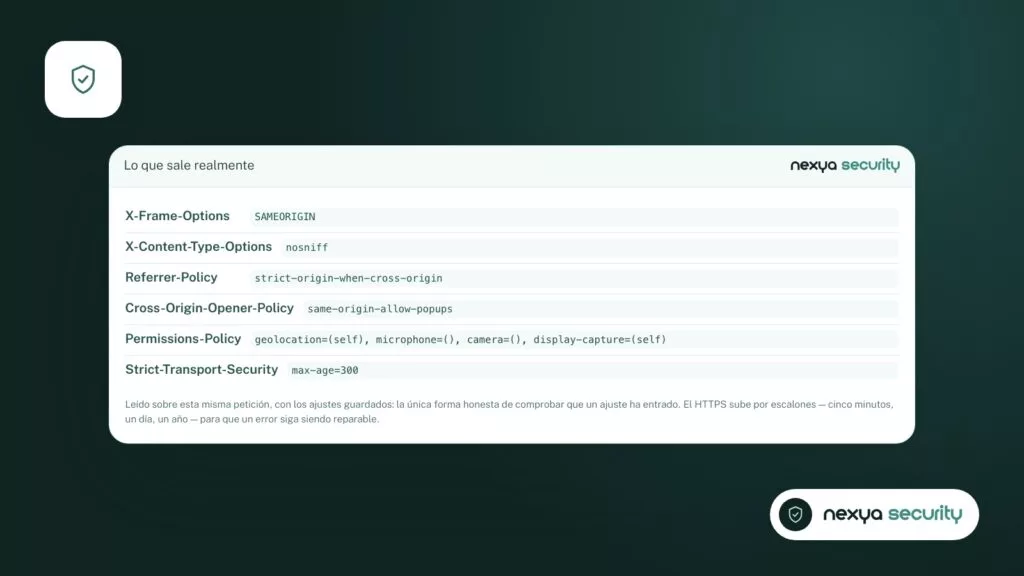
- El módulo de seguridad comprueba las extensiones instaladas en busca de vulnerabilidades conocidas, de forma gratuita.
Lo que cuesta una extensión una vez instalada
Actualizar los plugins de WordPress no es difícil en sí mismo: basta con un clic en la pantalla de Plugins. Lo que cuesta es todo lo que rodea a ese clic. Cada extensión tiene su autor, su calendario de versiones, su forma de nombrar los ajustes y su manera de mostrar sus avisos en la administración.
Una extensión instalada para una sola necesidad, como una redirección, una cabecera de seguridad o un banner de cookies, después corre por tu cuenta. Hay que hacerle un seguimiento, leer lo que cambia de una versión a otra, comprobar que sigue recibiendo mantenimiento y que no le afecta ninguna vulnerabilidad conocida.
Multiplica eso por quince o veinte extensiones, y luego por el número de sitios que gestionas. El mantenimiento se convierte en una tarea periódica y a menudo aplazada.
Por qué las actualizaciones se convierten en un trabajo a tiempo completo
El riesgo no proviene de una sola extensión, sino de su interacción. Dos herramientas que afectan al mismo lugar, por ejemplo, dos extensiones que escriben etiquetas en la cabecera de las páginas, pueden funcionar por separado y estorbarse una vez combinadas. Una actualización de una de ellas basta para que aparezca el problema.
También están las extensiones abandonadas. Siguen funcionando, ya no reciben parches y nadie se da cuenta hasta que se publica una vulnerabilidad.
Por último, cuando algo se rompe tras una serie de actualizaciones, la pregunta es siempre la misma: ¿qué ha cambiado y quién lo ha cambiado? Sin un registro, se busca a ciegas.
- Más extensiones, más versiones que seguir.
- Más autores, más formas diferentes de hacer lo mismo.
- Más código activo, más superficie expuesta a fallos.
El coste de una extensión no se paga en la instalación, se paga en cada actualización.
Un solo plugin para las tareas habituales
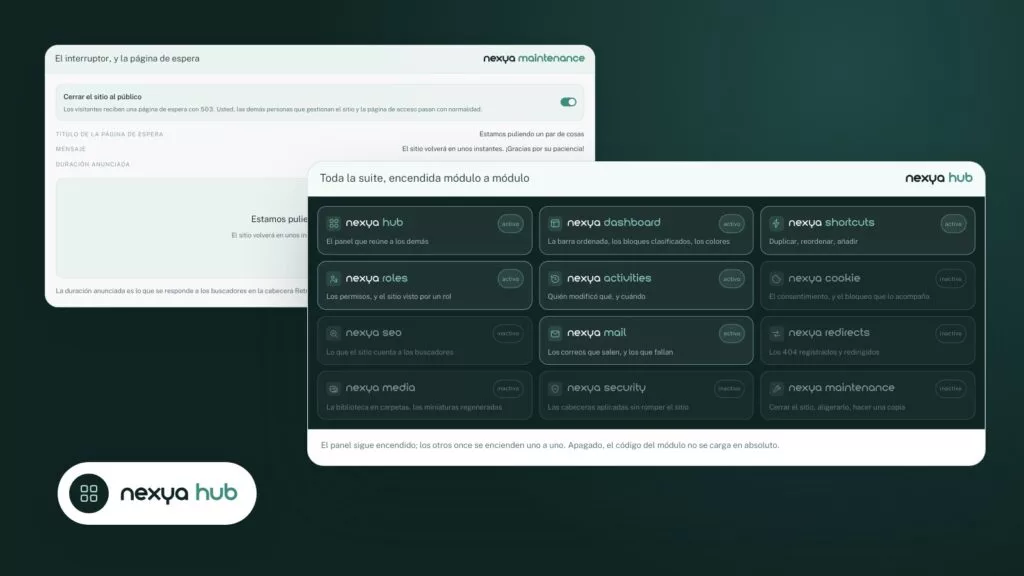
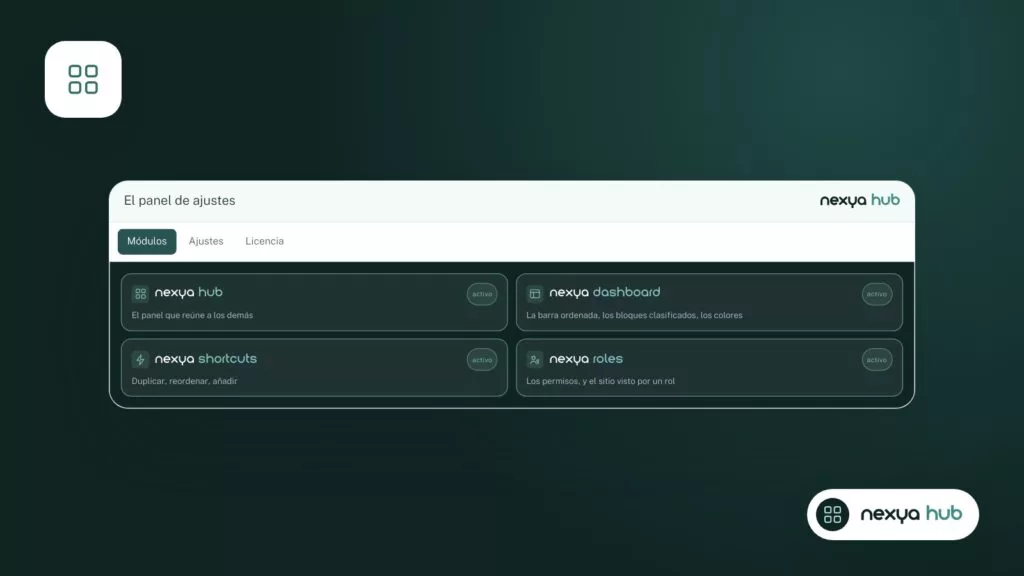
nexya reúne las tareas cotidianas en un solo panel de administración. Cada tarea es un módulo que se enciende o se apaga desde el centro de control (hub). Un módulo apagado no registra nada: ninguno de sus ganchos (hooks) se ejecuta en el sitio.
Para el mantenimiento, esto cambia dos cosas. En primer lugar, varias necesidades que antes requerían una extensión cada una se cubren ahora con un solo plugin, por lo que solo hay que seguir una actualización. En segundo lugar, solo activas lo que el sitio necesita, sin dejar código inútil en funcionamiento.
Estas son las tareas que los módulos gratuitos admiten y que a menudo dependen de extensiones separadas:
- SEO: títulos y descripciones, sitemap, schema, llms.txt.
- Cookies: banner de consentimiento, scripts de terceros retenidos hasta obtener el consentimiento, análisis que los detecta.
- Correo: SMTP o proveedor por API, registro de envíos, mensaje de prueba, captcha invisible.
- Redirecciones: redirecciones exactas y registro de errores 404 con el número de visitas.
- Seguridad: cabeceras de seguridad, política de contenido, comprobación de las extensiones instaladas.
- Mantenimiento, registro de actividad, campos personalizados, traducción, contenidos multimedia, roles y accesos directos.
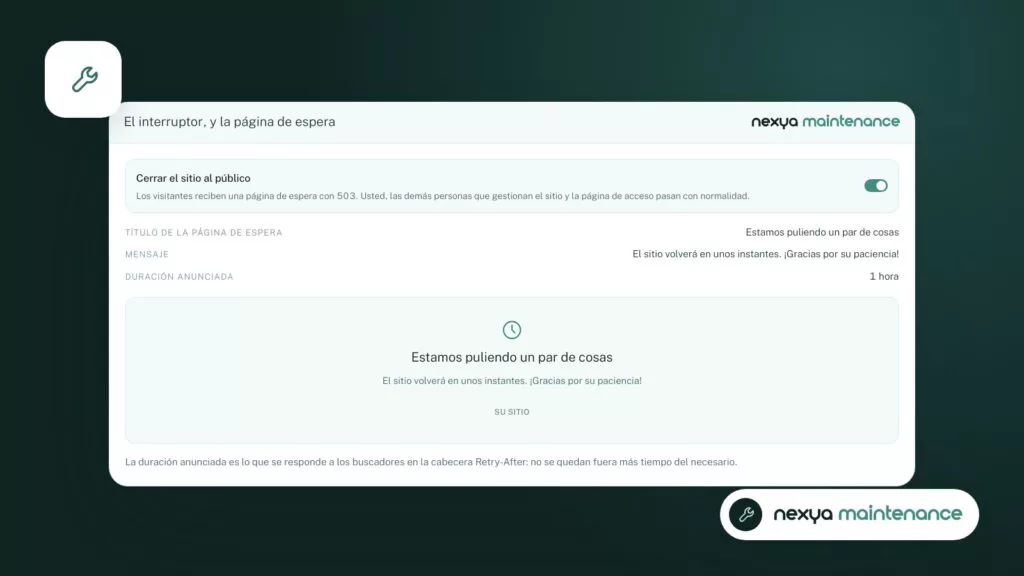
Antes de actualizar los plugins de WordPress: cerrar, aligerar, copiar
Una actualización importante requiere preparación. El módulo de Mantenimiento agrupa tres acciones útiles en ese momento: una página de espera para los visitantes, la limpieza de la base de datos y una exportación de dicha base de datos.
El orden es sencillo. Limpias la base de datos para que sea más ligera, haces una copia con la exportación y luego muestras la página de espera mientras realizas la intervención. Si una actualización da problemas, los visitantes no verán un sitio medio roto y tendrás a mano una copia reciente de la base de datos.
Con nexya Pro, la limpieza de la base de datos se puede programar, lo que evita tener que acordarse cada vez.
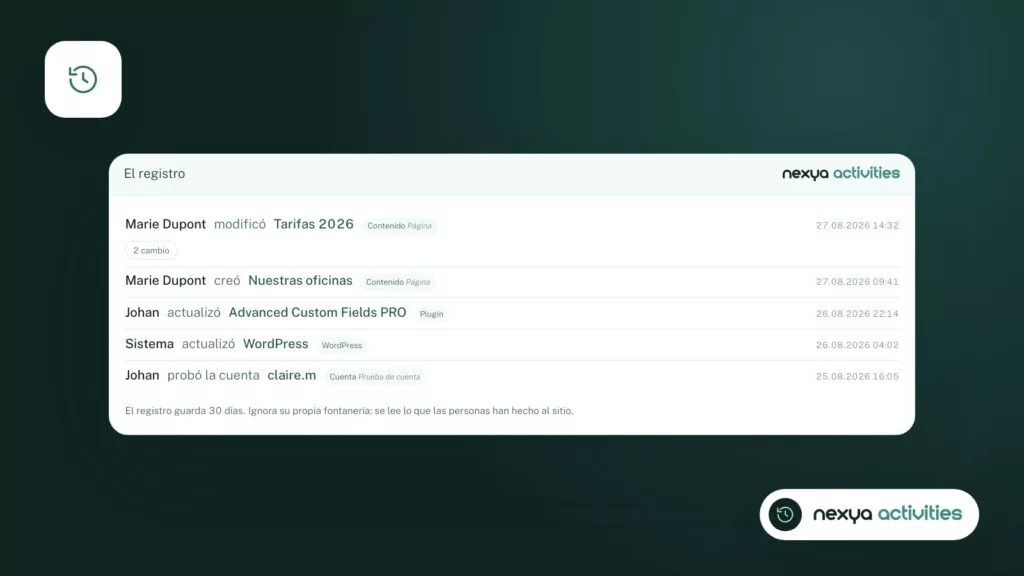
Después: saber qué ha cambiado
El registro de actividad anota quién ha modificado qué, mostrando el valor anterior y el posterior. Tras una serie de actualizaciones, sabes qué se ha movido en el sitio y quién lo ha hecho, en lugar de tener que reconstruirlo de memoria.
Esto también resulta útil cuando varias personas trabajan en el mismo sitio. Si un ajuste ha cambiado entre dos intervenciones, la entrada del registro lo muestra, junto con el valor antiguo para poder restaurarlo.
Con nexya Pro, se puede deshacer una modificación directamente desde el registro y el periodo de retención de las entradas es más largo.
Una rutina de actualización en cuatro pasos
-
1
Hacer inventario
Haz una lista de tus extensiones e identifica aquellas cuya función corresponda a un módulo de nexya: SEO, cookies, correos electrónicos, redirecciones, cabeceras de seguridad. Activa el módulo en el centro de control, aplica la configuración y luego desactiva la extensión antigua.
-
2
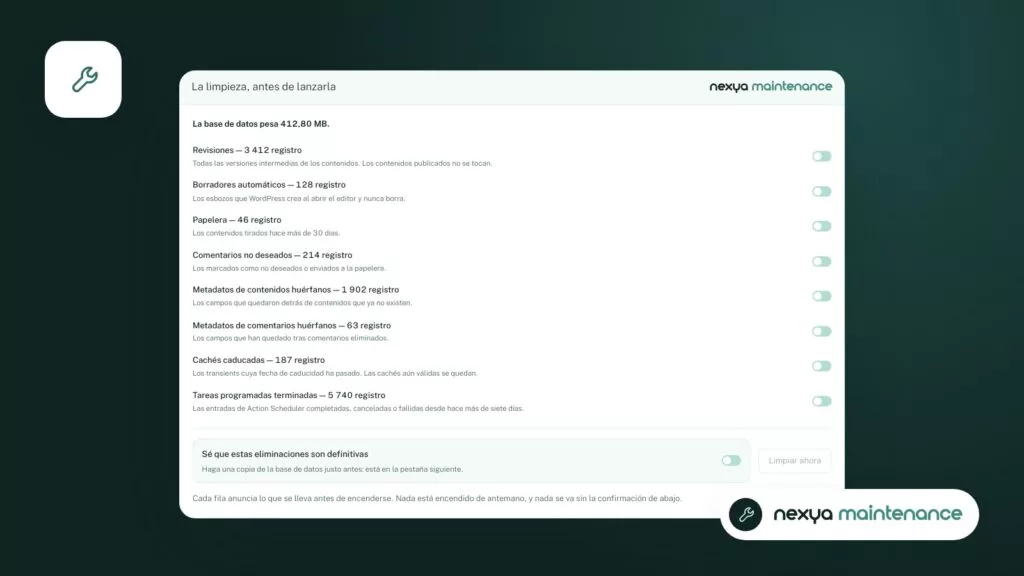
Aligerar y copiar la base de datos
En el módulo de mantenimiento, limpia la base de datos y expórtala. A continuación, muestra la página de mantenimiento durante el tiempo que dure la intervención.
-
3
Actualizar y revisar el registro
Inicia las actualizaciones en WordPress. Después, abre el registro de actividad para comprobar qué ha cambiado, viendo el valor anterior y el posterior.
-
4
Controlar las extensiones restantes
En el módulo de seguridad, comprueba las extensiones instaladas en busca de vulnerabilidades conocidas. Actualiza o sustituye las que se marquen y, por último, retira la página de mantenimiento.
Vigilar las extensiones que se quedan
Incluso con nexya, conservarás otras extensiones: un maquetador de páginas, una tienda online, una herramienta profesional. El módulo de Seguridad comprueba las extensiones instaladas frente a las vulnerabilidades conocidas. Así sabes cuáles necesitan una actualización rápida o un reemplazo.
El mismo módulo establece las cabeceras de seguridad y una política de contenido, dos ajustes que a menudo se confían a una extensión adicional.
Con nexya Pro, la comprobación de vulnerabilidades se ejecuta a diario y una huella digital de los archivos detecta cualquier cambio en el código del sitio, con la posibilidad de retroceder.
El plugin no envía nada a terceros por defecto. Las funciones que utilizan la red y lo que envían se enumeran en la sección de servicios externos del plugin.
Lo que es gratuito y lo que es Pro
Todos los módulos mencionados en este artículo son gratuitos para tantos sitios como quieras: centro de control, mantenimiento con página de espera, limpieza y exportación de la base de datos, registro de actividad, comprobación de vulnerabilidades y cabeceras de seguridad.
nexya Pro, disponible en nexya.dev, añade la parte repetitiva: análisis diario de vulnerabilidades, huella de archivos con reversión, deshacer desde el registro, limpieza programada de la base de datos y retención prolongada de registros. También añade dos módulos: Mailya para boletines y una caché de páginas.
La versión gratuita no incluye este código. nexya Pro se entrega a través de Freemius tras la compra y toma el relevo del plugin gratuito manteniendo la misma configuración. Por lo tanto, no tendrás que reconfigurar nada.
Preguntas frecuentes
¿Actualiza nexya mis otros plugins por mí?
No. nexya reduce el número de extensiones que debes supervisar, ayuda a preparar la actualización con el módulo de mantenimiento, registra los cambios en el historial de actividad y comprueba las extensiones instaladas en busca de vulnerabilidades conocidas. Las actualizaciones se realizan como de costumbre en WordPress.
¿Un módulo que no utilizo ralentiza el sitio web?
Un módulo desactivado no registra nada: ninguno de sus ganchos se ejecuta en el sitio. Solo los módulos activados desde el centro de control están activos.
¿Es gratuita la comprobación de vulnerabilidades?
Sí, la comprobación de las extensiones instaladas forma parte del módulo gratuito de seguridad. nexya Pro añade un análisis diario y una huella de archivos con opción de reversión.
¿Funciona en una red multisitio?
No. En una red multisitio, el plugin permanece desactivado y muestra un aviso.
Si actualizo a nexya Pro, ¿tengo que reconfigurarlo todo?
No. nexya Pro toma el relevo del plugin gratuito manteniendo la misma configuración.
Los módulos de este artículo
Prueba nexya Pro gratis durante 7 días
Todos los módulos, los formularios, las newsletters y la caché de páginas, en tu sitio. Sin compromiso.