Das Wichtigste
- nexya bereinigt keine Malware: Die Bereinigung erfolgt manuell, über den Hosting-Anbieter, ein spezialisiertes Tool oder einen Fachmann.
- Schließen Sie die Website und exportieren Sie die Datenbank, bevor Sie Dateien anfassen; das Wartungsmodul erledigt beides.
- Ersetzen Sie Core, Plugins und Themes durch offizielle Kopien, anstatt infizierte Dateien einzeln zu suchen.
- Eine Reinfektion resultiert fast immer aus einer noch offenen Schwachstelle oder einer vergessenen Hintertür; die Überprüfung anfälliger Plugins ist kostenlos.
- Sicherheits-Header, CSP und die Begrenzung fehlgeschlagener Anmeldeversuche sind kostenlos; die Zwei-Faktor-Authentifizierung und der Datei-Fingerabdruck mit Rollback sind in nexya Pro enthalten.
Gehackte WordPress-Website: Was nexya tut und was es nicht tut
Eine gehackte WordPress-Website ist oft an bestimmten Anzeichen zu erkennen: Administrator-Konten, die niemand erstellt hat, unbekannte PHP-Dateien im Medienordner, Weiterleitungen auf verdächtige Websites oder eine Infektion, die wenige Tage nach einer vollständigen Bereinigung zurückkehrt. Dies sind die Fälle, die in den Foren von WordPress.org am häufigsten vorkommen.
Sagen wir es gleich vorweg: nexya bereinigt keine Schadsoftware. Es verfügt über keinen Anti-Malware-Scanner und löscht keine infizierten Dateien. Es greift vor und nach der Bereinigung ein: Es erkennt, was sich verändert hat, schließt bekannte Eingangstüren und warnt Sie, wenn sich wieder etwas bewegt.
Die Bereinigung selbst erfolgt von Hand, mit Ihrem Hosting-Anbieter, einem spezialisierten Tool oder einem Profi. Dieser Artikel beschreibt die Reihenfolge der Vorgehensweise und wann nexya Ihnen helfen kann.
Die ersten Stunden: Sperren, kopieren, warnen
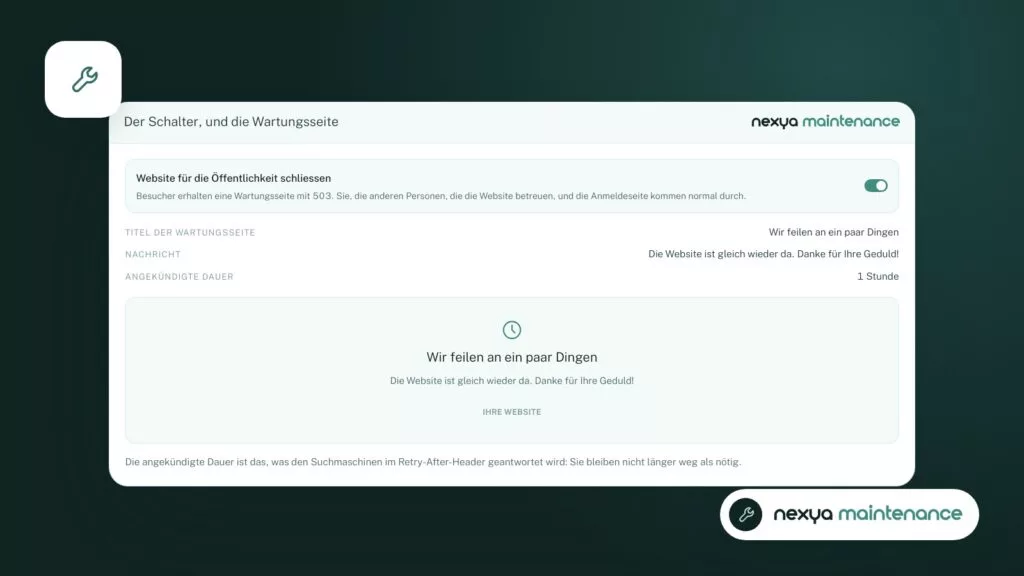
Bevor Sie irgendetwas löschen, sperren Sie die Website für die Öffentlichkeit. Das Wartungsmodul zeigt Besuchern eine Warteseite an, während Sie angemeldet an der Website arbeiten. Ihre Besucher werden so während des Eingriffs weder umgeleitet noch gefährdet.
Erstellen Sie anschließend eine Kopie der Datenbank. Das Wartungsmodul ermöglicht den Export der Datenbank. Selbst wenn sie infiziert ist, ist diese Kopie nützlich: Sie speichert die Spuren dessen, was der Angreifer geändert hat, und sie ermöglicht einen Rollback, wenn die Bereinigung zu viel löscht.
Warnen Sie schließlich Ihren Hosting-Anbieter. Er hat Zugriff auf die Server-Protokolle, die WordPress nicht sieht, und kann Ihnen sagen, ob andere Websites auf demselben Konto betroffen sind. Hier findet man oft die Antwort auf die Frage „Wo sind sie eingedrungen“.
Bereinigen: Mit Dateien neu beginnen, von denen Sie wissen, dass sie sauber sind
Eine Webshell ist eine kleine PHP-Datei, die dem Angreifer Zugriff auf den Server verschafft. Sie versteckt sich gerne in wp-content/uploads, im Ordner eines Plugins oder unter einem Namen, der eine WordPress-Datei nachahmt. Wenn Sie diese einzeln löschen, werden Sie fast immer eine vergessen.
Am sichersten ist es, die Dateien zu ersetzen, anstatt sie zu sortieren:
Dabei hilft Ihnen das Sicherheitsmodul. Seit Version 1.2.34 vergleicht es täglich die Dateien des WordPress-Kerns mit den Originalen, die von wordpress.org veröffentlicht wurden. Es listet jede geänderte Datei, jede fehlende Datei und jede PHP-Datei auf, die dort nicht hingehört, und sendet Ihnen eine E-Mail, wenn es eine neue findet. Der Vergleich bezieht sich nur auf den Kern: Plugins, Themes und Medien müssen Sie selbst überprüfen.
- Neuinstallation des WordPress-Kerns aus dem offiziellen Archiv von wordpress.org;
- Neuinstallation jedes Plugins und jedes Themes von seiner offiziellen Quelle sowie Löschen derjenigen, die Sie nicht mehr verwenden;
- Suchen nach PHP-Dateien in wp-content/uploads, wo sie normalerweise nichts zu suchen haben;
- erneutes Lesen von wp-config.php und dem Ordner mu-plugins, zwei oft vergessene Orte.
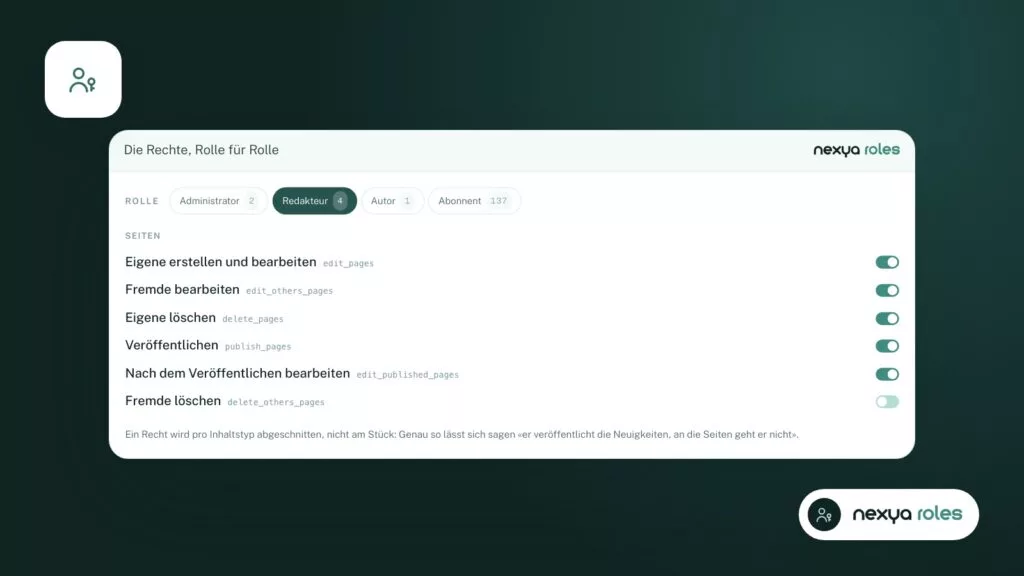
Vom Angreifer erstellte Administrator-Konten
Wenn Administrator-Konten nach dem Löschen wieder auftauchen, ist fast immer noch eine Hintertür (Backdoor) vorhanden, in einer Datei oder in der Datenbank. Das Löschen dieser Konten reicht daher nicht aus, muss aber dennoch durchgeführt werden, während gleichzeitig alle Zugänge zur Website geändert werden müssen.
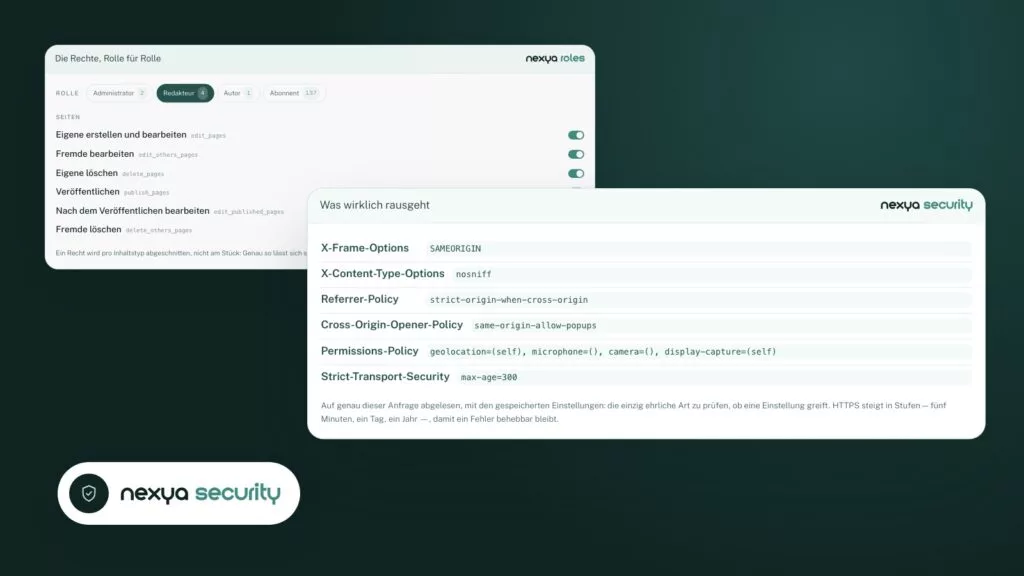
Das Modul Rollen & Berechtigungen ordnet die Rechte nach dem Inhaltstyp an, der sie erstellt. Sie sehen auf einen Blick, was jede Rolle tun kann, und erkennen leichter eine gewöhnliche Rolle, der Rechte zugewiesen wurden, die sie nicht haben sollte. Sie können die Website auch aus der Perspektive einer Rolle betrachten, ohne Ihr eigenes Konto zu verlassen.
- Löschen der unbekannten Konten und Ändern des Passworts aller Administratoren;
- Erneuern der Sicherheitsschlüssel in wp-config.php, wodurch alle geöffneten Sitzungen geschlossen werden;
- Ändern Sie außerdem die FTP- oder SFTP-Zugänge, die der Datenbank und die des Hosting-Kontos.
Warum die Website nach einer vollständigen Bereinigung reinfiziert wird
Das ist die entmutigendste Situation: Alles wurde bereinigt, die Passwörter wurden geändert und die Infektion kehrt zurück. Die üblichen Ursachen sind überschaubar.
Gegen die erste Ursache prüft das Sicherheitsmodul die installierten Plugins anhand einer Liste bekannter Schwachstellen. Diese Überprüfung ist Teil der kostenlosen Version. nexya Pro fügt einen täglichen automatischen Durchlauf hinzu.
Ein als anfällig gemeldetes Plugin muss aktualisiert oder gelöscht werden, falls keine Korrektur existiert. Kurz vor jedem Update behält das Wartungsmodul die vorherige Version des Plugins. Wenn das neue Update etwas beschädigt, können Sie es mit einem Klick wiederherstellen.
- die Schwachstelle, über die der Angreifer eingedrungen ist, ist immer noch vorhanden, oft in einem veralteten Plugin oder Theme;
- eine Hintertür hat in der Datenbank, in einer geanten Aufgabe (Cron-Job) oder in einer vergessenen Datei überlebt;
- eine andere Website desselben Hosting-Kontos ist infiziert geblieben und kontaminiert Ihre erneut;
- ein kompromittierter Computer überträgt die neuen Passwörter an den Angreifer.
Wenn das Eingangstor offen bleibt, hält eine Bereinigung nicht stand.
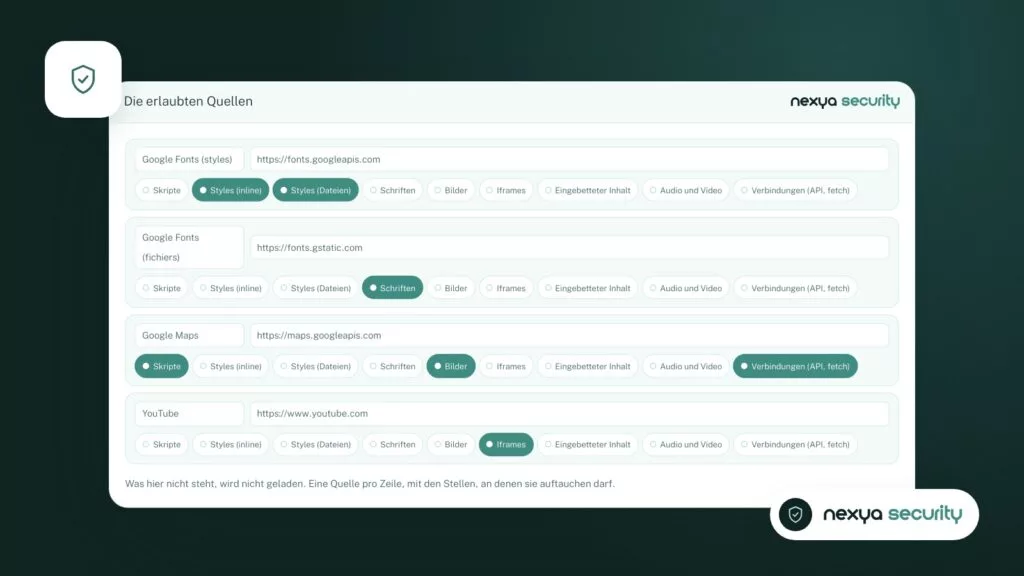
Absicherung der Website: Was das Sicherheitsmodul einrichtet
Sobald die Website sauber ist, reduziert das Sicherheitsmodul die Angriffsmöglichkeiten auf verschiedene Weisen.
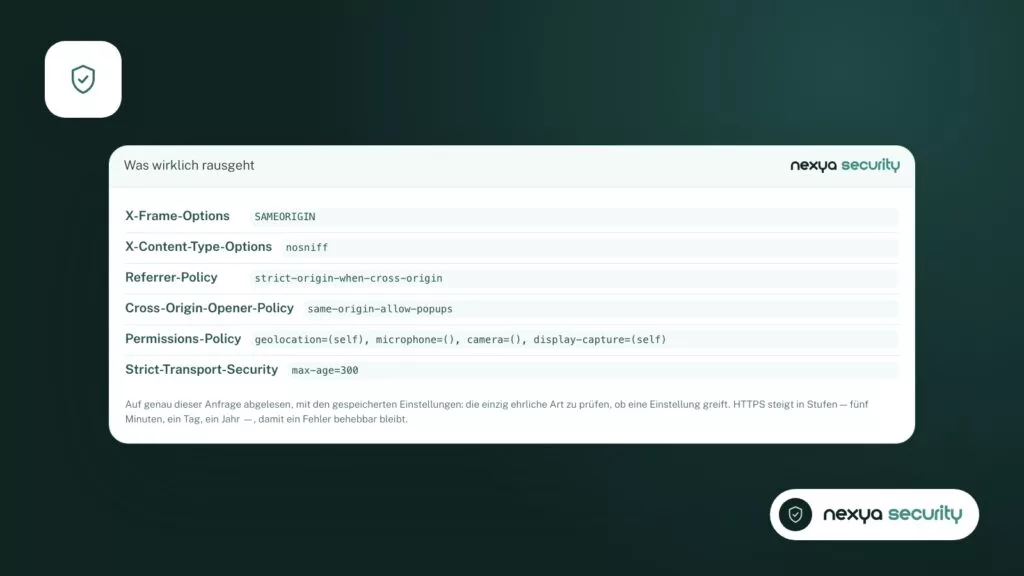
Sicherheits-Header teilen dem Browser mit, wie er die Seiten der Website behandeln soll. Sie ersetzen keine Bereinigung, erschweren aber die Ausnutzung bestimmter Schwachstellen auf Besucherseite.
Die Content Security Policy (CSP) legt die Liste der Ursprünge fest, von denen aus die Website Skripte, Styles oder Bilder laden kann. Wenn ein injiziertes Skript versucht, sich von einer Domain zu laden, die nicht in der Liste steht, lehnt der Browser es ab. Gehen Sie die Website nach der Einrichtung durch, um zu überprüfen, ob Ihre legitimen Dienste ordnungsgemäß autorisiert sind.
Die Begrenzung fehlgeschlagener Anmeldeversuche sperrt eine Adresse nach mehreren Fehlversuchen, wobei die Dauer jedes Mal länger wird. Der echte Eigentümer des Kontos entsperrt es über einen per E-Mail erhaltenen Link. Eine E-Mail benachrichtigt Sie auch, wenn eine Adresse gesperrt wird, maximal einmal pro Stunde.
nexya Pro fügt eine Zwei-Faktor-Authentifizierung hinzu, die für von Ihnen gewählte Rollen vorgeschrieben ist: einen Code aus einer Authentifizierungs-App oder per E-Mail erhalten, zusammen mit Backup-Codes. Ein gestohlenes Passwort reicht dann nicht mehr aus, um ein Administratorenkonto zu öffnen.
Eine gehackte WordPress-Website in vier Schritten mit nexya absichern
-
1
Die Website während des Eingriffs schließen
Aktivieren Sie im Wartungsmodul die Wartungsseite, bevor Sie Dateien anfassen, und exportieren Sie anschließend die Datenbank über dasselbe Modul. Bewahren Sie diese Kopie außerhalb des Servers auf.
-
2
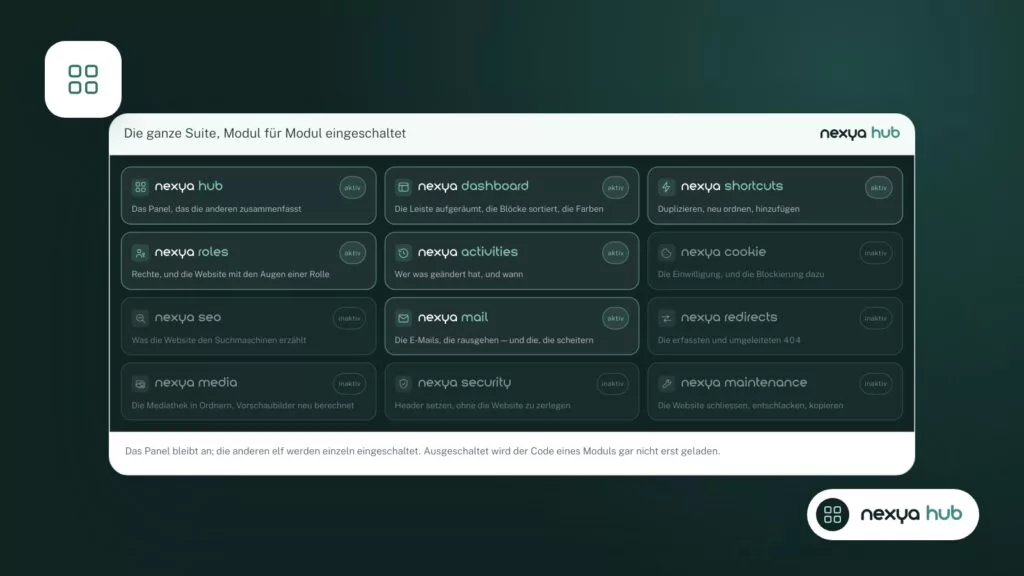
Das Sicherheitsmodul über den Hub aktivieren
Aktivieren Sie Sicherheit im Hub. Lesen Sie die Liste der als anfällig gemeldeten Plugins sowie die der Core-Dateien, die von den Originalen von wordpress.org abweichen. Aktualisieren oder löschen Sie das, was gemeldet wurde.
-
3
Header und Content Security Policy einrichten
Sobald die Website bereinigt ist, aktivieren Sie die Sicherheits-Header und die Content Security Policy und gehen Sie dann die Website durch, um zu überprüfen, ob Ihre legitimen Dienste ordnungsgemäß autorisiert sind. Die Begrenzung fehlgeschlagener Anmeldeversuche ist Teil desselben Moduls.
-
4
Änderungen in den folgenden Wochen verfolgen
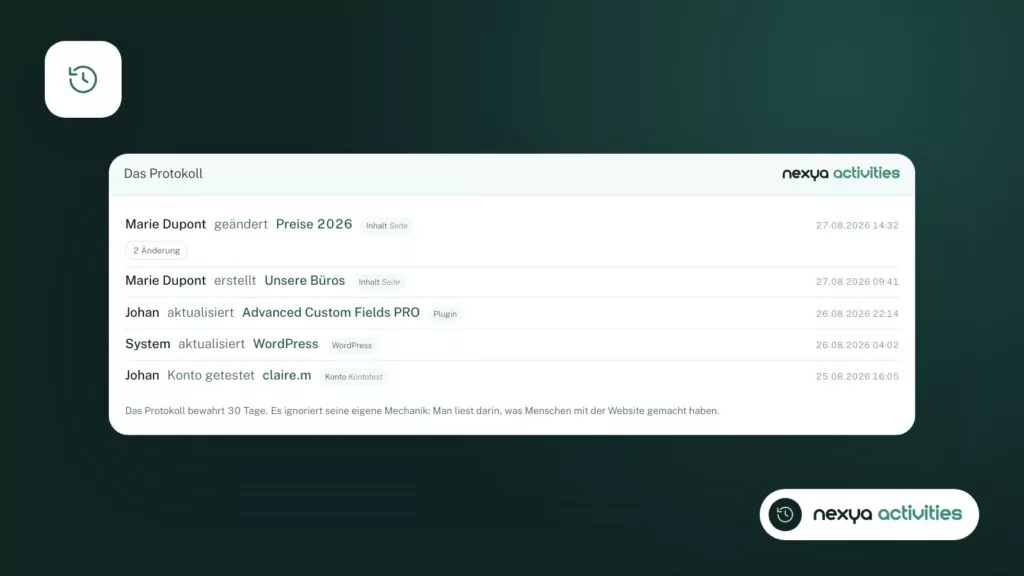
Aktivieren Sie das Aktivitätsprotokoll und rufen Sie es regelmäßig auf: Jede Änderung wird dort mit ihrem Autor sowie dem Zustand vor und nach der Änderung aufgeführt. Eine Änderung, die niemand vorgenommen hat, sollte Sie alarmieren.
Nach der Bereinigung: Überwachen, ohne den ganzen Tag damit zu verbringen
Das Aktivitätsprotokoll zeigt, wer was geändert hat, inklusive des Zustands vor und nach der Änderung. In den Wochen nach der Bereinigung finden Sie hier Änderungen, die niemand aus dem Team vorgenommen hat.
nexya Pro fügt einen Datei-Fingerabdruck mit Rollback-Funktion sowie eine längerfristige Protokollspeicherung hinzu.
Bewahren Sie Backups zudem außerhalb des Servers auf. Eine beim selben Hosting-Anbieter gespeicherte Kopie kann gleichzeitig mit der Website betroffen sein.
Alle diese Module werden über den Hub aktiviert und deaktiviert. Ein deaktiviertes Modul zeichnet nichts auf der Website auf: Sie aktivieren nur das, was Sie benötigen.
Häufige Fragen
Kann nexya meine gehackte WordPress-Website bereinigen?
Nein. nexya verfügt über keinen Anti-Malware-Scanner und löscht keine infizierten Dateien. Es hilft vor und nach der Bereinigung: Es schließt die Website während des Eingriffs, exportiert die Datenbank, listet modifizierte Core-Dateien auf, überprüft anfällige Plugins und richtet die Anmeldesicherheitsmaßnahmen ein.
Warum tauchen Administratorenkonten nach dem Löschen wieder auf?
In der Regel ist eine Hintertür in einer Datei oder in der Datenbank verblieben oder die ursprüngliche Schwachstelle ist nach wie vor offen. Sie müssen die Dateien durch offizielle Kopien ersetzen, die Schlüssel von wp-config.php erneuern und sämtliche Zugänge ändern, nicht nur die WordPress-Passwörter.
Ist die Überprüfung anfälliger Plugins kostenlos?
Ja. Das Sicherheitsmodul überprüft installierte Plugins kostenlos im Hinblick auf bekannte Schwachstellen. nexya Pro fügt einen täglichen automatischen Durchlauf hinzu.
Kann die Content Security Policy (CSP) legitime Elemente blockieren?
Sie blockiert alles, was von einem nicht autorisierten Ursprung stammt. Gehen Sie die Website nach der Einrichtung durch und fügen Sie die Ursprünge Ihrer legitimen Dienste der Liste der erlaubten Ursprünge hinzu.
Überprüft der Dateivergleich auch Plugins und den Uploads-Ordner?
Er bezieht sich auf die WordPress-Core-Dateien, die täglich mit den Originalen von wordpress.org verglichen werden. Plugins, Themes und der Uploads-Ordner müssen weiterhin von Ihnen selbst überprüft werden.
Die Module in diesem Beitrag
nexya Pro 7 Tage kostenlos testen
Alle Module, Formulare, Newsletter und der Seiten-Cache, auf Ihrer Website. Unverbindlich.