L’essentiel
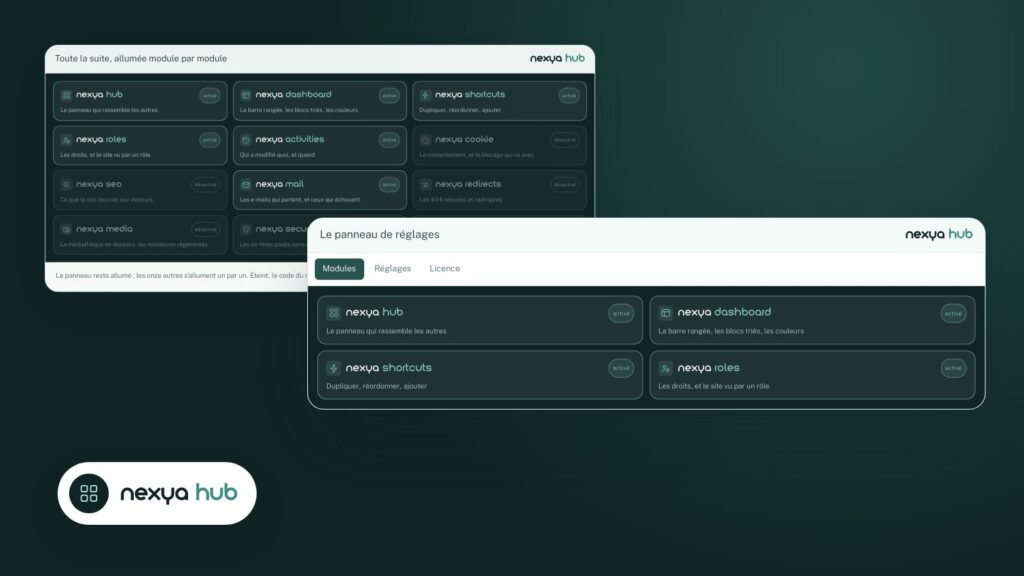
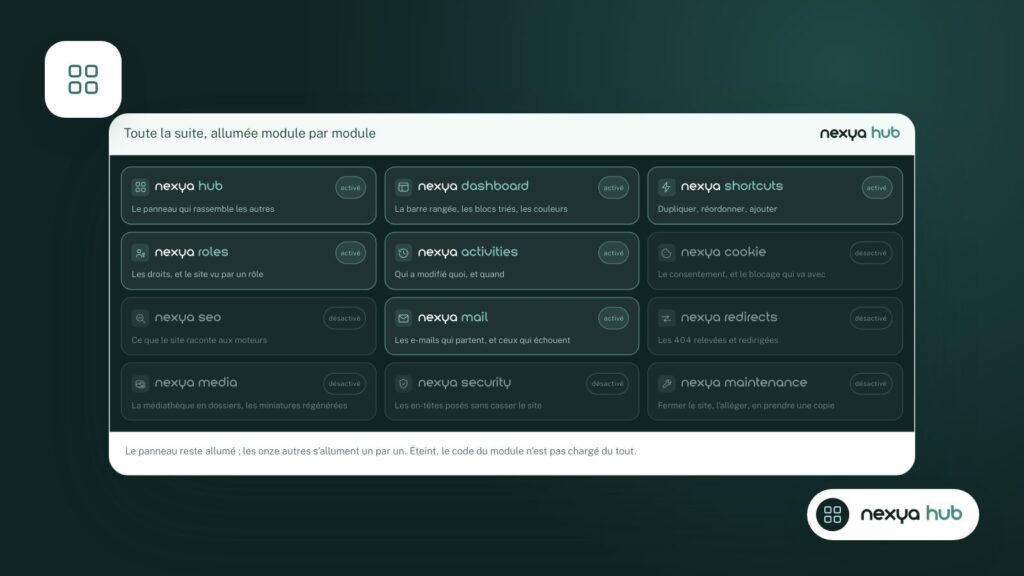
- Seuls les modules allumés démarrent : les autres ne chargent rien.
- Rien n’est envoyé à un tiers tant que vous n’activez pas une fonction réseau.
- Les secrets sont chiffrés, et la désinstallation peut tout effacer.
Quand on parle d’une « suite » d’extensions, beaucoup de développeurs pensent tout de suite à une usine à gaz : une extension énorme qui charge ses scripts sur toutes les pages, même pour les fonctions qu’on n’utilise pas. C’est précisément ce qu’on voulait éviter en construisant nexya.
Le registre ne démarre que ce qui est allumé
Tous les modules sont déclarés dans un registre. Mais seuls les modules allumés sont démarrés. Un module éteint n’enregistre aucun crochet, ne charge aucun fichier CSS ou JavaScript et ne fait aucune requête à la base de données.
Avoir quinze modules disponibles ne coûte presque rien. Seuls ceux que vous utilisez travaillent.
Rien ne quitte le site par défaut
La version gratuite n’envoie rien à un tiers. Les fonctions qui touchent le réseau, comme la vérification des vulnérabilités connues ou l’envoi d’e-mails par une API, ne se déclenchent que lorsque vous les activez, et la documentation dit exactement ce qu’elles envoient.
Le scan des cookies, lui, parcourt les pages de votre site depuis votre propre serveur. Rien ne sort.
Les secrets sont chiffrés
Les mots de passe SMTP et les clés d’API sont chiffrés en AES-256-GCM, avec une clé dérivée des « salts » de votre installation WordPress. Si ces salts changent, nexya ne peut plus les lire et vous demande simplement de les saisir à nouveau.
Gratuit et Pro, sans code caché
La version gratuite ne contient pas le code de la version Pro. Elle n’est pas bridée : elle fait complètement ce qu’elle annonce. nexya Pro s’installe à côté, reprend les mêmes réglages et prend le relais. Vous ne reconfigurez rien.
Partir proprement
Au moment de désactiver nexya, vous choisissez : garder les réglages pour une réinstallation, ou tout effacer. Dans ce cas, les rôles retrouvent leurs droits d’origine, les tables et les options de l’extension disparaissent, et une copie des seuls réglages reste trente jours, au cas où vous reviendriez.
C’est une règle simple : une extension d’administration doit se faire oublier quand elle travaille, et ne rien laisser derrière elle quand elle part.
Questions fréquentes
Une extension multi-modules ralentit-elle WordPress ?
Pas si les modules éteints ne démarrent pas. Dans nexya, un module éteint n’enregistre aucun crochet, ne charge aucun fichier et ne fait aucune requête.
Comment sont stockés les mots de passe SMTP ?
Chiffrés en AES-256-GCM, avec une clé dérivée des salts de votre installation WordPress.
Les modules de cet article
Essayez nexya Pro 7 jours, gratuitement
Tous les modules, les newsletters et le cache de pages, sur votre site. Sans engagement.