L’essentiel
- Commencer par un scan : savoir quels services tiers le site charge.
- Retenir statistiques, vidéos, cartes et polices externes jusqu’au clic.
- Compléter avec les en-têtes de sécurité pour bloquer ce que l’inventaire a oublié.
La nouvelle loi suisse sur la protection des données (nLPD) est en vigueur depuis septembre 2023. Pour les visiteurs européens, le RGPD s’ajoute. Beaucoup de sites ont réagi en ajoutant une bannière de cookies. Le problème : sur une bonne partie d’entre eux, Google Analytics, les vidéos YouTube ou les polices Google se chargent avant même que le visiteur ait cliqué.
Cet article décrit une méthode de travail. Il ne remplace pas l’avis d’un juriste sur votre cas particulier.
1. Savoir ce que le site charge vraiment
On ne peut pas retenir ce qu’on ne connaît pas. Les scripts tiers arrivent par le thème, par les extensions, par un bloc vidéo ajouté un jour dans une page, par une carte intégrée. La première étape est donc un inventaire.
Le module Cookies de nexya fait cet inventaire pour vous : un scan parcourt les pages de votre site, depuis votre propre serveur, et liste les scripts et les cadres tiers qu’il y trouve.
Mettre la bannière en place, pas à pas
-
1
Allumer le module Cookies
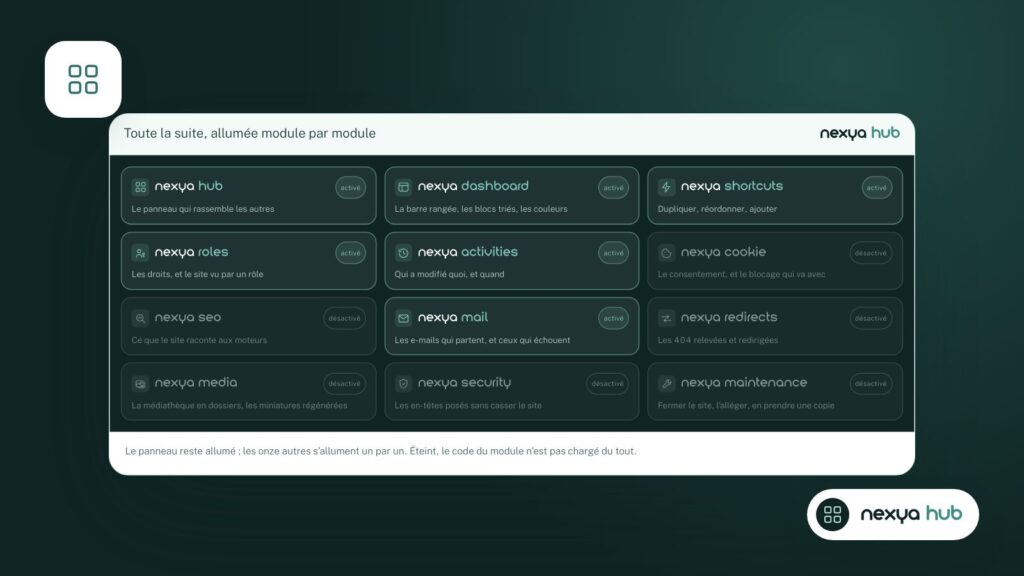
Depuis le hub de nexya, allumez le module Cookies, puis ouvrez ses réglages.
-
2
Vérifier ce qui est retenu
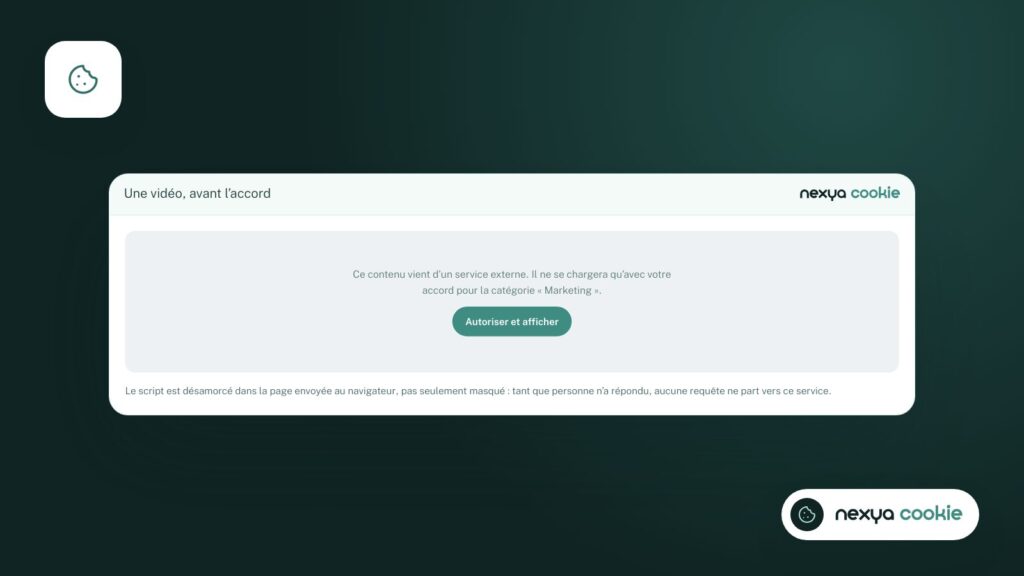
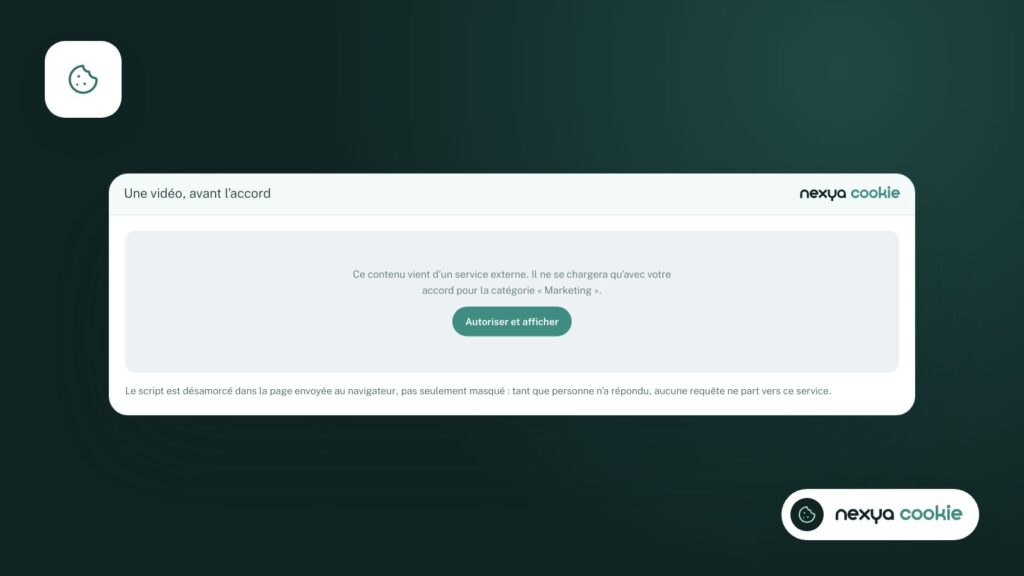
Ouvrez une page avec une vidéo ou une carte : elle reste masquée derrière un message jusqu’à l’accord du visiteur.
-
3
Relire la bannière
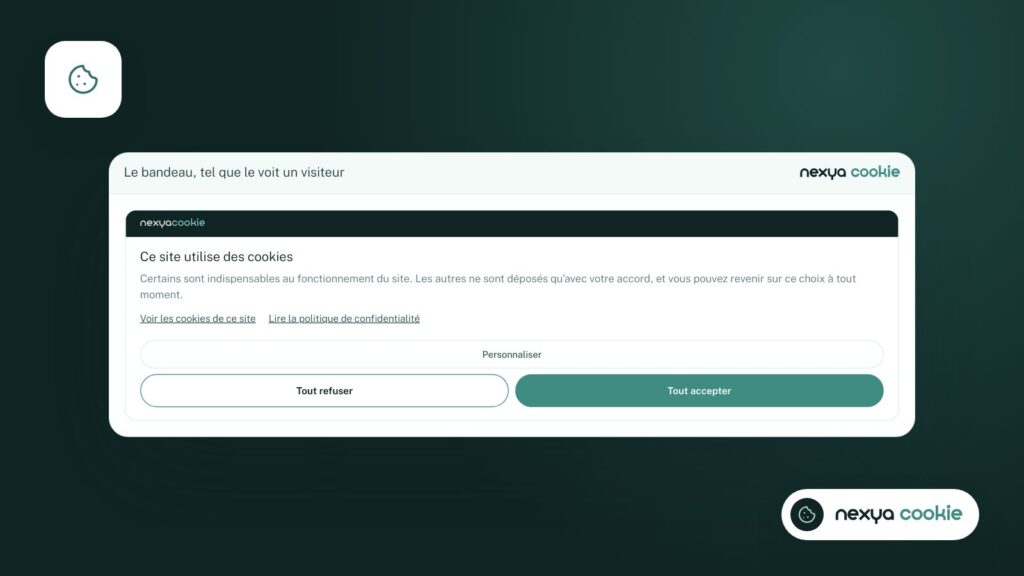
Adaptez le texte, gardez deux boutons de même poids et un lien vers votre politique de cookies.
-
4
Poser les en-têtes de sécurité
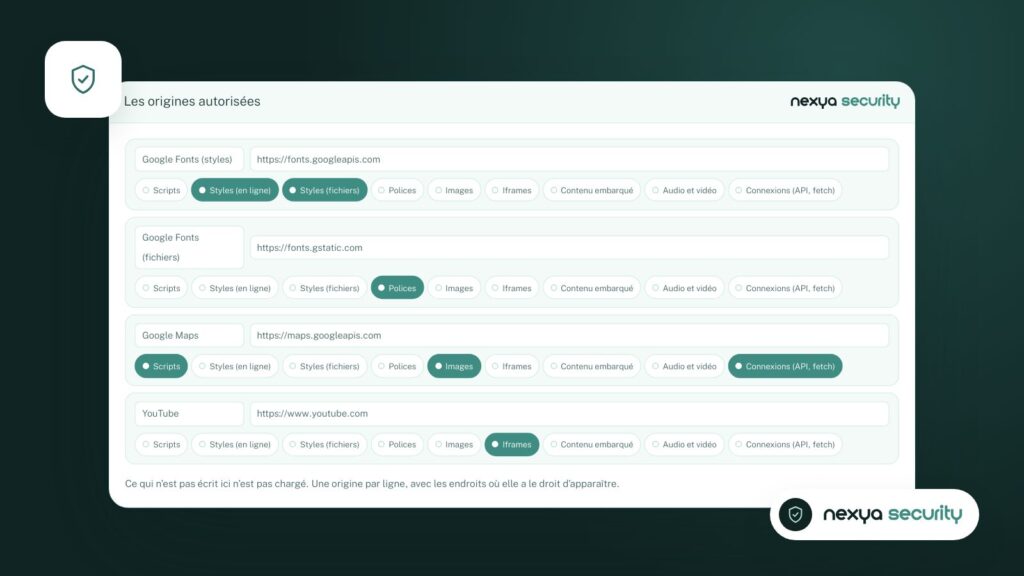
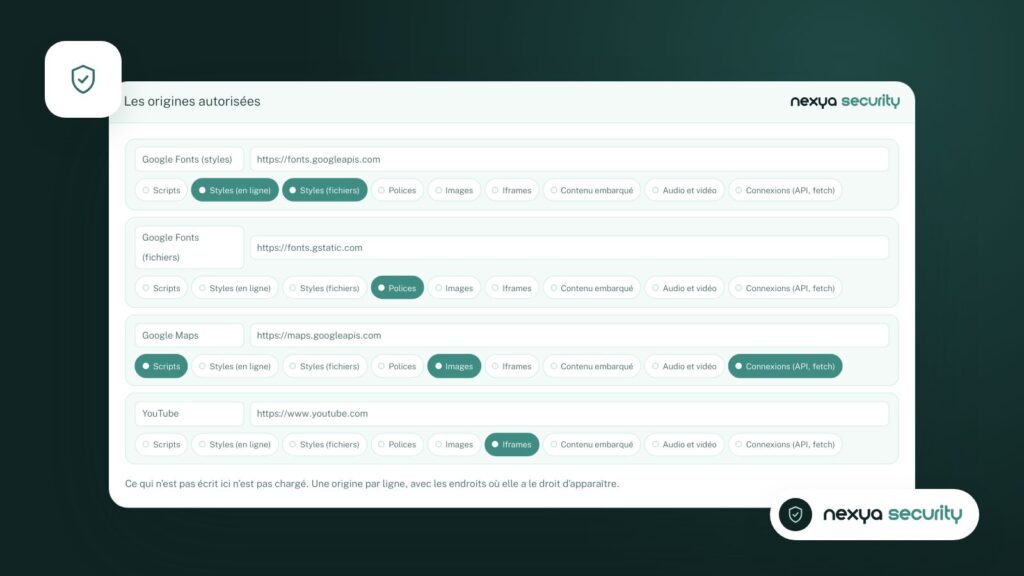
Dans le module Sécurité, autorisez seulement les origines dont le site a besoin.
2. Retenir les scripts jusqu’au consentement
Une bannière n’a de sens que si elle empêche réellement le chargement. nexya retient les scripts et les cadres dont l’adresse correspond à un service connu (Google Fonts, Font Awesome, CDN publics, YouTube, Google Maps…) tant que le visiteur n’a pas accepté. Rien n’est chargé avant le clic.
- Les statistiques (Google Analytics, Tag Manager) attendent le consentement.
- Les vidéos YouTube et les cartes Google Maps affichent un espace réservé jusqu’à l’accord.
- Les polices et bibliothèques chargées depuis un CDN sont retenues de la même manière.
3. Une bannière claire, dans la langue du visiteur
Le visiteur doit comprendre ce qu’il accepte, et pouvoir refuser aussi facilement qu’il accepte. Gardez un texte court, deux boutons de même poids, et un lien vers la politique de cookies. Sur un site en plusieurs langues, la bannière suit la langue de la page grâce au module de traduction.
Avec nexya Pro, vous réglez en plus l’apparence de la bannière et le consentement service par service, pour qu’un visiteur puisse accepter les vidéos sans accepter les statistiques.
4. Compléter avec les en-têtes de sécurité
Le module Sécurité ajoute les en-têtes qui disent au navigateur quelles origines vos pages ont le droit de charger. C’est un filet de sécurité utile : un script tiers oublié par l’inventaire ne passera pas sans que vous l’ayez autorisé.
La liste de contrôle
- Scanner le site et lister les services tiers.
- Vérifier qu’aucun d’eux ne se charge avant le consentement (onglet Réseau du navigateur, en navigation privée).
- Rédiger une politique de cookies qui nomme ces services.
- Refaire le scan après chaque nouvelle extension ou chaque nouveau type de contenu intégré.
Questions fréquentes
La nLPD impose-t-elle une bannière cookies ?
La nLPD exige d’informer les visiteurs de manière transparente. Pour les visiteurs de l’Union européenne, le RGPD demande en plus un consentement préalable pour les cookies non nécessaires. Faites valider votre cas par un juriste.
Comment vérifier que les scripts sont bien bloqués ?
Ouvrez le site en navigation privée, affichez l’onglet Réseau des outils du navigateur et vérifiez qu’aucun service tiers ne se charge avant votre clic sur « Accepter ».
Le module Cookies est-il gratuit ?
Oui. La bannière, le blocage et le scan sont gratuits. nexya Pro ajoute l’apparence de la bannière et le consentement service par service.
Les modules de cet article
Essayez nexya Pro 7 jours, gratuitement
Tous les modules, les newsletters et le cache de pages, sur votre site. Sans engagement.