Das Wichtigste
- Turnstile und reCAPTCHA schlagen meistens fehl aufgrund von Schlüsseln für die falsche Domain, blockierten Skripten (Cookie-Banner, CSP, Optimierung) oder zwei Captchas auf derselben Seite.
- Das nexya Mail-Modul enthält ein eigenes unsichtbares Captcha ohne Google oder Cloudflare: keine zu erstellenden Schlüssel, keine Skripte von Drittanbietern.
- Es schützt Kommentare, den Login und die Formularen der Website, einschließlich Elementor-Formulare.
- Es filtert Bots, bietet jedoch weder Frequenzbegrenzungen noch Listen blockierter Wörter oder Domains.
- Das Sendeprotokoll und die Testnachricht, beide kostenlos, bestätigen, dass die Formular-E-Mail tatsächlich versendet wird.
Turnstile oder reCAPTCHA blockiert das Formular: Was passiert
Wenn Sie nach einem unsichtbaren WordPress-Captcha suchen, folgt das meist auf eine böse Überraschung: Ein Kunde meldet, dass das Kontaktformular nicht mehr versendet wird, oder Sie sehen selbst die Meldung „Configuration error detected“ unter dem Absende-Button. In den WordPress.org-Foren taucht diese Frage jede Woche auf, bei Turnstile ebenso wie bei reCAPTCHA.
Das Prinzip beider Dienste ist dasselbe. Eine kleine Überprüfung läuft im Browser des Besuchers, und anschließend fragt die Website den Drittanbieterdienst ab, ob diese Überprüfung gültig ist. Damit das funktioniert, müssen drei Dinge zusammenspielen: das von Google oder Cloudflare geladene Skript, die in Ihr Formular-Plugin eingegebenen Schlüssel sowie der Serveraufruf Ihres Servers an den Dienst beim Absenden.
Fehlt einer dieser drei Punkte, ist das Ergebnis für den Besucher immer dasselbe: Ein Formular, das endlos lädt oder den Versand verweigert. Und für Sie bedeutet das, dass Nachrichten verloren gehen, ohne dass Sie es merken.
Die häufigsten Ursachen
Bevor Sie das Tool wechseln, lohnt es sich zu verstehen, woher die Blockierung kommt. Fast alle Forenbeiträge lassen sich auf eine dieser Situationen zurückführen.
- Die Schlüssel stimmen nicht mit der Domain überein: Die Website wurde auf eine Testumgebung kopiert, es wurde von www auf ohne www gewechselt oder eine neue Domain wurde bei Google oder Cloudflare nicht deklariert.
- Der Schlüsselfeldtyp stimmt nicht: Ein reCAPTCHA-v2-Schlüssel wird dort verwendet, wo das Plugin eine v3 erwartet, oder umgekehrt.
- Zwei Plugins laden jeweils ihr eigenes Captcha auf derselben Seite, und die beiden Skripte behindern sich gegenseitig.
- Das Cookie-Banner hält das Skript von Google oder Cloudflare bis zur Einwilligung zurück, und Besucher, die ablehnen, können das Formular nicht mehr absenden.
- Eine Content Security Policy (CSP) lässt den Ursprung des Dienstes nicht zu, und der Browser blockiert das Skript.
- Ein Optimierungs-Plugin verzögert oder bündelt JavaScript, wodurch die Überprüfung nicht mehr gestartet wird.
- Der Server kann den Dienst zum Zeitpunkt des Versendens nicht erreichen, sodass die serverseitige Überprüfung nie stattfindet oder fehlschlägt.
Überprüfung vor dem Komplettwechsel
Öffnen Sie die Formularseite im Inkognito-Modus und rufen Sie dann die Browser-Konsole auf. Ein Fehler, der die Domain von Google oder Cloudflare erwähnt, weist in der Regel auf ein blockiertes Skript hin: durch das Cookie-Banner, die CSP oder eine Optimierung.
Überprüfen Sie anschließend die Schlüssel in der Konsole des Dienstes: Die genaue Domain der Website muss dort aufgeführt sein und der Schlüsseltyp muss dem entsprechen, den Ihr Plugin anfordert. Deaktivieren Sie schließlich kurzzeitig andere Plugins, die ein Captcha hinzufügen, um zu verhindern, dass zwei davon vorhanden sind.
Wenn all dies in Ordnung ist und das Problem nach jedem Update, Domain- oder Plugin-Wechsel wieder auftritt, stellt sich eine andere Frage: Brauchen Sie wirklich einen Drittanbieterdienst, um Bots von Ihren Formularen fernzuhalten?
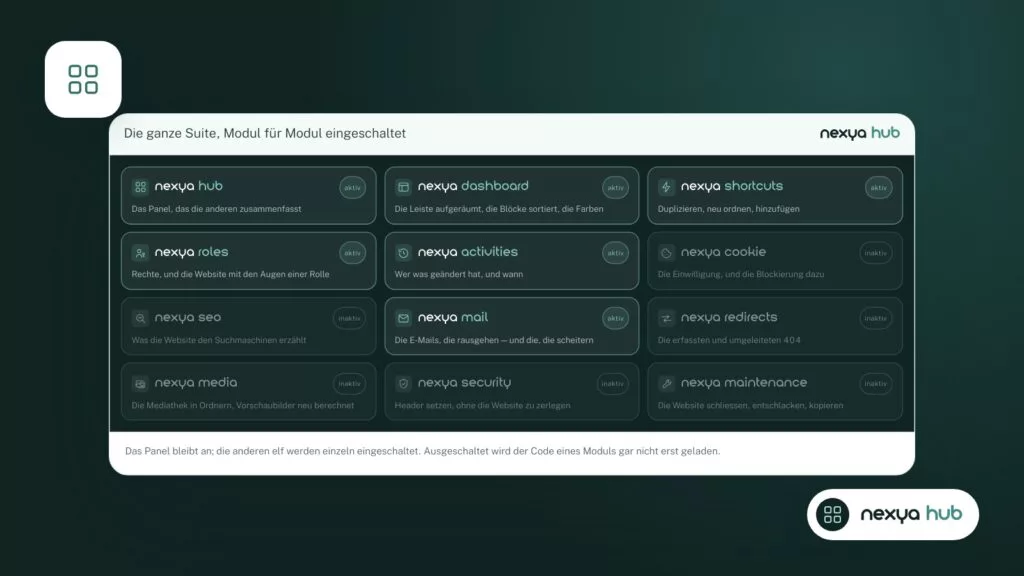
Ein unsichtbares WordPress-Captcha ganz ohne Google oder Cloudflare
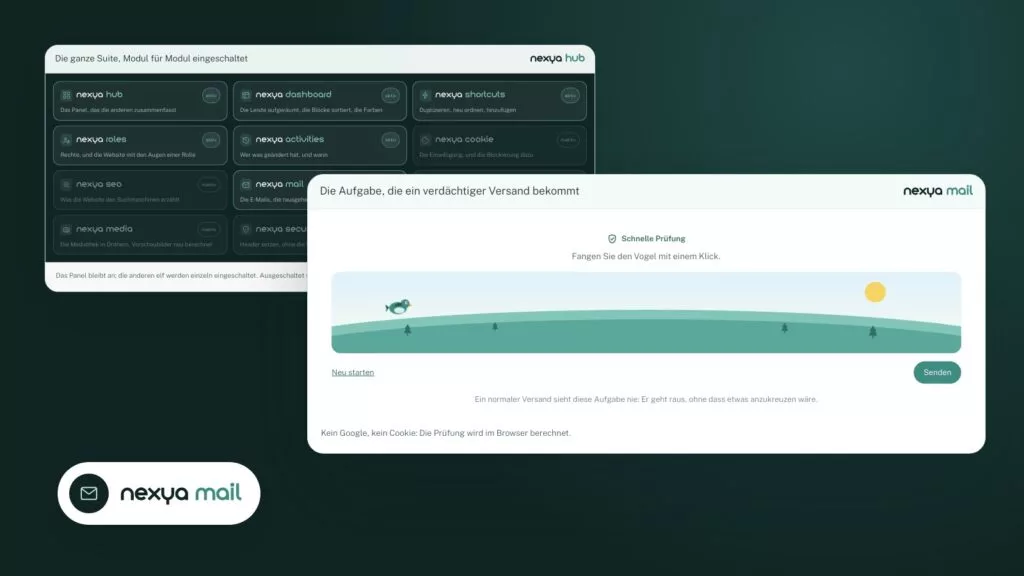
nexya ist eine Sammlung von WordPress-Modulen, die in einem einzigen Dashboard vereint sind. Das E-Mail-Modul, das sich um den Versand der Website-E-Mails kümmert, beinhaltet auch ein unsichtbares Captcha für die Formulare der Website. Es ist exklusiv in nexya integriert: Es läuft weder über Google noch über Cloudflare.
Konkret entfallen dadurch die meisten der oben aufgeführten Ursachen. Es müssen keine Schlüssel in einer externen Konsole erstellt werden, wodurch auch keine Schlüssel mit einer falschen Domain verknüpft werden können. Es muss kein Skript eines Drittanbieters geladen werden, weshalb es nichts gibt, das das Cookie-Banner oder die CSP deswegen zurückhalten könnte. Zudem sendet das Plugin standardmäßig nichts an Dritte.
Der Besucher sieht nichts davon: keine Bilder, die erkannt werden müssen, kein Kontrollkästchen zum Anklicken. Das Formular wird wie gewohnt versendet.
Keine Schlüssel, keine Drittanbieter-Skripte: Weniger Dinge, die zwischen dem Besucher und Ihrem Posteingang kaputtgehen können.
Turnstile oder reCAPTCHA durch das nexya-Captcha ersetzen
-
1
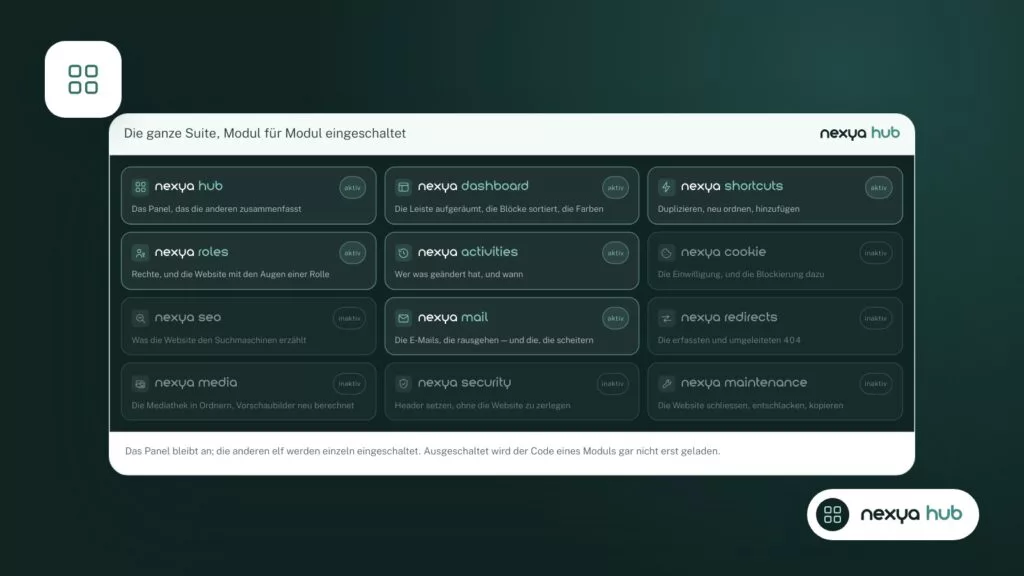
Das Mail-Modul einschalten
Aktivieren Sie das Mail-Modul im nexya-Bedienfeld in der Modulliste. Die Änderung wird sofort gespeichert.
-
2
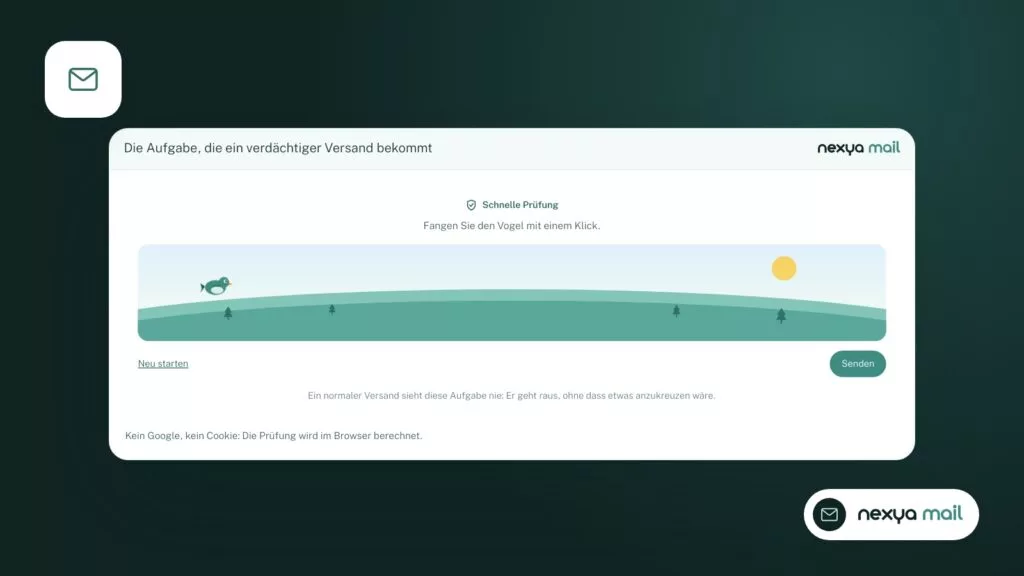
Das unsichtbare Captcha aktivieren
Öffnen Sie im Mail-Modul den Bereich für das Captcha und aktivieren Sie es für die Formulare der Website. Es müssen keine Schlüssel eingegeben werden.
-
3
Das alte Captcha entfernen
Deaktivieren Sie Turnstile oder reCAPTCHA in Ihrem Formular-Plugin oder dem Plugin, das sie hinzugefügt hat, um zu verhindern, dass zwei Überprüfungen auf derselben Seite stattfinden.
-
4
Testen und das Protokoll überprüfen
Senden Sie das Formular in einem privaten Fenster ab und öffnen Sie dann das Sendeprotokoll des Mail-Moduls, um zu überprüfen, ob die E-Mail erfolgreich versendet wurde.
Wo das Captcha von nexya zum Einsatz kommt
Das Captcha deckt drei Bereiche ab, in denen Bots am häufigsten zuschlagen: Kommentare, die Anmeldeseite und Website-Formulare.
Elementor-Formulare werden unterstützt. Die Version 1.2.26 hat einen spezifischen Fall behoben: Elementor-Formulare, die aus dem Elementor-Element-Cache geladen wurden, verloren ihre Überprüfung und wurden mit der Meldung „Verification missing“ abgelehnt. Wenn Sie auf diese Ablehnung gestoßen sind, aktualisieren Sie das Plugin.
Mit nexya Pro durchläuft auch das Anmeldeformular für den Mailya-Newsletter dieses Captcha, und dieselbe Adresse erhält höchstens eine Bestätigungs-E-Mail pro Stunde.
Wenn Sie ein anderes Formular-Plugin verwenden, führen Sie nach der Aktivierung einen Praxistest durch: Senden Sie das Formular aus einem privaten Fenster ab und überprüfen Sie, ob die Nachricht ankommt.
Was das Captcha nicht tut
Ein Captcha filtert Bots. Es hält keine echten Personen auf, die Ihr Formular manuell ausfüllen, um Ihnen Werbung zu schicken.
Das Captcha von nexya bietet derzeit keine Ratenbegrenzung (Rate Limiting) für den Versand und keine Listen mit blockierten Wörtern oder Domains. Wenn Sie Spam erhalten, der von Menschen verfasst wurde, müssen Sie diesen auf andere Weise behandeln, beispielsweise über die Filterregeln Ihres E-Mail-Postfachs.
Denken Sie auch daran, das alte Captcha zu entfernen, sobald das neue eingerichtet ist. Zwei Überprüfungen im selben Formular sind genau eine der oben beschriebenen Ursachen für Blockierungen.
Sicherstellen, dass die Nachricht tatsächlich ankommt
Ein Formular, das das Captcha passiert, ist erst die halbe Miete. Die E-Mail muss schließlich auch noch versendet werden und ankommen. Viele „blockierende Captchas“ sind in Wirklichkeit E-Mails, die gar nicht erst versendet werden.
Das Mail-Modul sendet die E-Mails der Website über SMTP oder einen API-Anbieter. Es ermöglicht das Senden einer Testnachricht und führt ein Sendeprotokoll, in dem jeder Fehlschlag mit seiner Ursache angezeigt wird. Nach einem Captcha-Wechsel reicht ein Blick in dieses Protokoll, um zu sehen, ob das Formular erfolgreich eine E-Mail generiert hat und ob diese versendet wurde.
Mit nexya Pro fügt das Mail-Modul einen zweiten Sendeserver sowie Benachrichtigungen bei Fehlschlägen hinzu.
Was kostenlos ist, was Pro ist
Das Mail-Modul ist kostenlos, inklusive Captcha, für so viele Websites, wie Sie möchten. Das Sendeprotokoll und die Testnachricht sind ebenfalls in der kostenlosen Version enthalten.
nexya Pro, erhältlich auf nexya.dev, fügt unter anderem den zweiten Sendeserver, Ausfallbenachrichtigungen und Mailya für Newsletter hinzu, deren Anmeldeformular dasselbe Captcha nutzt. Pro übernimmt die Einstellungen der kostenlosen Version.
Ein Hinweis: Multisite-Netzwerke werden nicht unterstützt. In einem Netzwerk bleibt die Erweiterung deaktiviert und weist darauf hin.
Häufige Fragen
Warum zeigt Turnstile „Configuration error detected“ an?
Meistens stimmt der Schlüssel nicht mit der Domain der Website überein oder er wurde in der Erweiterung falsch eingegeben. Überprüfen Sie die bei Cloudflare hinterlegte Domain und das Schlüsselpaar. Das Captcha von nexya verwendet keinen Schlüssel, daher tritt diese Art von Fehler nicht auf.
Sendet das nexya-Captcha Daten an Google oder Cloudflare?
Nein. Es ist exklusiv für nexya entwickelt und leitet Daten weder über Google noch über Cloudflare weiter. Standardmäßig sendet die Erweiterung nichts an Dritte.
Ist das unsichtbare Captcha kostenlos?
Ja. Es ist Teil des Mail-Moduls, das für so viele Websites, wie Sie möchten, kostenlos ist.
Funktioniert es mit Elementor-Formularen?
Ja. Version 1.2.26 hat die Fehlermeldung „Verification missing“ bei Elementor-Formularen behoben, die aus dem Elementor-Elementcache geladen wurden.
Stoppt das Captcha jeglichen Spam?
Es filtert Bots. Es bietet keine Ratenbegrenzung (Frequenzlimit) für den Versand oder Listen blockierter Wörter oder Domains, daher hält es manuell verfassten Spam nicht auf.
Die Module in diesem Beitrag
nexya Pro 7 Tage kostenlos testen
Alle Module, Formulare, Newsletter und der Seiten-Cache, auf Ihrer Website. Unverbindlich.