L’essentiel
- Turnstile et reCAPTCHA échouent le plus souvent à cause de clés liées au mauvais domaine, d’un script bloqué (bandeau cookies, CSP, optimisation) ou de deux captchas sur la même page.
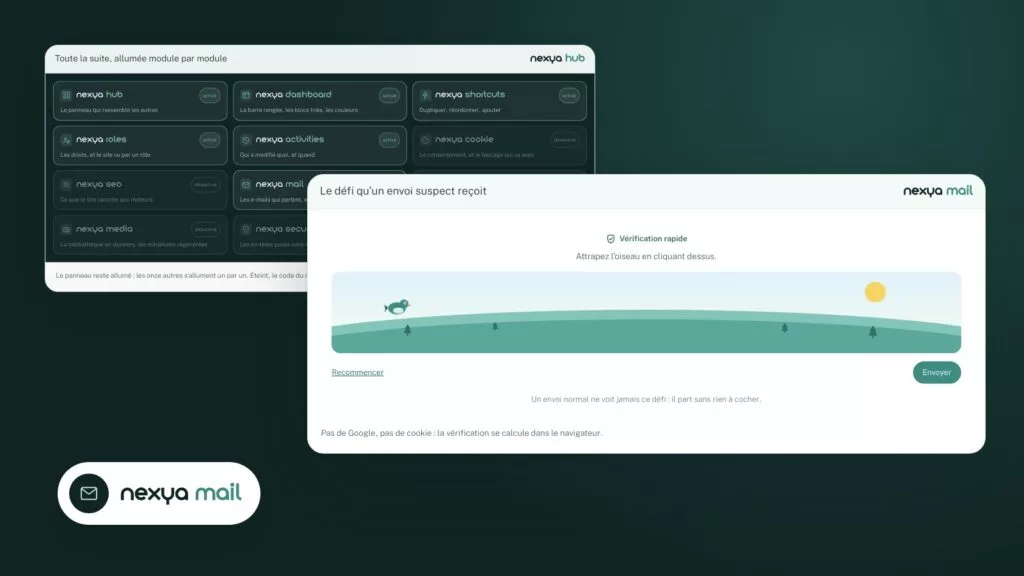
- Le module Mail de nexya comprend un captcha invisible propre, sans Google ni Cloudflare : pas de clé à créer, pas de script tiers.
- Il protège les commentaires, la connexion et les formulaires du site, y compris les formulaires Elementor.
- Il filtre les robots, mais ne propose ni limite de fréquence ni liste de mots ou de domaines bloqués.
- Le journal des envois et le message de test, gratuits, confirment que l’e-mail du formulaire part vraiment.
Turnstile ou reCAPTCHA bloque le formulaire : ce qui se passe
Si vous cherchez un captcha invisible WordPress, c’est souvent après une mauvaise surprise : un client signale que le formulaire de contact ne part plus, ou vous voyez vous-même « Configuration error detected » sous le bouton d’envoi. Sur les forums de WordPress.org, la question revient chaque semaine, avec Turnstile comme avec reCAPTCHA.
Le principe de ces deux services est le même. Une petite vérification tourne dans le navigateur du visiteur, puis le site demande au service tiers si cette vérification est valable. Il faut donc que trois choses fonctionnent ensemble : le script chargé depuis Google ou Cloudflare, les clés saisies dans votre extension de formulaire, et l’appel de votre serveur vers le service au moment de l’envoi.
Quand l’une des trois manque, le résultat est toujours le même pour le visiteur : un formulaire qui tourne dans le vide ou qui refuse l’envoi. Et pour vous, des messages perdus sans que vous le sachiez.
Les causes les plus fréquentes
Avant de changer d’outil, il vaut la peine de comprendre d’où vient le blocage. Les sujets des forums se ramènent presque tous à l’une de ces situations.
- Les clés ne correspondent pas au domaine : site copié vers un environnement de test, passage de www à sans www, ou nouveau domaine non déclaré chez Google ou Cloudflare.
- Le type de clé ne correspond pas : une clé reCAPTCHA v2 utilisée là où l’extension attend une v3, ou l’inverse.
- Deux extensions chargent chacune leur captcha sur la même page, et les deux scripts se gênent.
- Le bandeau cookies retient le script de Google ou de Cloudflare jusqu’au consentement, et le visiteur qui refuse ne peut plus envoyer le formulaire.
- Une politique de sécurité du contenu (CSP) n’autorise pas l’origine du service, et le navigateur bloque le script.
- Une extension d’optimisation retarde ou regroupe le JavaScript, et la vérification ne se lance plus.
- Le serveur n’arrive pas à joindre le service au moment de l’envoi, si bien que la vérification côté serveur n’est jamais faite ou échoue.
Vérifier avant de tout changer
Ouvrez la page du formulaire en navigation privée, puis la console du navigateur. Une erreur qui mentionne le domaine de Google ou de Cloudflare indique en général un script bloqué : par le bandeau cookies, par la CSP ou par une optimisation.
Contrôlez ensuite les clés dans la console du service : le domaine exact du site doit y figurer, et le type de clé doit être celui que votre extension demande. Enfin, désactivez un instant les autres extensions qui ajoutent un captcha, pour éviter qu’il y en ait deux.
Si tout cela est en ordre et que le problème revient à chaque mise à jour, de domaine ou d’extension, la question devient autre : avez-vous vraiment besoin d’un service tiers pour filtrer les robots de vos formulaires ?
Un captcha invisible WordPress sans Google ni Cloudflare
nexya est une suite de modules WordPress réunis dans un seul panneau. Le module Mail, qui s’occupe de l’envoi des e-mails du site, comprend aussi un captcha invisible pour les formulaires du site. Il est propre à nexya : il ne passe ni par Google ni par Cloudflare.
Concrètement, cela supprime la plupart des causes listées plus haut. Il n’y a pas de clé à créer dans une console externe, donc pas de clé liée au mauvais domaine. Il n’y a pas de script d’un service tiers à charger, donc rien que le bandeau cookies ou la CSP puisse retenir à cause de lui. Et l’extension n’envoie rien à un tiers par défaut.
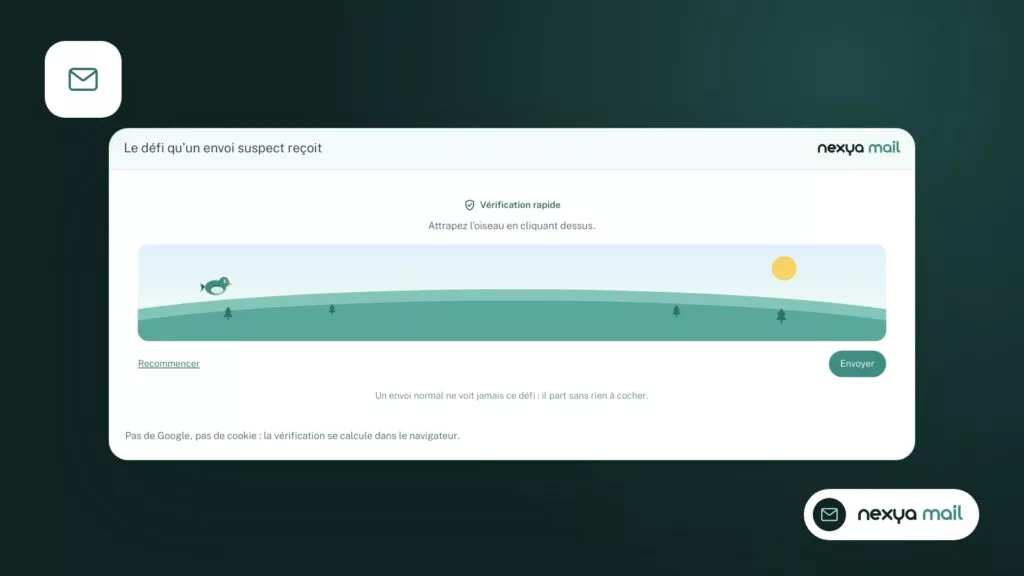
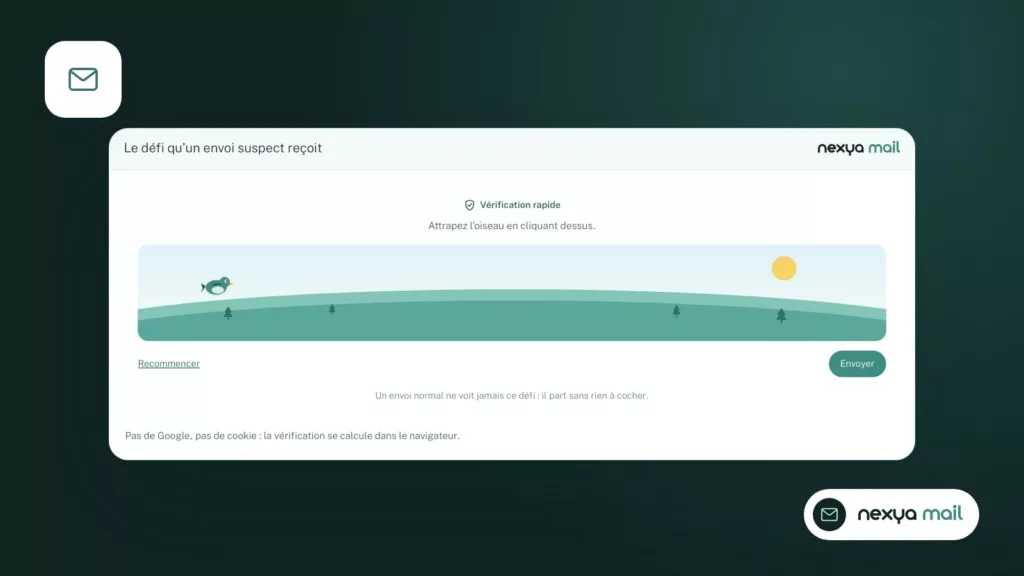
Le visiteur, lui, ne voit rien : pas d’images à reconnaître, pas de case à cocher. Le formulaire s’envoie comme avant.
Pas de clé, pas de script tiers : moins de choses qui peuvent casser entre le visiteur et votre boîte de réception.
Remplacer Turnstile ou reCAPTCHA par le captcha de nexya
-
1
Allumer le module Mail
Dans le panneau nexya, activez le module Mail depuis la liste des modules. Le changement est enregistré tout de suite.
-
2
Activer le captcha invisible
Dans le module Mail, ouvrez la partie consacrée au captcha et activez-le pour les formulaires du site. Aucune clé n’est à saisir.
-
3
Retirer l’ancien captcha
Désactivez Turnstile ou reCAPTCHA dans votre extension de formulaires, ou l’extension qui les ajoutait, pour ne pas avoir deux vérifications sur la même page.
-
4
Tester et contrôler le journal
Envoyez le formulaire depuis une fenêtre privée, puis ouvrez le journal des envois du module Mail pour vérifier que l’e-mail est bien parti.
Où le captcha de nexya s’applique
Le captcha couvre trois endroits où les robots frappent le plus souvent : les commentaires, la page de connexion et les formulaires du site.
Les formulaires Elementor sont pris en charge. La version 1.2.26 a corrigé un cas précis : les formulaires Elementor servis depuis le cache d’éléments d’Elementor perdaient leur vérification et étaient refusés avec le message « Verification missing ». Si vous aviez rencontré ce refus, mettez l’extension à jour.
Avec nexya Pro, le formulaire d’inscription aux newsletters de Mailya passe lui aussi par ce captcha, et une même adresse ne reçoit au plus qu’un e-mail de confirmation par heure.
Si vous utilisez une autre extension de formulaires, faites un essai réel après l’activation : envoyez le formulaire depuis une fenêtre privée et vérifiez que le message arrive.
Ce que le captcha ne fait pas
Un captcha filtre les robots. Il n’arrête pas une personne qui remplit votre formulaire à la main pour vous envoyer de la publicité.
Le captcha de nexya ne propose pas aujourd’hui de limite de fréquence des envois, ni de liste de mots ou de domaines bloqués. Si vous recevez du spam écrit par des humains, il faudra le traiter autrement, par exemple avec les règles de filtrage de votre messagerie.
Pensez aussi à retirer l’ancien captcha une fois le nouveau en place. Deux vérifications sur le même formulaire, c’est justement l’une des causes de blocage décrites plus haut.
S’assurer que le message arrive vraiment
Un formulaire qui passe le captcha n’est qu’une moitié du chemin. Il faut encore que l’e-mail parte et arrive. Beaucoup de « captchas qui bloquent » sont en réalité des e-mails qui ne partent pas.
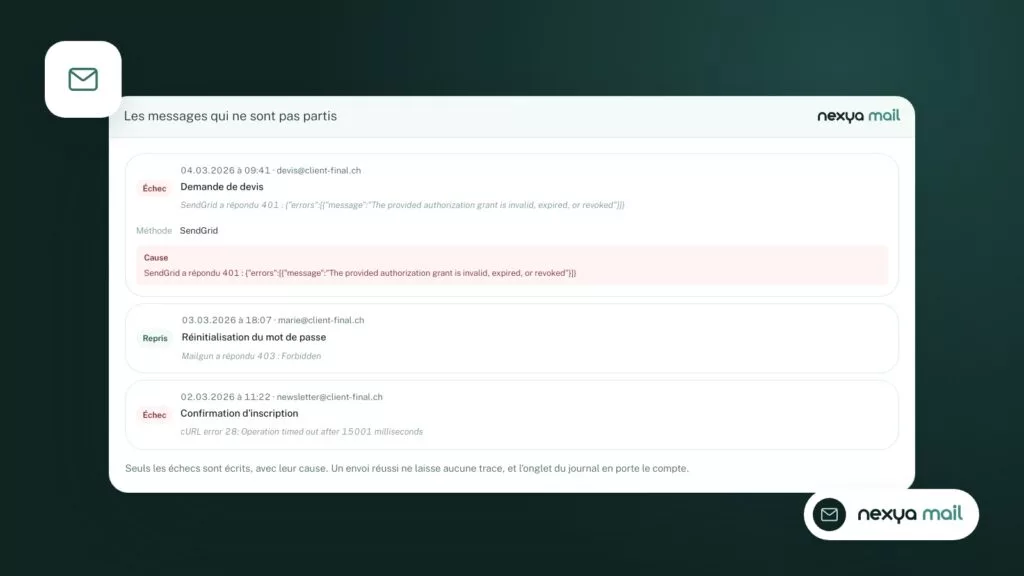
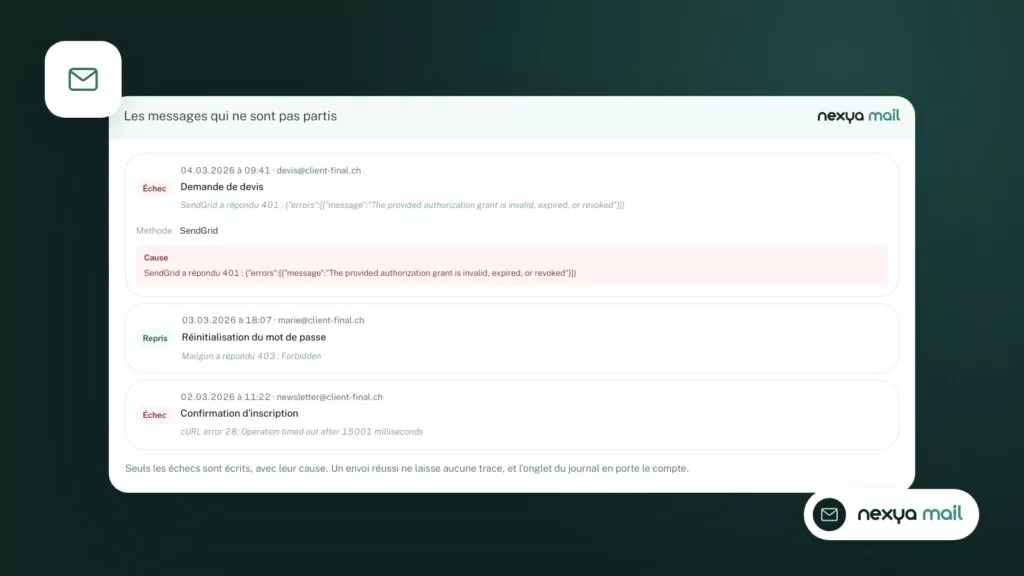
Le module Mail envoie les e-mails du site par SMTP ou par un fournisseur d’API. Il permet d’envoyer un message de test et tient un journal des envois, où chaque échec apparaît avec sa cause. Après avoir changé de captcha, un coup d’œil à ce journal suffit pour savoir si le formulaire a bien produit un e-mail, et s’il est parti.
Avec nexya Pro, le module Mail ajoute un second serveur d’envoi et des alertes en cas d’échec.
Ce qui est gratuit, ce qui est Pro
Le module Mail est gratuit, captcha compris, sur autant de sites que vous voulez. Le journal des envois et le message de test sont aussi dans la version gratuite.
nexya Pro, vendu sur nexya.dev, ajoute entre autres le second serveur d’envoi, les alertes d’échec et Mailya pour les newsletters, dont le formulaire d’inscription profite du même captcha. Pro reprend les réglages de la version gratuite.
Une précision : les réseaux multisite ne sont pas pris en charge. Sur un réseau, l’extension reste éteinte et l’indique.
Questions fréquentes
Pourquoi Turnstile affiche-t-il « Configuration error detected » ?
Le plus souvent, la clé ne correspond pas au domaine du site ou elle est mal saisie dans l’extension. Vérifiez le domaine déclaré chez Cloudflare et la paire de clés. Le captcha de nexya n’utilise pas de clé, ce type d’erreur ne se pose donc pas.
Le captcha de nexya envoie-t-il des données à Google ou à Cloudflare ?
Non. Il est propre à nexya et ne passe ni par Google ni par Cloudflare. Par défaut, l’extension n’envoie rien à un tiers.
Le captcha invisible est-il gratuit ?
Oui. Il fait partie du module Mail, qui est gratuit sur autant de sites que vous voulez.
Fonctionne-t-il avec les formulaires Elementor ?
Oui. La version 1.2.26 a corrigé le refus « Verification missing » des formulaires Elementor servis depuis le cache d’éléments d’Elementor.
Le captcha arrête-t-il tout le spam ?
Il filtre les robots. Il ne propose pas de limite de fréquence des envois ni de liste de mots ou de domaines bloqués, il n’arrête donc pas le spam écrit à la main.
Les modules de cet article
Essayez nexya Pro 7 jours, gratuitement
Tous les modules, les formulaires, les newsletters et le cache de pages, sur votre site. Sans engagement.