L'essenziale
- Turnstile e reCAPTCHA falliscono il più delle volte a causa di chiavi collegate al dominio sbagliato, di uno script bloccato (banner dei cookie, CSP, ottimizzazione) o di due captcha sulla stessa pagina.
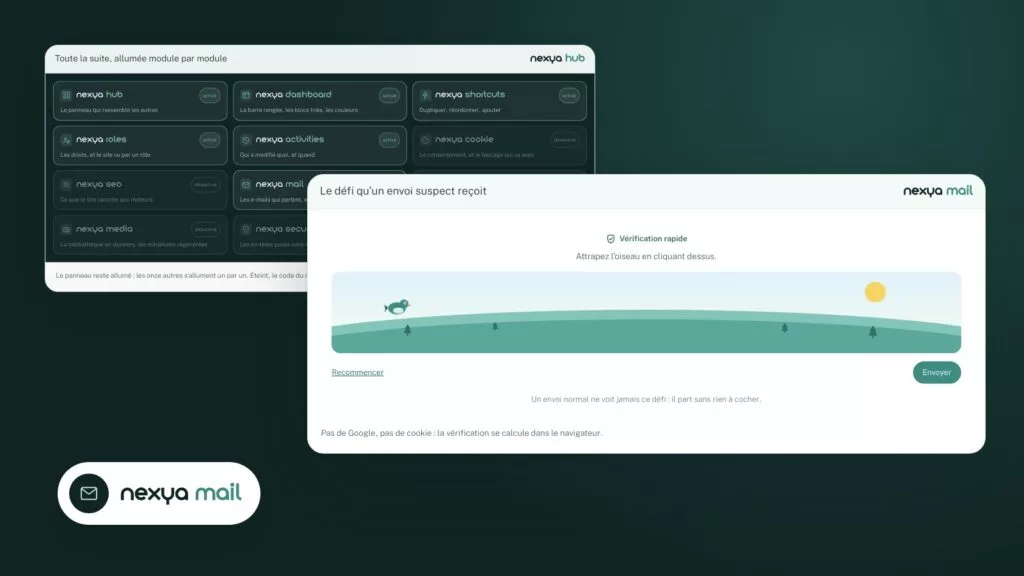
- Il modulo Mail di nexya include un captcha invisibile proprietario, senza Google o Cloudflare: nessuna chiave da creare, nessun script di terze parti.
- Protegge i commenti, il login e i moduli del sito, compresi i moduli Elementor.
- Filtra i bot, ma non offre né limiti di frequenza né elenchi di parole o domini bloccati.
- Il registro degli invii e il messaggio di test, gratuiti, confermano che l'e-mail del modulo parte davvero.
Turnstile o reCAPTCHA bloccano il modulo: cosa sta succedendo
Se stai cercando un captcha invisibile WordPress, spesso è dopo una brutta sorpresa: un cliente segnala che il modulo di contatto non invia più messaggi, oppure vedi tu stesso “Configuration error detected” sotto il pulsante di invio. Sui forum di WordPress.org la domanda torna ogni settimana, sia con Turnstile che con reCAPTCHA.
Il principio di entrambi i servizi è lo stesso. Una piccola verifica viene eseguita nel browser del visitatore, dopodé il sito chiede al servizio di terze parti se tale verifica è valida. Devono quindi funzionare insieme tre cose: lo script caricato da Google o Cloudflare, le chiavi inserite nel plugin del modulo e la chiamata dal tuo server al servizio al momento dell’invio.
Quando manca una di queste tre cose, il risultato per il visitatore è sempre lo stesso: un modulo che gira a vuoto o rifiuta l’invio. E per te, messaggi persi senza saperlo.
Le cause più frequenti
Prima di cambiare strumento, vale la pena capire da dove deriva il blocco. I problemi sui forum si riducono quasi tutti a una di queste situazioni.
- Le chiavi non corrispondono al dominio: sito copiato in un ambiente di test, passaggio da www a senza www o nuovo dominio non dichiarato su Google o Cloudflare.
- Il tipo di chiave non corrisponde: una chiave reCAPTCHA v2 usata dove il plugin si aspetta una v3, o viceversa.
- Due plugin caricano ciascuno il proprio captcha sulla stessa pagina e i due script interferiscono tra loro.
- Il banner dei cookie trattiene lo script di Google o Cloudflare fino al consenso, e il visitatore che rifiuta non può più inviare il modulo.
- Una Content Security Policy (CSP) non autorizza l’origine del servizio e il browser blocca lo script.
- Un plugin di ottimizzazione ritarda o raggruppa il JavaScript e la verifica non si avvia più.
- Il server non riesce a contattare il servizio al momento dell’invio, quindi la verifica lato server non viene mai eseguita o fallisce.
Controllare prima di cambiare tutto
Apri la pagina del modulo in navigazione in incognito, quindi apri la console del browser. Un errore che menziona il dominio di Google o Cloudflare indica solitamente uno script bloccato: dal banner dei cookie, dalla CSP o da un’ottimizzazione.
Controlla poi le chiavi nella console del servizio: deve essere presente il dominio esatto del sito e il tipo di chiave deve essere quello richiesto dal tuo plugin. Infine, disattiva per un attimo gli altri plugin che aggiungono un captcha, per evitare che ce ne siano due.
Se tutto questo è a posto e il problema si ripresenta a ogni aggiornamento di dominio o di plugin, la domanda diventa un’altra: hai davvero bisogno di un servizio di terze parti per filtrare i bot dai tuoi moduli?
Un captcha invisibile WordPress senza Google né Cloudflare
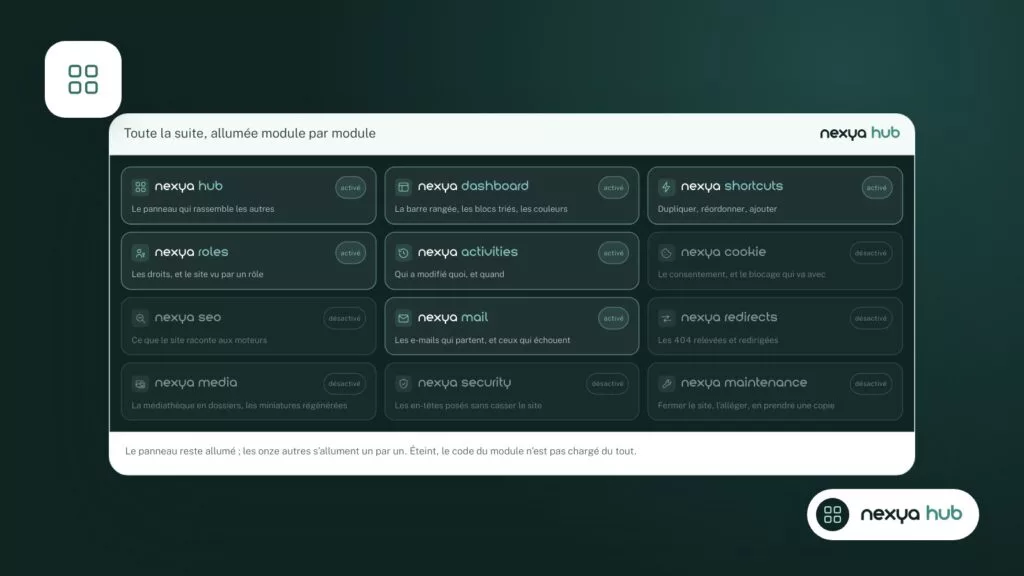
nexya è una suite di moduli WordPress riuniti in un unico pannello. Il modulo Mail, che gestisce l’invio delle e-mail del sito, include anche un captcha invisibile per i moduli del sito. È specifico di nexya: non passa né per Google né per Cloudflare.
In pratica, questo elimina la maggior parte delle cause elencate sopra. Non ci sono chiavi da creare in una console esterna, quindi nessuna chiave associata al dominio sbagliato. Non c’erano script di servizi terzi da caricare, quindi nulla che il banner dei cookie o la CSP possa bloccare a causa loro. E il plugin non invia nulla a terze parti per impostazione predefinita.
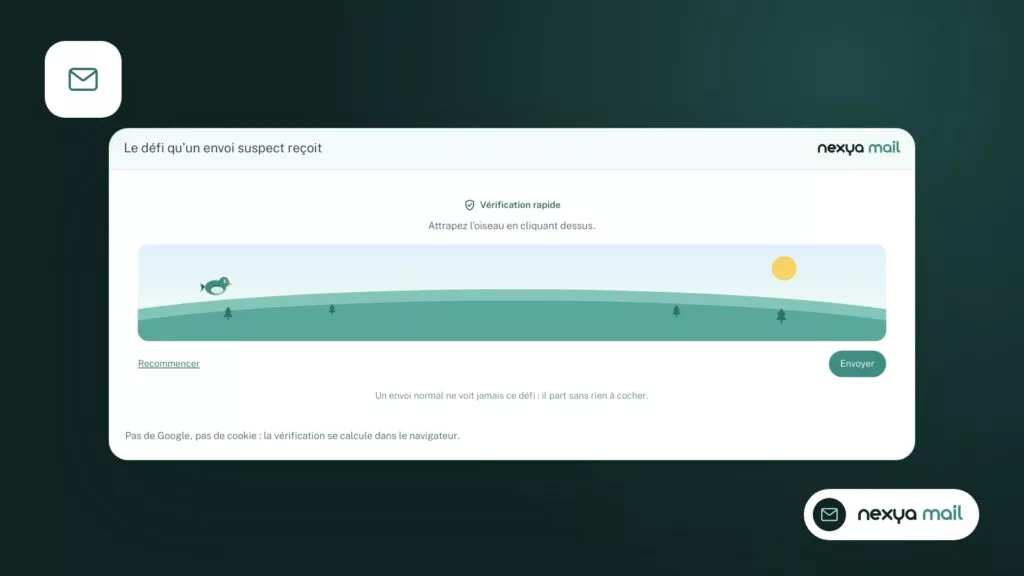
Il visitatore non vede nulla: nessuna immagine da riconoscere, nessuna casella da spuntare. Il modulo viene inviato come prima.
Nessuna chiave, nessun script di terze parti: meno cose che possono rompersi tra il visitatore e la tua casella di posta.
Sostituire Turnstile o reCAPTCHA con il captcha di nexya
-
1
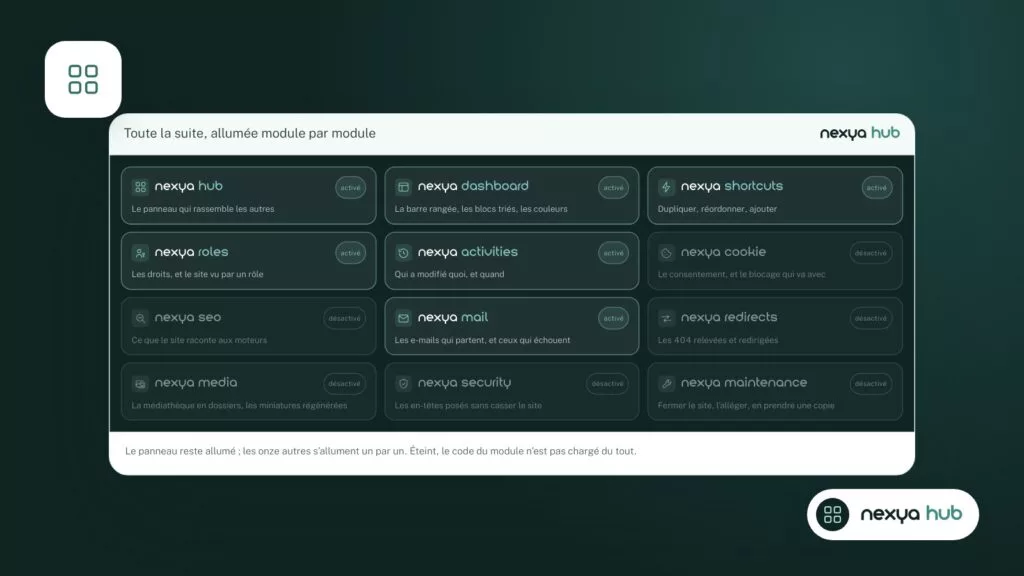
Attivare il modulo Mail
Nel pannello di nexya, attiva il modulo Mail dall'elenco dei moduli. La modifica viene salvata immediatamente.
-
2
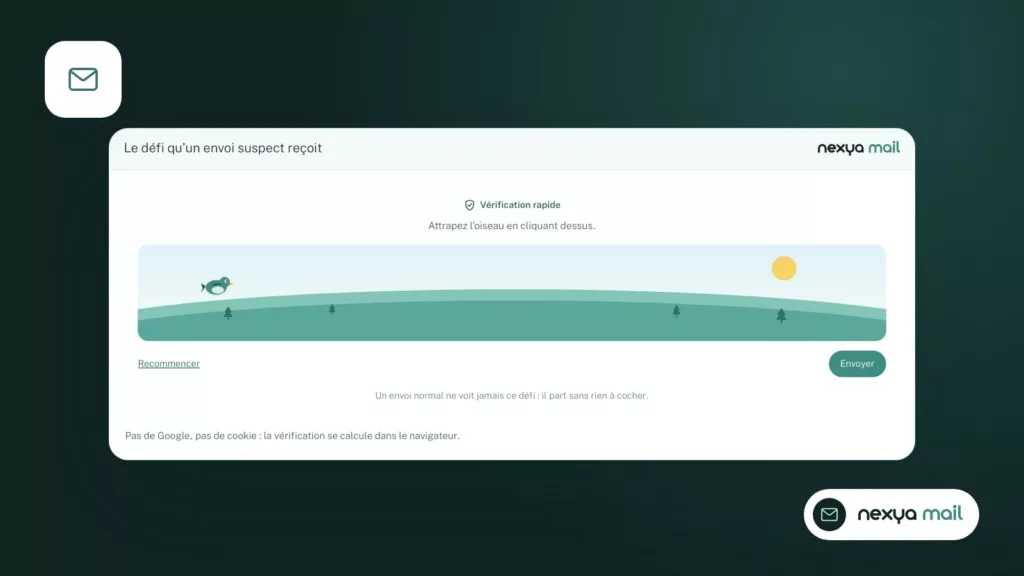
Attivare il captcha invisibile
Nel modulo Mail, apri la sezione dedicata al captcha e attivalo per i moduli del sito. Non è necessario inserire alcuna chiave.
-
3
Rimuovere il vecchio captcha
Disattiva Turnstile o reCAPTCHA nel tuo plugin per moduli, o nel plugin che li aggiungeva, per evitare di avere due verifiche sulla stessa pagina.
-
4
Testare e controllare il registro
Invia il modulo da una finestra in incognito, quindi apri il registro degli invii del modulo Mail per verificare che l'e-mail sia partita correttamente.
Dove si applica il captcha di nexya
Il captcha copre tre aree in cui i bot colpiscono più spesso: i commenti, la pagina di login e i moduli del sito.
I moduli Elementor sono supportati. La versione 1.2.26 ha risolto un caso specifico: i moduli Elementor serviti dalla cache degli elementi di Elementor perdevano la verifica e venivano rifiutati con il messaggio “Verification missing”. Se hai riscontrato questo rifiuto, aggiorna il plugin.
Con nexya Pro, anche il modulo di iscrizione alle newsletter di Mailya passa attraverso questo captcha e lo stesso indirizzo riceve al massimo un’e-mail di conferma all’ora.
Se utilizzi un altro plugin per i moduli, fai un test reale dopo l’attivazione: invia il modulo da una finestra in incognito e verifica che il messaggio arrivi.
Cosa non fa il captcha
Un captcha filtra i bot. Non ferma una persona che compila il tuo modulo a mano per inviarti pubblicità.
Il captcha di nexya attualmente non offre un limite di frequenza per gli invii, né elenchi di parole o domini bloccati. Se ricevi spam scritto da umani, dovrai gestirlo in un altro modo, ad esempio con le regole di filtro della tua casella di posta.
Ricordati anche di rimuovere il vecchio captcha una volta impostato il nuovo. Due verifiche sullo stesso modulo sono proprio una delle cause di blocco descritte sopra.
Assicurarsi che il messaggio arrivi davvero
Un modulo che supera il captcha è solo a metà dell’opera. Bisogna anche che l’e-mail parta e arrivi. Molti “captcha che bloccano” sono in realtà e-mail che non partono.
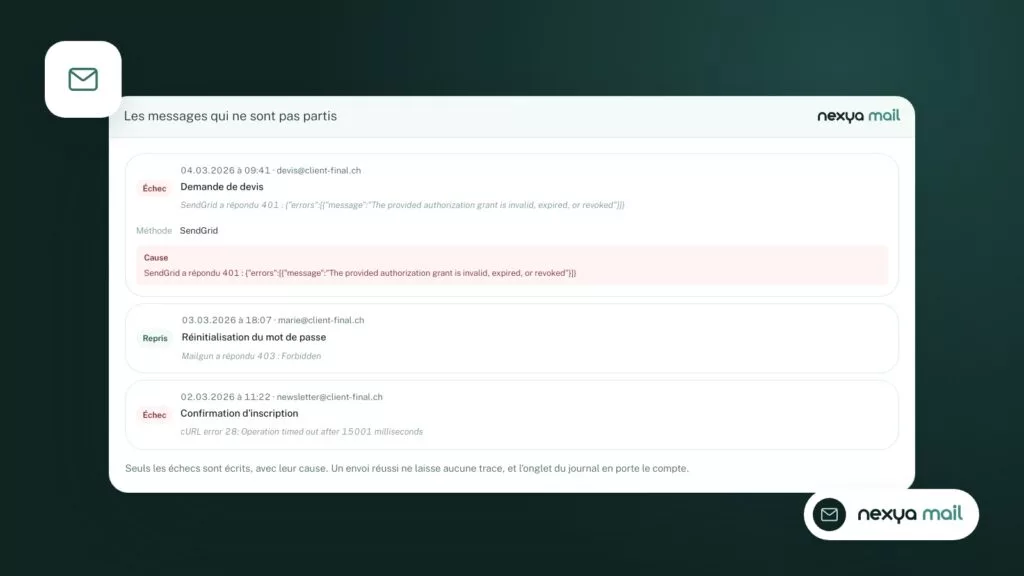
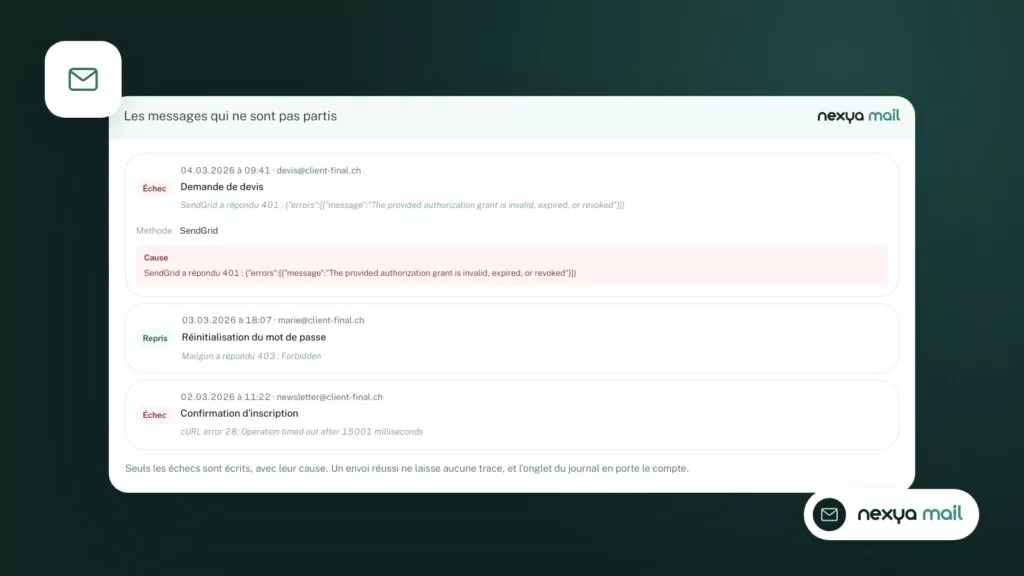
Il modulo Mail invia le e-mail del sito tramite SMTP o un provider API. Consente di inviare un messaggio di test e mantiene un registro degli invii, in cui ogni errore appare con la sua causa. Dopo aver cambiato captcha, basta un’occhiata a questo registro per sapere se il modulo ha effettivamente generato un’e-mail e se è partita.
Con nexya Pro, il modulo Mail aggiunge un secondo server di invio e avvisi in caso di errore.
Ciò che è gratuito, ciò che è Pro
Il modulo Mail è gratuito, captcha incluso, su tutti i siti che vuoi. Il registro degli invii e il messaggio di test sono inclusi anche nella versione gratuita.
nexya Pro, venduto su nexya.dev, aggiunge tra le altre cose il secondo server di invio, gli avvisi di errore e Mailya per le newsletter, il cui modulo di iscrizione sfrutta lo stesso captcha. Pro riprende le impostazioni della versione gratuita.
Una precisazione: le reti multisito non sono supportate. Su una rete, l’estensione rimane disattivata e lo indica.
Domande frequenti
Perché Turnstile mostra "Configuration error detected"?
Il più delle volte, la chiave non corrisponde al dominio del sito o è inserita in modo errato nell'estensione. Verifica il dominio dichiarato su Cloudflare e la coppia di chiavi. Il captcha di nexya non utilizza alcuna chiave, quindi questo tipo di problema non si pone.
Il captcha di nexya invia dati a Google o Cloudflare?
No. È proprietario di nexya e non passa né attraverso Google né attraverso Cloudflare. Per impostazione predefinita, l'estensione non invia nulla a terze parti.
Il captcha invisibile è gratuito?
Sì. Fa parte del modulo Mail, che è gratuito su tutti i siti che vuoi.
Funziona con i moduli Elementor?
Sì. La versione 1.2.26 ha risolto il rifiuto "Verification missing" dei moduli Elementor serviti dalla cache degli elementi di Elementor.
Il captcha blocca tutto lo spam?
Filtra i bot. Non offre un limite di frequenza per gli invii né elenchi di parole o domini bloccati, quindi non blocca lo spam scritto a mano.
I moduli in questo articolo
Prova nexya Pro gratis per 7 giorni
Tutti i moduli, i moduli di contatto, le newsletter e la cache di pagina sul tuo sito. Senza vincoli.