Das Wichtigste
- Zwei kritische PHP-Schwachstellen (9,2 von 10 laut dem Sicherheitsteam von PHP, basierend auf Angaben von Sansec) wurden am 21. Oktober 2026 behoben: PHP 8.2.35, 8.3.36, 8.4.27 und 8.5.12.
- Kein WordPress-Plugin, auch keine Firewall, kann eine PHP-Schwachstelle blockieren: Nur ein aktualisiertes PHP bietet Schutz.
- Websites mit PHP 7.x, 8.0 oder 8.1 müssen auf PHP 8.3 oder neuer aktualisiert werden: Für diese Versionen werden keine Patches mehr bereitgestellt.
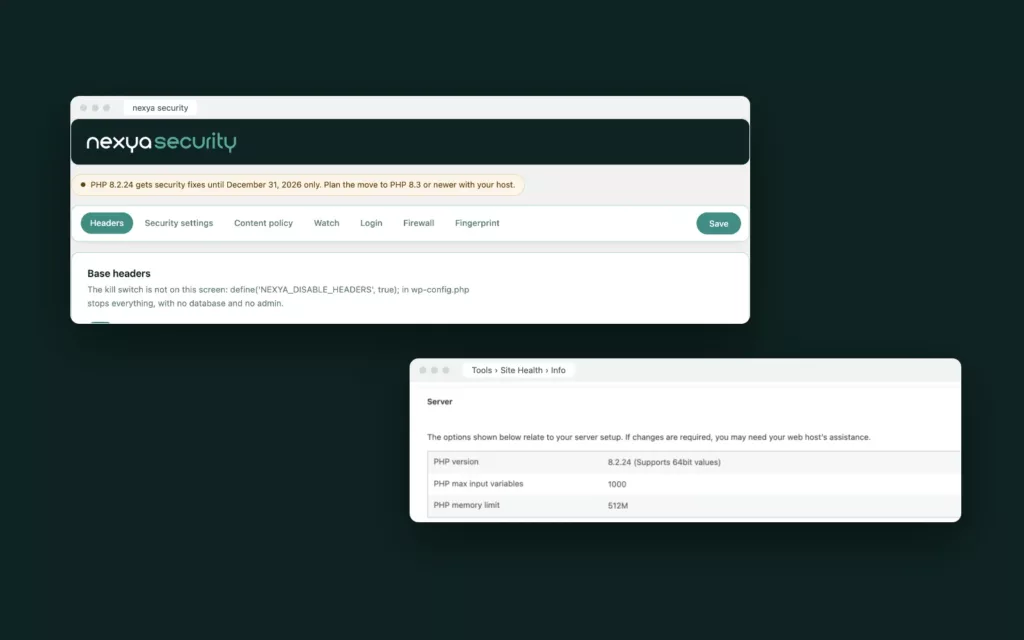
- Die PHP-Version finden Sie unter Werkzeuge › Website-Zustand, und nexya zeigt sie im Sicherheitsmodul als Warnung an, wenn der Supportzeitraum endet.
Aktualisierung vom 21. Oktober: Die Patches wurden veröffentlicht. Nach der Warnung vom 20. Oktober hat das PHP-Projekt seine Sicherheitsupdates herausgebracht. In der offiziellen Bekanntmachung wird darum gebeten, unverzüglich auf die gepatchte Version Ihres Zweigs zu wechseln:
- PHP 8.2.35 für den Zweig 8.2
- PHP 8.3.36 für den Zweig 8.3
- PHP 8.4.27 für den Zweig 8.4
- PHP 8.5.12 für den Zweig 8.5
Bei Shared Hosting oder verwaltetem Hosting ist in der Regel der Hosting-Anbieter für die Installation dieser Versionen zuständig. Bitten Sie ihn um die Bestätigung, dass beide Patches auf dem Server, auf dem Ihre Website läuft, eingespielt wurden: Ein veröffentlichtes Update ist nicht unbedingt bereits bei allen Hosting-Anbietern installiert.
Am 20. Oktober 2026 wurden Informationen über zwei kritische Schwachstellen in PHP, der Sprache, auf der WordPress basiert, vorzeitig geleakt. Das PHP-Team hat die Patches am Tag darauf, am Mittwoch, dem 21. Oktober, veröffentlicht. Wenn Ihre Website auf WordPress läuft, läuft sie auf PHP: Hier ist, was wir wissen, was zu tun ist und wie Sie Ihre Version überprüfen können.
Was wir über diese Schwachstellen wissen
- Laut Sansec bewertet das PHP-Security-Team diese beiden Schwachstellen mit 9,2 von 10 Punkten (CVSS v4.0), was der Stufe „kritisch“ entspricht.
- Laut watchTowr handelt es sich dabei um Remotecodeausführung: Ein Angreifer könnte seinen eigenen Code auf dem Server ausführen lassen. Sie kursieren unter dem Spitznamen „PHP2Shell“ und den CVE-Referenzen CVE-2026-109618 und CVE-2026-109619.
- Laut Sansec sind alle Webserver mit PHP 5.4 oder neuer betroffen.
- Patches werden nur für die noch unterstützten PHP-8-Versionen erwartet. PHP 5 und 7 haben das Ende ihres Lebenszyklus erreicht und erhalten keinen offiziellen Patch mehr.
- Stand 21. Oktober hat watchTowr keine Ausnutzung gemeldet. Sansec rechnet jedoch sehr kurz nach der Veröffentlichung der Patches mit massiven Angriffen.
Die bereinigten Versionen sind im Infokasten oben in diesem Artikel aufgeführt.
Warum ein Sicherheits-Plugin nicht ausreicht
Jedes WordPress-Plugin ist PHP-Code: Es wird erst ausgeführt, nachdem PHP die Anfrage empfangen und vorbereitet hat. Eine Schwachstelle in PHP selbst kann vor diesem Zeitpunkt ausgenutzt werden. Kein in PHP geschriebener Firewall, weder von nexya, Wordfence noch einem anderen, kann sich daher dazwischenschalten.
Der einzige echte Schutz gegen eine PHP-Schwachstelle ist ein gepatchtes PHP.
Eine Firewall vor dem Server, wie Cloudflare oder die Ihres Hosters, sieht die Anfrage vor PHP. Sie kann helfen, während man auf den Patch wartet, sobald die Art der Angriffe bekannt ist.
Wie man Abhilfe schafft
- Shared Hosting oder verwaltetes Hosting (Infomaniak, OVH, Hostpoint usw.): Der Hosting-Anbieter installiert die aktualisierten Versionen. Bitten Sie ihn um die Bestätigung, dass diese auf dem Server Ihrer Website eingerichtet sind.
- Website verwendet noch PHP 7.x, 8.0 oder 8.1: Für diese Versionen gibt es keine Patches. Wechseln Sie zu PHP 8.3 oder neuer, was in der Regel über das Dashboard Ihres Hosters mit wenigen Klicks möglich ist.
- Von Ihnen selbst verwalteter Server: Aktualisieren Sie PHP auf die gepatchte Version Ihres Zweigs: 8.2.35, 8.3.36, 8.4.27 oder 8.5.12.
- Bevor Sie die Version wechseln, testen Sie dies wenn möglich an einer Kopie der Website und vergewissern Sie sich, dass Theme und Plugins kompatibel sind.
- In der Zwischenzeit aktivieren Sie nach Möglichkeit eine vorgelagerte Firewall und überwachen die Server-Logs.
Wie Sie Ihre PHP-Version herausfinden
Öffnen Sie in WordPress Werkzeuge › Website-Zustand, Reiter Info, und klappen Sie den Bereich Server auf. Die Zeile „PHP-Version“ zeigt die genaue Version an.
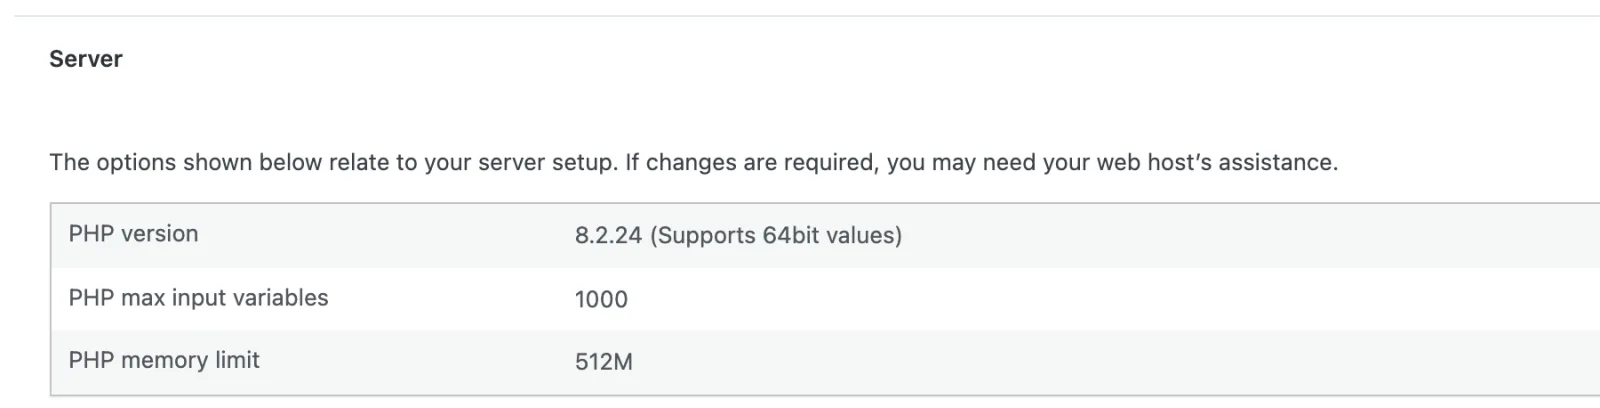
Auch das Dashboard Ihres Hosters zeigt dies an, in der Regel in der Hosting- oder Website-Konfiguration, oft mit einem Menü zum Ändern.
Was nexya bietet: Eine Warnung im Sicherheitsmodul
Ab nexya 1.5.10 zeigt das Sicherheitsmodul oben auf seinem Bildschirm eine kleine Warnung an, sobald die PHP-Version des Servers das Ende ihrer Unterstützung erreicht. Sie leuchtet bernsteinfarben, wenn die Patches in weniger als sechs Monaten enden, und rot, wenn sie bereits abgelaufen ist. Sie gibt die installierte Version, das Enddatum und die Zielversion für das Upgrade an.
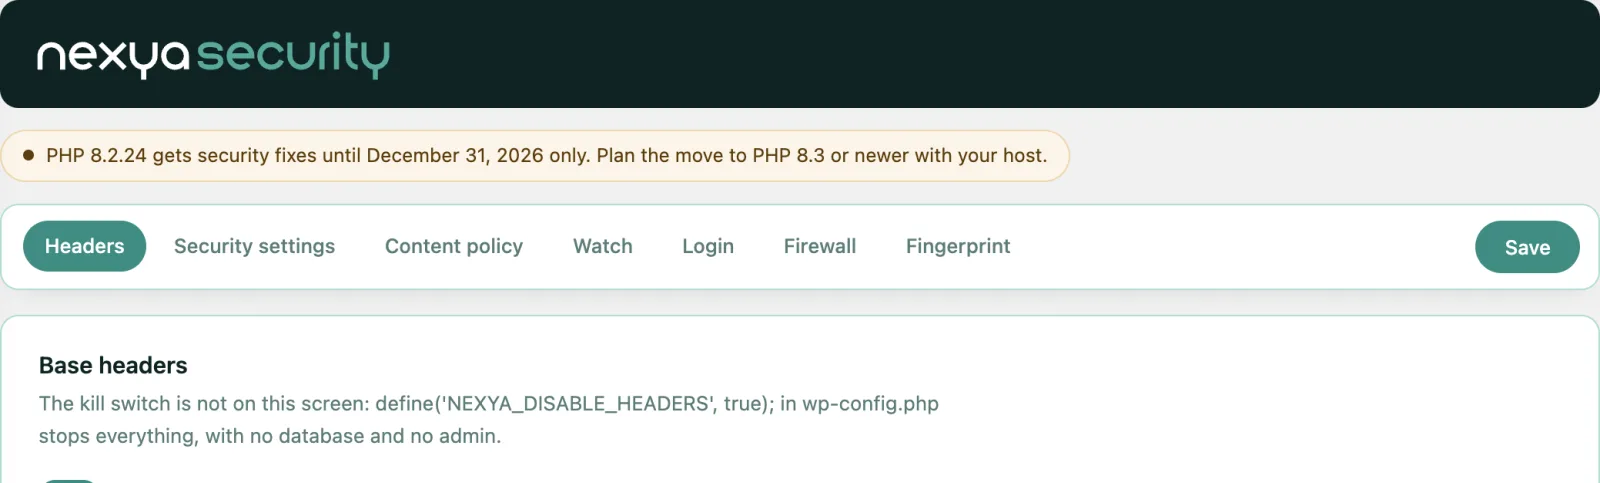
Die Warnung ist kostenlos und wird ohne Einstellungen angezeigt. Wenn die PHP-Version aktuell ist, wird sie überhaupt nicht angezeigt.
Wichtige Daten
Hier ist, bis zu welchem Datum die jeweilige PHP-Version laut dem von PHP veröffentlichten Zeitplan Sicherheitsupdates erhält:
| PHP-Version | Sicherheitsupdates bis zum |
|---|---|
| PHP 7.4 und älter | beendet (November 2022 für 7.4) |
| PHP 8.0 | 26. November 2023 — beendet |
| PHP 8.1 | 31. Dezember 2025 — beendet |
| PHP 8.2 | 31. Dezember 2026 |
| PHP 8.3 | 31. Dezember 2027 |
| PHP 8.4 | 31. Dezember 2028 |
| PHP 8.5 | 31. Dezember 2029 |
Was nexya außerdem tut
Das nexya-Sicherheitsmodul ersetzt kein aktuelles PHP, aber es deckt das ab, was auf einer WordPress-Website oft fehlt. Seine schlanke Firewall wehrt gängige Angriffe ab, noch bevor WordPress startet: SQL-Injections, injizierte Skripte, bekannte Scanner. Die Überwachung gleicht Ihre Plugins täglich mit einer öffentlichen Schwachstellen-Datenbank ab. Und es spürt sensible Dateien auf, die der Server für jedermann sichtbar macht, wie .env, .git oder ein vergessenes Backup, und blockiert sie dann.
Häufige Fragen
Wird mein Hosting-Anbieter PHP von alleine aktualisieren?
Bei einem Shared Hosting oder verwalteten Hosting ja, für die Versionen, die noch unterstützt werden: Er ist es, der die PHP-Patches installiert. Wenn Ihre Website auf PHP 7.x, 8.0 oder 8.1 läuft, müssen Sie zusätzlich die Version wechseln, da diese Versionen keine Patches mehr erhalten.
Schützt die nexya-Firewall vor diesen Schwachstellen?
Nein. Sie ist in PHP geschrieben und wird erst ausgeführt, nachdem PHP die Anfrage vorbereitet hat: Eine PHP-Schwachstelle kann vorher ausgenutzt werden. Sie schützt vor gängigen Angriffen auf WordPress und dessen Plugins, nicht jedoch vor einer Schwachstelle in PHP selbst.
Wie kann ich herausfinden, welche PHP-Version meine Website verwendet?
In WordPress unter Werkzeuge › Website-Zustand, Reiter Info, Abschnitt Server. Auch das Control Panel des Hosting-Anbieters zeigt dies an. Ab nexya 1.5.10 zeigt das Sicherheitsmodul eine Warnung an, wenn diese Version das Ende des Supports erreicht.
Kann ein Wechsel der PHP-Version meine Website beschädigen?
Das ist möglich, wenn das Theme oder ein Plugin veraltet ist. Testen Sie den Wechsel nach Möglichkeit an einer Kopie der Website, aktualisieren Sie Theme und Plugins vor dem Wechsel und behalten Sie die Möglichkeit bei, über das Control Panel des Hosters zur vorherigen Version zurückzukehren.
Die Module in diesem Beitrag
nexya Pro 7 Tage kostenlos testen
Alle Module, Formulare, Newsletter und der Seiten-Cache, auf Ihrer Website. Unverbindlich.