Lo esencial
- El 21 de octubre de 2026 se corrigieron dos vulnerabilidades críticas de PHP (9,2 sobre 10 según el equipo de seguridad de PHP, de acuerdo con Sansec): PHP 8.2.35, 8.3.36, 8.4.27 y 8.5.12.
- Ningún plugin de WordPress, cortafuegos incluido, puede bloquear una vulnerabilidad de PHP: solo un PHP parcheado protege.
- Los sitios en PHP 7.x, 8.0 u 8.1 deben actualizarse a PHP 8.3 o una versión más reciente: estas versiones ya no recibirán parches.
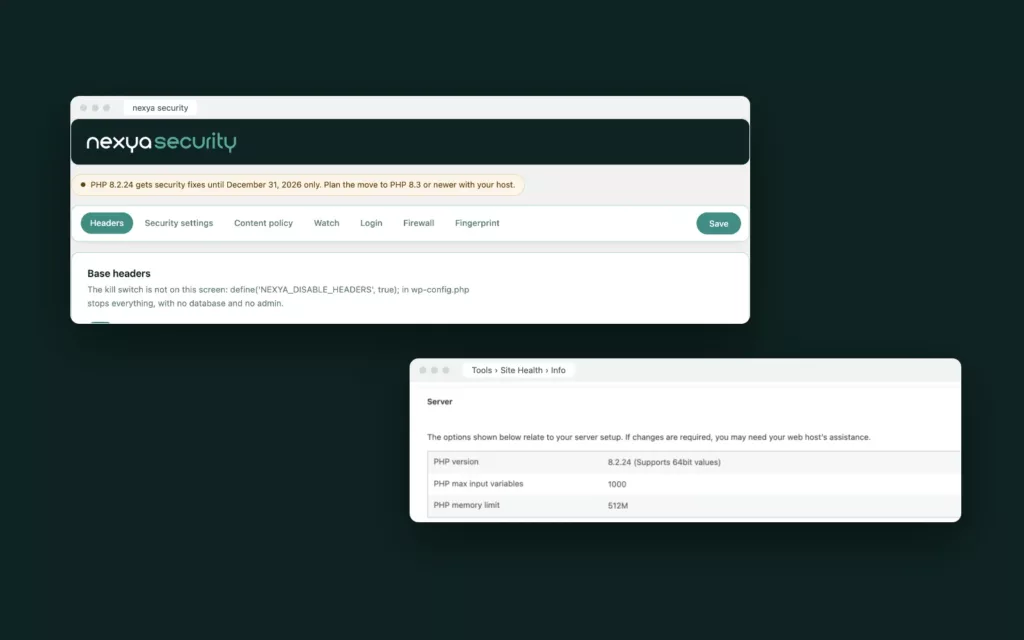
- La versión de PHP se puede ver en Herramientas › Salud del sitio, y nexya la muestra en una alerta en el módulo de Seguridad cuando llega al final de su soporte.
Actualización del 21 de octubre: las correcciones ya están publicadas. Tras la alerta del 20 de octubre, el proyecto PHP ha lanzado sus actualizaciones de seguridad. Su aviso oficial insta a actualizar sin demora a la versión corregida de su rama:
- PHP 8.2.35 para la rama 8.2
- PHP 8.3.36 para la rama 8.3
- PHP 8.4.27 para la rama 8.4
- PHP 8.5.12 para la rama 8.5
En un alojamiento compartido o gestionado, suele ser el proveedor de hosting quien instala estas versiones. Pídale que le confirme que ambas correcciones están aplicadas en el servidor que ejecuta su sitio web: una actualización publicada no está necesariamente instalada aún en todos los servidores de hosting.
El 20 de octubre de 2026 se filtró antes de tiempo información sobre dos vulnerabilidades críticas de PHP, el lenguaje que hace funcionar WordPress. El equipo de PHP publicó las correcciones al día siguiente, el miércoles 21 de octubre. Si su sitio funciona con WordPress, funciona con PHP: aquí tiene lo que sabemos, lo que debe hacer y cómo comprobar su versión.
Lo que se sabe de estas vulnerabilidades
- Según Sansec, el equipo de seguridad de PHP califica ambas vulnerabilidades con un 9,2 sobre 10 (CVSS v4.0), es decir, el nivel «crítico».
- Según watchTowr, se trata de ejecución remota de código: un atacante podría hacer que se ejecute su propio código en el servidor. Circulan bajo el apodo «PHP2Shell» y las referencias CVE-2026-109618 y CVE-2026-109619.
- Según Sansec, todos los servidores web con PHP 5.4 o posterior estarían afectados.
- Los parches solo se esperan para las versiones de PHP 8 que todavía reciben soporte. PHP 5 y 7 están al final de su vida útil y no recibirán ningún parche oficial.
- A fecha del 21 de octubre, watchTowr no había informado de ninguna explotación. Sin embargo, Sansec espera ataques masivos muy poco después de la publicación de los parches.
Las versiones corregidas se enumeran en el cuadro al principio de este artículo.
Por qué un plugin de seguridad no es suficiente
Un plugin de WordPress, sea cual sea, es código PHP: solo se ejecuta una vez que PHP ha recibido y preparado la solicitud. Por lo tanto, una vulnerabilidad en el propio PHP puede ser explotada antes de ese momento. Ningún cortafuegos escrito en PHP puede interponerse, ya sea el de nexya, Wordfence u otro.
La única protección real contra una vulnerabilidad de PHP es un PHP parcheado.
Un cortafuegos situado delante del servidor, como Cloudflare o el de su proveedor de alojamiento, ve la solicitud antes que PHP. Puede ayudar mientras se espera el parche, tan pronto como se conozca la forma de los ataques.
Cómo solucionarlo
- Alojamiento compartido o gestionado (Infomaniak, OVH, Hostpoint…): es el proveedor de alojamiento quien instala las versiones corregidas. Pídele que confirme que están aplicadas en el servidor de tu sitio web.
- Sitio web todavía en PHP 7.x, 8.0 u 8.1: no hay correcciones para estas versiones. Actualiza a PHP 8.3 o una versión más reciente, por lo general desde el panel de control de tu proveedor de alojamiento, en pocos clics.
- Servidor que gestionas tú mismo: actualiza PHP a la versión corregida de tu rama: 8.2.35, 8.3.36, 8.4.27 o 8.5.12.
- Antes de cambiar de versión, pruebe en una copia del sitio si es posible, y verifique que el tema y los plugins sean compatibles.
- Mientras tanto, active un cortafuegos previo donde sea posible y supervise los registros del servidor.
Cómo saber qué versión de PHP tiene
En WordPress, abra Herramientas › Salud del sitio, pestaña Información, y luego despliegue la sección Servidor. La línea «Versión de PHP» indica la versión exacta.
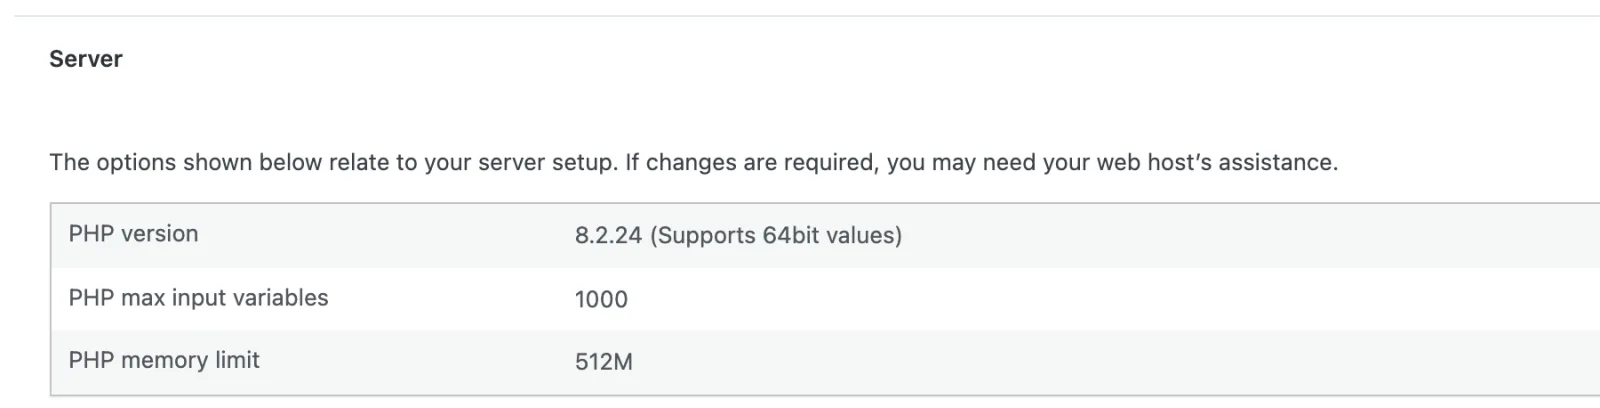
El panel de su proveedor de alojamiento también lo indica, por lo general en la configuración del alojamiento o del sitio, a menudo con un menú para cambiarla.
Qué aporta nexya: una alerta en el módulo de Seguridad
A partir de nexya 1.5.10, el módulo de Seguridad muestra una pequeña alerta en la parte superior de su pantalla tan pronto como la versión de PHP del servidor llega al final de su soporte. Se muestra en color ámbar cuando los parches terminan en menos de seis meses, y en rojo cuando ya han finalizado. Indica la versión instalada, la fecha de finalización y la versión a la que debe actualizar.
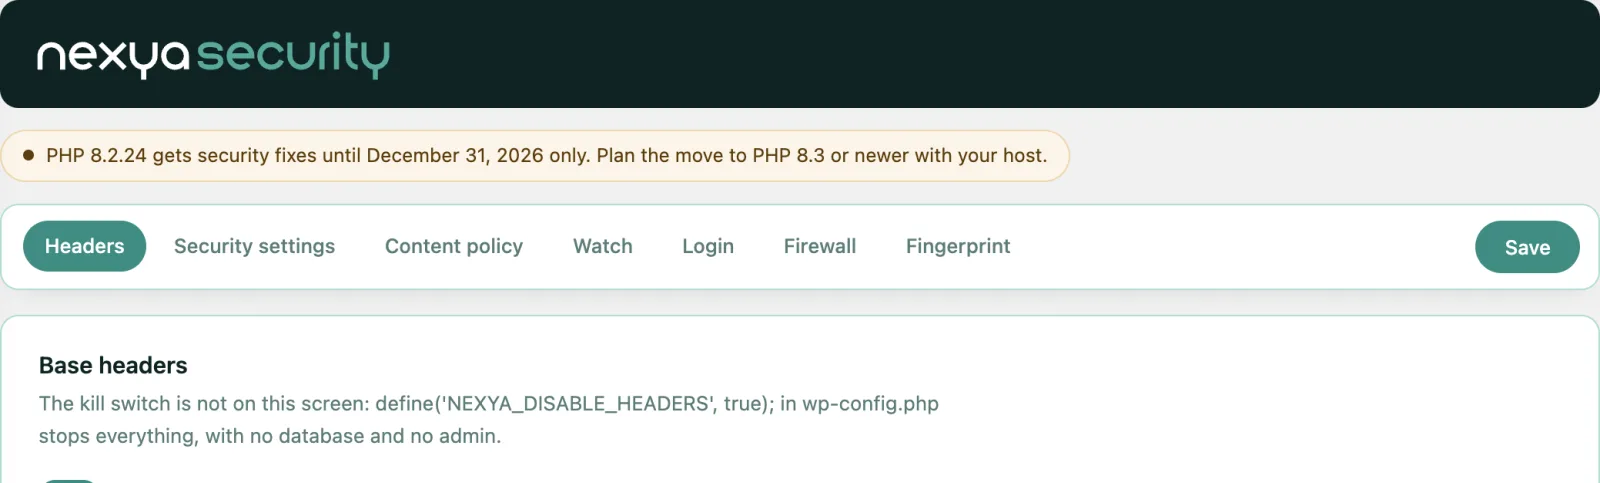
La alerta es gratuita y se muestra sin necesidad de configuración. Cuando la versión de PHP está actualizada, no se muestra en absoluto.
Fechas que debe recordar
A continuación se muestra hasta cuándo recibe parches de seguridad cada versión de PHP, según el calendario publicado por PHP:
| Versión de PHP | Parches de seguridad hasta el |
|---|---|
| PHP 7.4 y anteriores | finalizado (noviembre de 2022 para la 7.4) |
| PHP 8.0 | 26 de noviembre de 2023 — finalizado |
| PHP 8.1 | 31 de diciembre de 2025 — finalizado |
| PHP 8.2 | 31 de diciembre de 2026 |
| PHP 8.3 | 31 de diciembre de 2027 |
| PHP 8.4 | 31 de diciembre de 2028 |
| PHP 8.5 | 31 de diciembre de 2029 |
Lo que nexya hace además de esto
El módulo de Seguridad de nexya no sustituye a un PHP actualizado, pero cubre lo que a menudo falta en un sitio de WordPress. Su cortafuegos ligero bloquea los ataques comunes antes de que WordPress arranque: inyección SQL, scripts inyectados, escáneres conocidos. El sistema de monitorización compara diariamente sus plugins con una base de datos pública de vulnerabilidades. Y detecta archivos sensibles que el servidor muestra a todo el mundo, como .env, .git o una copia de seguridad olvidada, para luego bloquearlos.
Preguntas frecuentes
¿Mi proveedor de hosting actualizará PHP por mí?
En un alojamiento compartido o gestionado, sí para las versiones que aún tienen soporte: es él quien instala los parches de PHP. Si tu sitio funciona con PHP 7.x, 8.0 u 8.1, también debes cambiar de versión, ya que estas versiones no recibirán parches.
¿El cortafuegos de nexya protege contra estas vulnerabilidades?
No. Está escrito en PHP y solo se ejecuta una vez que PHP ha preparado la solicitud: una vulnerabilidad de PHP puede ser explotada antes. Protege contra ataques comunes dirigidos a WordPress y sus plugins, no contra una vulnerabilidad del propio PHP.
¿Cómo saber qué versión de PHP utiliza mi sitio?
En WordPress, Herramientas › Salud del sitio, pestaña Información, sección Servidor. El panel del proveedor de hosting también lo indica. Con nexya 1.5.10, el módulo de Seguridad muestra una alerta si esta versión llega al final de su soporte.
¿Cambiar de versión de PHP puede romper mi sitio?
Es posible si el tema o un plugin es antiguo. Si es posible, pruébalo en una copia del sitio, actualiza el tema y los plugins antes de cambiar, y mantén la posibilidad de volver atrás desde el panel del proveedor de hosting.
Los módulos de este artículo
Prueba nexya Pro gratis durante 7 días
Todos los módulos, los formularios, las newsletters y la caché de páginas, en tu sitio. Sin compromiso.