L’essentiel
- Deux failles critiques de PHP (9,2 sur 10 selon l’équipe sécurité de PHP, d’après Sansec) sont corrigées le 21 octobre 2026 à 16h, heure suisse.
- Aucune extension WordPress, pare-feu compris, ne peut bloquer une faille de PHP : seul un PHP corrigé protège.
- Les sites en PHP 7.x, 8.0 ou 8.1 doivent passer à PHP 8.3 ou plus récent : ces versions ne recevront pas de correctif.
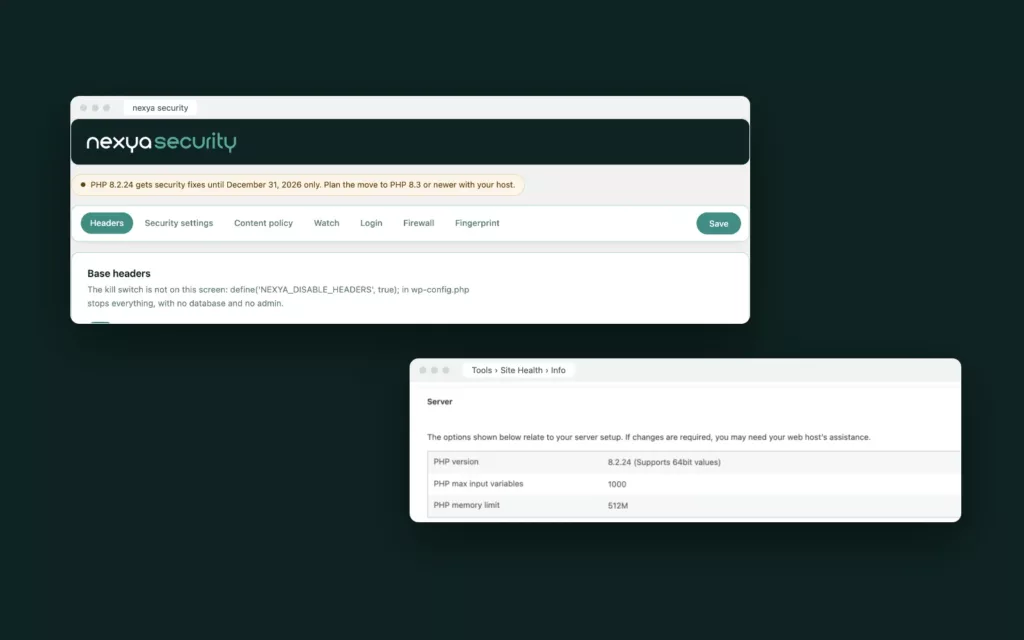
- La version de PHP se lit dans Outils › Santé du site, et nexya l’affiche en alerte dans le module Sécurité quand elle arrive en fin de suivi.
Le 20 octobre 2026, des informations sur deux failles critiques de PHP, le langage qui fait tourner WordPress, ont fuité avant la date prévue. L’équipe de PHP a avancé la publication des correctifs au mercredi 21 octobre, à 14:00 UTC (16:00 en Suisse). Si votre site tourne sur WordPress, il tourne sur PHP : voici ce qu’on sait, ce qu’il faut faire et comment vérifier votre version.
Ce qu’on sait de ces failles
- Selon Sansec, l’équipe sécurité de PHP note ces deux failles 9,2 sur 10 (CVSS v4.0), soit le niveau « critique ».
- Selon watchTowr, il s’agit d’exécution de code à distance : un attaquant pourrait faire exécuter son propre code sur le serveur. Elles circulent sous le surnom « PHP2Shell » et les références CVE-2026-109618 et CVE-2026-109619.
- Selon Sansec, tous les serveurs web avec PHP 5.4 ou plus récent seraient concernés.
- Les correctifs ne sont attendus que pour les versions de PHP 8 encore suivies. PHP 5 et 7 sont en fin de vie et ne recevront pas de correctif officiel.
- Au 21 octobre, watchTowr ne signalait pas d’exploitation. Sansec s’attend toutefois à des attaques de masse très peu de temps après la publication des correctifs.
Les détails techniques restent sous embargo jusqu’à la publication. Nous mettrons cet article à jour si les versions corrigées ou les conseils changent.
Pourquoi une extension de sécurité ne suffit pas
Une extension WordPress, quelle qu’elle soit, est du code PHP : elle ne s’exécute qu’une fois que PHP a reçu et préparé la requête. Une faille dans PHP lui-même peut être exploitée avant ce moment. Aucun pare-feu écrit en PHP ne peut donc s’interposer, que ce soit celui de nexya, Wordfence ou un autre.
La seule vraie protection contre une faille de PHP, c’est un PHP corrigé.
Un pare-feu placé devant le serveur, comme Cloudflare ou celui de votre hébergeur, voit la requête avant PHP. Il peut aider en attendant le correctif, dès que la forme des attaques est connue.
Comment y remédier
- Hébergement mutualisé ou géré (Infomaniak, OVH, Hostpoint…) : c’est l’hébergeur qui installe les correctifs de PHP. Surveillez ses annonces aujourd’hui et demain.
- Site encore en PHP 7.x, 8.0 ou 8.1 : il n’y aura probablement pas de correctif pour ces versions. Passez à PHP 8.3 ou plus récent, en général depuis le panneau de votre hébergeur, en quelques clics.
- Serveur que vous gérez vous-même : mettez à jour les paquets PHP juste après la publication des correctifs.
- Avant de changer de version, testez sur une copie du site si possible, et vérifiez que le thème et les extensions sont compatibles.
- En attendant, activez un pare-feu en amont là où c’est possible et surveillez les journaux du serveur.
Comment connaître sa version de PHP
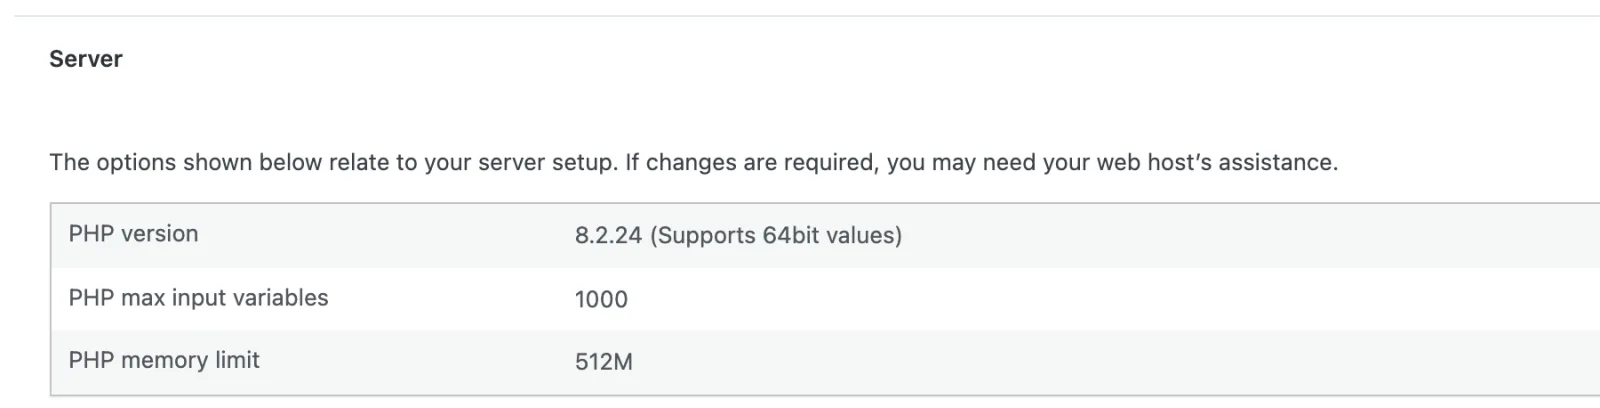
Dans WordPress, ouvrez Outils › Santé du site, onglet Infos, puis dépliez la section Serveur. La ligne « Version de PHP » donne la version exacte.
Le panneau de votre hébergeur l’indique aussi, en général dans la configuration de l’hébergement ou du site, souvent avec un menu pour en changer.
Ce que nexya apporte : une alerte dans le module Sécurité
Depuis nexya 1.5.10, le module Sécurité affiche une petite alerte en haut de son écran dès que la version de PHP du serveur arrive en fin de suivi. Elle est en ambre quand les correctifs s’arrêtent dans moins de six mois, et en rouge quand ils sont déjà terminés. Elle donne la version installée, la date de fin et la version vers laquelle passer.
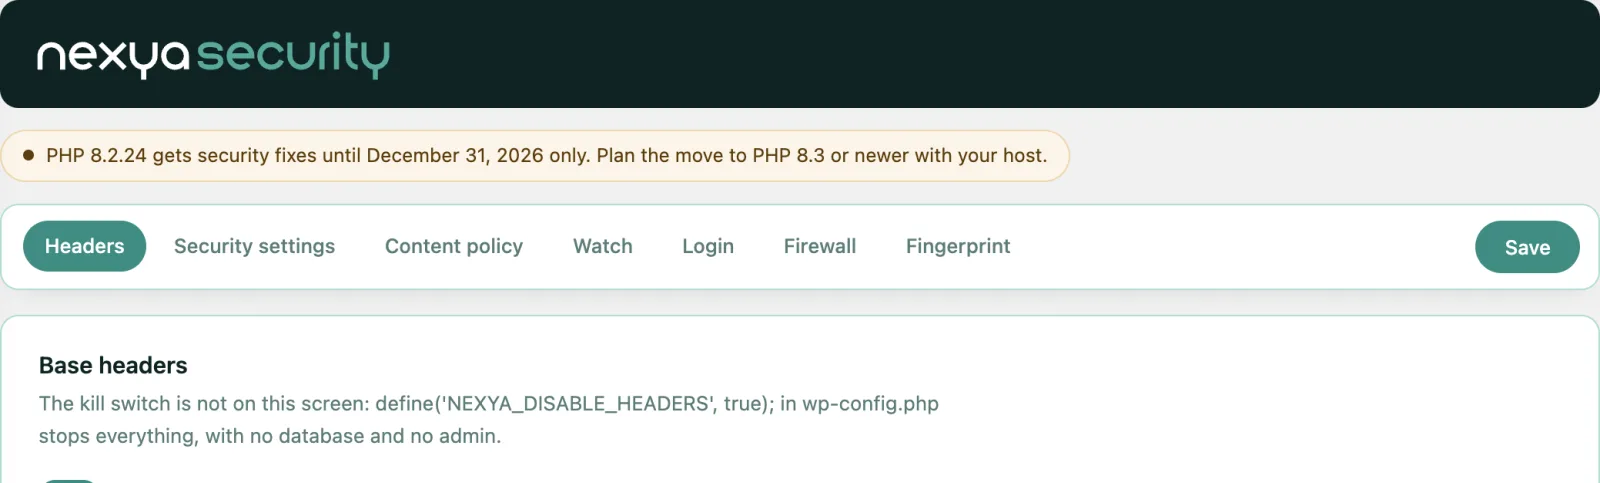
L’alerte est gratuite et s’affiche sans réglage. Quand la version de PHP est à jour, elle ne s’affiche pas du tout.
Les dates à retenir
Voici jusqu’à quand chaque version de PHP reçoit des correctifs de sécurité, d’après le calendrier publié par PHP :
| Version de PHP | Correctifs de sécurité jusqu’au |
|---|---|
| PHP 7.4 et plus ancien | terminé (novembre 2022 pour la 7.4) |
| PHP 8.0 | 26 novembre 2023 — terminé |
| PHP 8.1 | 31 décembre 2025 — terminé |
| PHP 8.2 | 31 décembre 2026 |
| PHP 8.3 | 31 décembre 2027 |
| PHP 8.4 | 31 décembre 2028 |
| PHP 8.5 | 31 décembre 2029 |
Ce que nexya fait par ailleurs
Le module Sécurité de nexya ne remplace pas un PHP à jour, mais il couvre ce qui manque souvent sur un site WordPress. Son pare-feu léger refuse les attaques courantes avant que WordPress ne démarre : injection SQL, scripts injectés, scanners connus. La veille compare chaque jour vos extensions à une base publique de vulnérabilités. Et il repère les fichiers sensibles que le serveur montre à tout le monde, comme .env, .git ou une sauvegarde oubliée, puis les bloque.
Questions fréquentes
Mon hébergeur va-t-il corriger PHP tout seul ?
Sur un hébergement mutualisé ou géré, oui pour les versions encore suivies : c’est lui qui installe les correctifs de PHP. Si votre site tourne sur PHP 7.x, 8.0 ou 8.1, il faut en plus changer de version, car ces versions ne recevront pas de correctif.
Le pare-feu de nexya protège-t-il contre ces failles ?
Non. Il est écrit en PHP et ne s’exécute qu’une fois que PHP a préparé la requête : une faille de PHP peut être exploitée avant. Il protège contre les attaques courantes visant WordPress et ses extensions, pas contre une faille de PHP lui-même.
Comment savoir quelle version de PHP utilise mon site ?
Dans WordPress, Outils › Santé du site, onglet Infos, section Serveur. Le panneau de l’hébergeur l’indique aussi. Avec nexya 1.5.10, le module Sécurité affiche une alerte si cette version arrive en fin de suivi.
Changer de version de PHP peut-il casser mon site ?
C’est possible si le thème ou une extension est ancien. Testez si possible sur une copie du site, mettez thème et extensions à jour avant de changer, et gardez la possibilité de revenir en arrière depuis le panneau de l’hébergeur.
Les modules de cet article
Essayez nexya Pro 7 jours, gratuitement
Tous les modules, les formulaires, les newsletters et le cache de pages, sur votre site. Sans engagement.