L'essenziale
- Due vulnerabilità critiche di PHP (9,2 su 10 secondo il team di sicurezza di PHP, basato sui dati di Sansec) sono state corrette il 21 ottobre 2026: PHP 8.2.35, 8.3.36, 8.4.27 e 8.5.12.
- Nessun plugin WordPress, firewall incluso, può bloccare una vulnerabilità di PHP: solo un PHP aggiornato protegge.
- I siti con PHP 7.x, 8.0 o 8.1 devono passare a PHP 8.3 o più recente: queste versioni non riceveranno più correzioni.
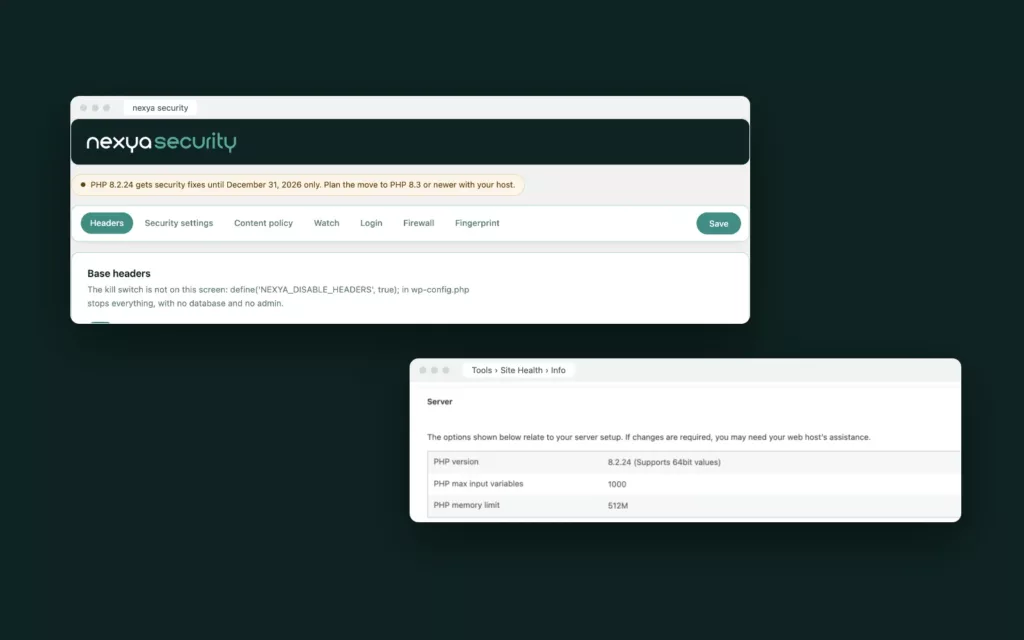
- La versione di PHP si legge in Strumenti › Salute del sito, e nexya la mostra come avviso nel modulo Sicurezza quando si avvicina alla fine del supporto.
Aggiornamento del 21 ottobre: le patch sono state rilasciate. Dopo l’allerta del 20 ottobre, il progetto PHP ha pubblicato i propri aggiornamenti di sicurezza. Il loro avviso ufficiale richiede di passare senza indugio alla versione corretta del proprio ramo:
- PHP 8.2.35 per il ramo 8.2
- PHP 8.3.36 per il ramo 8.3
- PHP 8.4.27 per il ramo 8.4
- PHP 8.5.12 per il ramo 8.5
Su un hosting condiviso o gestito, di solito è il provider di hosting a installare queste versioni. Chiedi loro di confermare che entrambe le patch siano correttamente applicate sul server che fa girare il tuo sito: un aggiornamento pubblicato non è necessariamente già installato presso tutti i provider.
Il 20 ottobre 2026, le informazioni su due vulnerabilità critiche di PHP, il linguaggio su cui gira WordPress, sono trapelate in anticipo rispetto alla data prevista. Il team di PHP ha pubblicato le patch il giorno successivo, mercoledì 21 ottobre. Se il tuo sito gira su WordPress, gira su PHP: ecco cosa sappiamo, cosa bisogna fare e come verificare la tua versione.
Cosa sappiamo di queste vulnerabilità
- Secondo Sansec, il team di sicurezza di PHP assegna a queste due vulnerabilità un punteggio di 9,2 su 10 (CVSS v4.0), ossia il livello “critico”.
- Secondo watchTowr, si tratta di esecuzione di codice da remoto: un attaccante potrebbe eseguire il proprio codice sul server. Circolano con il soprannome di “PHP2Shell” e i riferimenti CVE-2026-109618 e CVE-2026-109619.
- Secondo Sansec, tutti i server web con PHP 5.4 o versioni successive sarebbero interessati.
- Le patch sono previste solo per le versioni di PHP 8 ancora supportate. PHP 5 e 7 sono a fine vita e non riceveranno alcuna patch ufficiale.
- Al 21 ottobre, watchTowr non segnalava alcuna attività di sfruttamento. Tuttavia, Sansec si aspetta attacchi di massa pochissimo tempo dopo la pubblicazione delle patch.
Le versioni corrette sono elencate nel riquadro in alto di questo articolo.
Perché un plugin di sicurezza non basta
Qualsiasi plugin per WordPress è codice PHP: viene eseguito solo dopo che PHP ha ricevuto e preparato la richiesta. Una vulnerabilità in PHP stesso può essere sfruttata prima di questo momento. Pertanto, nessun firewall scritto in PHP può frapporsi, che si tratti di quello di nexya, Wordfence o altri.
L’unica vera protezione contro una vulnerabilità di PHP è un PHP corretto.
Un firewall posizionato davanti al server, come Cloudflare o quello del vostro hosting, vede la richiesta prima di PHP. Può essere d’aiuto in attesa della patch, non appena la forma degli attacchi sarà nota.
Come porvi rimedio
- Hosting condiviso o gestito (Infomaniak, OVH, Hostpoint, ecc.): è il provider di hosting a installare le versioni corrette. Chiedi loro di confermare che siano operative sul server del tuo sito.
- Sito ancora con PHP 7.x, 8.0 o 8.1: non esiste alcuna patch per queste versioni. Passa a PHP 8.3 o a una versione più recente, di solito dal pannello del tuo hosting in pochi clic.
- Server gestito in autonomia: aggiorna PHP alla versione corretta del tuo ramo: 8.2.35, 8.3.36, 8.4.27 o 8.5.12.
- Prima di cambiare versione, testate su una copia del sito se possibile e verificate che il tema e i plugin siano compatibili.
- Nel frattempo, attivate un firewall a monte dove possibile e monitorate i log del server.
Come conoscere la propria versione di PHP
In WordPress, aprite Strumenti › Salute del sito, scheda Informazioni, quindi espandete la sezione Server. La riga “Versione PHP” indica la versione esatta.
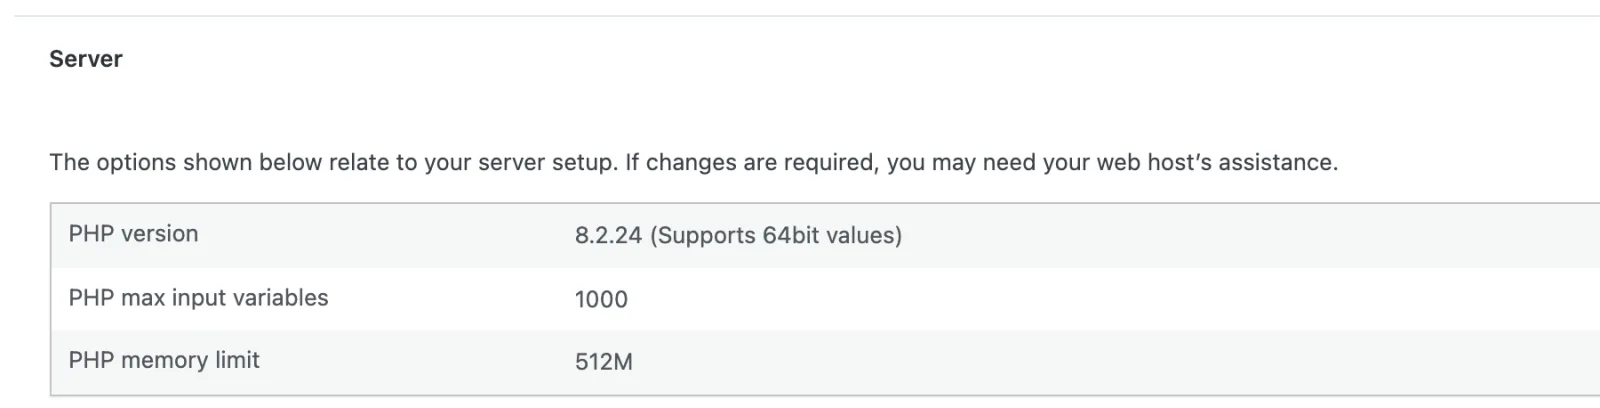
Anche il pannello del vostro hosting lo indica, solitamente nella configurazione dell’hosting o del sito, spesso con un menu per modificarlo.
Cosa offre nexya: un avviso nel modulo Sicurezza
A partire da nexya 1.5.10, il modulo Sicurezza mostra un piccolo avviso nella parte superiore della schermata non appena la versione PHP del server arriva a fine supporto. Diventa color ambra quando le patch terminano in meno di sei mesi e rosso quando sono già terminate. Mostra la versione installata, la data di fine supporto e la versione a cui passare.
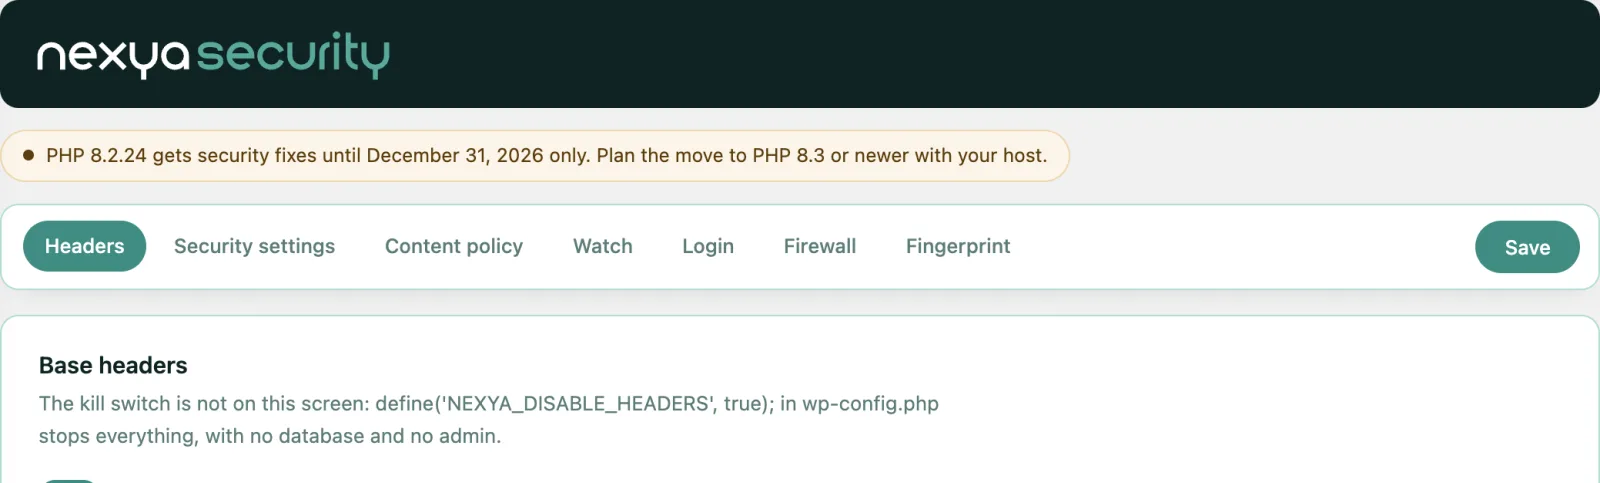
L’avviso è gratuito e viene visualizzato senza alcuna configurazione. Quando la versione di PHP è aggiornata, non viene mostrato affatto.
Le date da ricordare
Ecco fino a quando ciascuna versione di PHP riceve aggiornamenti di sicurezza, secondo il calendario pubblicato da PHP:
| Versione PHP | Aggiornamenti di sicurezza fino al |
|---|---|
| PHP 7.4 e precedenti | terminato (novembre 2022 per la 7.4) |
| PHP 8.0 | 26 novembre 2023 — terminato |
| PHP 8.1 | 31 dicembre 2025 — terminato |
| PHP 8.2 | 31 dicembre 2026 |
| PHP 8.3 | 31 dicembre 2027 |
| PHP 8.4 | 31 dicembre 2028 |
| PHP 8.5 | 31 dicembre 2029 |
Cos’altro fa nexya
Il modulo Sicurezza di nexya non sostituisce un PHP aggiornato, ma copre ciò che spesso manca su un sito WordPress. Il suo firewall leggero blocca gli attacchi comuni prima che WordPress si avvii: SQL injection, script iniettati, scanner noti. Il monitoraggio confronta quotidianamente i vostri plugin con un database pubblico di vulnerabilità. E individua i file sensibili che il server mostra a tutti, come .env, .git o un backup dimenticato, provvedendo a bloccarli.
Domande frequenti
Il mio hosting correggerà PHP da solo?
Su un hosting condiviso o gestito, sì per le versioni ancora supportate: è lui che installa le patch di PHP. Se il tuo sito gira su PHP 7.x, 8.0 o 8.1, devi anche cambiare versione, poiché queste non riceveranno patch.
Il firewall di nexya protegge da queste vulnerabilità?
No. È scritto in PHP e viene eseguito solo dopo che PHP ha preparato la richiesta: una vulnerabilità di PHP può essere sfruttata prima. Protegge dagli attacchi comuni mirati a WordPress e ai suoi plugin, non da una vulnerabilità di PHP stesso.
Come faccio a sapere quale versione di PHP usa il mio sito?
In WordPress, Strumenti › Salute del sito, scheda Info, sezione Server. Anche il pannello dell'hosting lo indica. Con nexya 1.5.10, il modulo Sicurezza mostra un avviso se questa versione si avvicina alla fine del supporto.
Cambiare versione di PHP può danneggiare il mio sito?
È possibile se il tema o un plugin è datato. Se possibile, fai un test su una copia del sito, aggiorna tema e plugin prima di cambiare e mantieni la possibilità di tornare indietro dal pannello dell'hosting.
I moduli in questo articolo
Prova nexya Pro gratis per 7 giorni
Tutti i moduli, i moduli di contatto, le newsletter e la cache di pagina sul tuo sito. Senza vincoli.